După ce a șocat lumea cu versiunea gratuită a Kaspersky Free Antivirus la începutul acestui an, recent, faimosul producător de software de securitate a continuat să „șocheze” când a lansat versiunea Beta a Kaspersky Cleaner - software specializat în curățarea, accelerarea și optimizarea computerului.
Cel mai special nu este faptul că Kaspersky trece de la software-ul de securitate la curățarea și accelerarea computerului, ci și faptul că Kaspersky Cleaner este furnizat gratuit și de către utilizatori. Așadar, aceasta este o ocazie foarte bună pentru utilizatori să aibă posibilitatea de a experimenta un produs bun doar pentru 0 dong.
Cum se instalează Kaspersky Cleaner
Pasul 1: După descărcare, găsiți locația fișierului, faceți clic stânga pentru a continua.
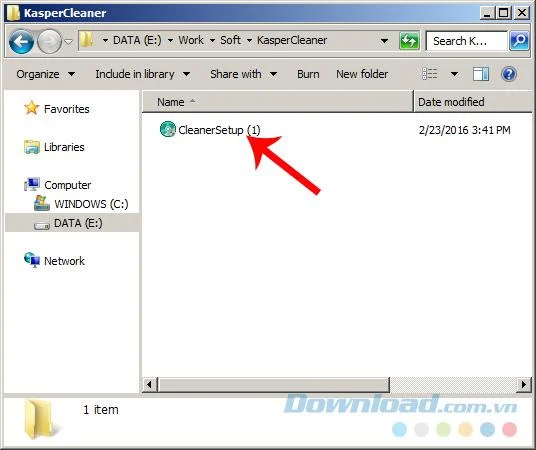
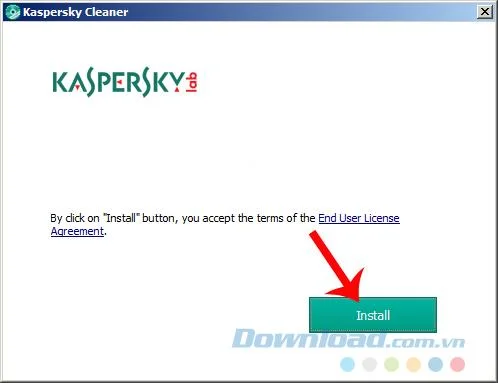
Pasul 2: Faceți clic pe Instalare pentru a începe procesul de instalare.

Pasul 3: Procesul de instalare este complet automat după operația inițială. Dar trebuie să fim atenți pentru a menține o conexiune la internet stabilă, deoarece acest pachet de Kaspersky Cleaner are o capacitate mai mare de 20MB, așa că va dura câteva minute pentru a finaliza, cel mai bine este să utilizați o rețea cu fir sau WiFi, nu folosiți 3G.

Cum se utilizează Kaspersky Cleaner
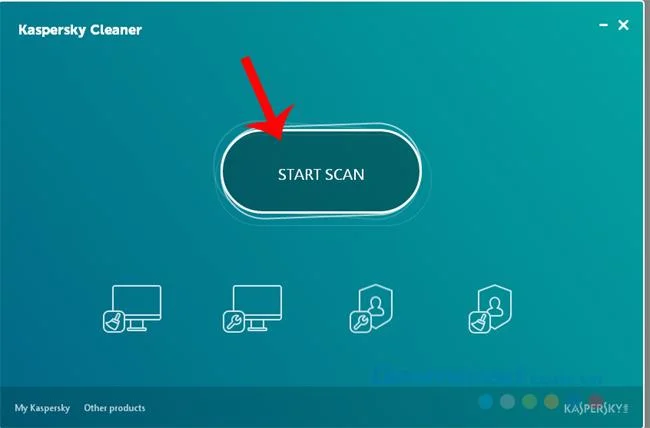
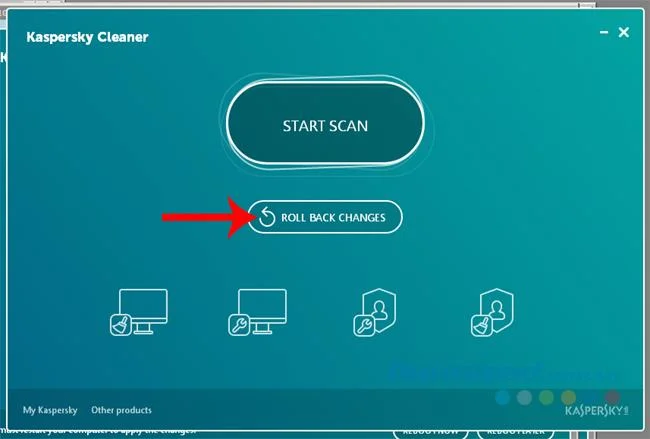
După instalarea cu succes, interfața principală a Kaspersky Cleaner va arăta ca imaginea de mai jos. Aceasta este o îmbunătățire a Kaspersky atunci când a omis o mulțime de operațiuni redundante, cum ar fi alegerea unei locații, a limbii, confirmarea setărilor ... ca atunci când instalați alt software.
Pasul 1: Pentru a utiliza, trebuie doar să faceți clic pe cea mai mare Start Scanare , în mijlocul interfeței.

Kaspersky Cleaner are limba implicită a limbii engleze
Pasul 2: Interfața inițială a versiunii Beta este destul de simplă, având doar 1 opțiune de scanare rapidă și alte 4 sub-opțiuni de utilizat. Scanarea va rula totul în funcție de setările implicite ale Kaspersky Cleaner.

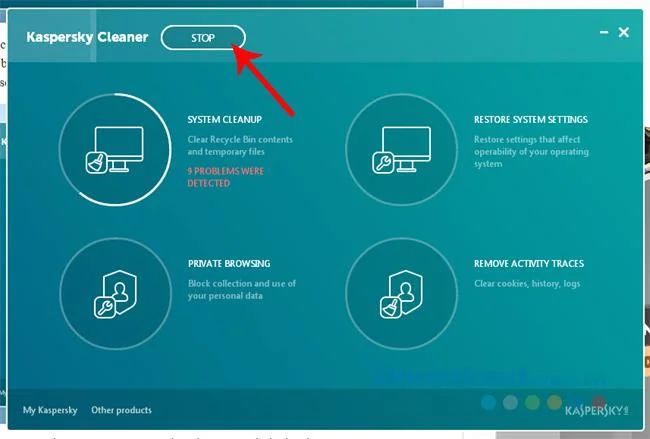
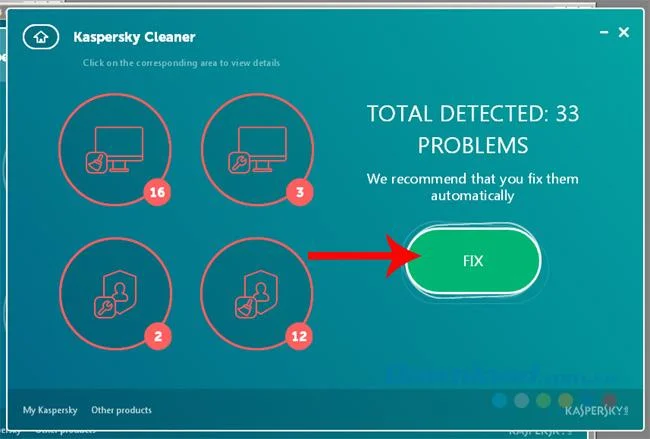
Pasul 3: După ce scanarea este completă, Kaspersky Cleaner va afișa erorile pe dispozitiv în grup, numărul erorilor este destul de clar și specific.

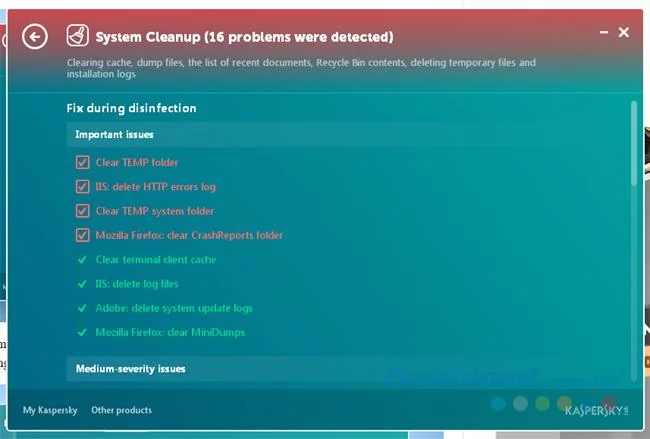
Dacă doriți să vedeți detalii, utilizatorii pot face clic pe orice element pentru a intra în interior sau faceți clic pe Fix pentru a rula erorile de remediere.

Vezi detalii despre eroare
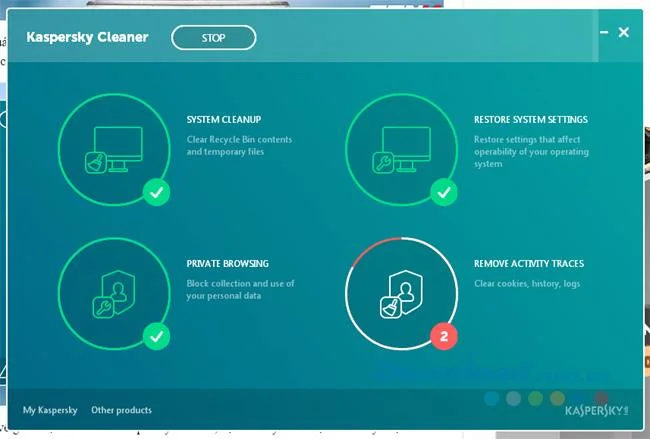
Pasul 4: Procesul de corectare a erorilor are loc în ordinea în care software-ul a fost scanat anterior.

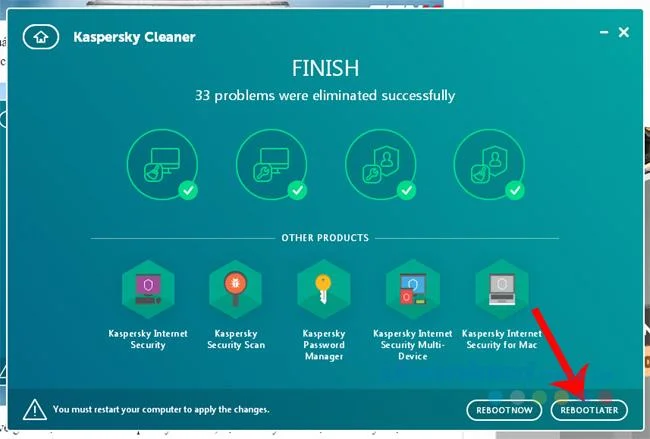
Pasul 5: După finalizarea scanării, vi se va solicita să reporniți - Reporniți computerul. Cu toate acestea, putem alege, de asemenea, să reporniți mai târziu ( Reboot Later ), dacă doriți.

Pasul 6: După întoarcerea la interfața principală, opțiunea Roll Back Modifications va apărea pentru a fi folosit. Aceasta este o opțiune care ajută utilizatorii să restaureze sistemul în starea inițială (înainte ca problemele să fie remediate) rapid.

Dacă simțiți că „nu este bine”, puteți utiliza modificările înapoi pentru a recupera
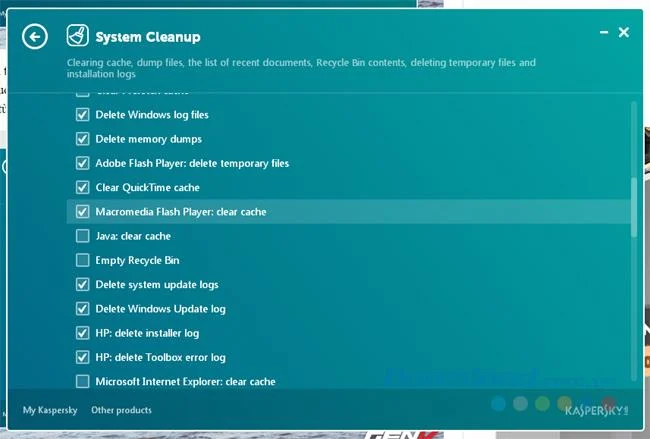
Pentru a personaliza individual procesul de scanare Kaspersky Cleaner, putem folosi cele 4 opțiuni oferite de acest software. Cu toate acestea, dacă nu este clar și incert, lăsați-l la valoarea implicită.

Conform multor recenzii și scriitori individuali, după perioada de încercare, nu au apărut probleme, instalatorul este compact, rapid, stabil, dar aceasta este doar o versiune beta, deci De asemenea, este dificil să eviți greșelile sau alte erori (dacă există). Sperăm cu toții ca Kaspersky să cerceteze, să dezvolte și să elibereze următoarele versiuni de calitate pentru a le folosi.
Unele programe de curățare, alte optimizări ale computerului sunt destul de bune și complet gratuite pe care ar trebui să le referiți la:
Vă doresc implementarea cu succes!