Acasă
» Cum să
»
Instrucțiuni pentru instalarea și utilizarea pluginului pentru client VPN Gate
Instrucțiuni pentru instalarea și utilizarea pluginului pentru client VPN Gate
Video Instrucțiuni pentru instalarea și utilizarea pluginului pentru client VPN Gate
VPN Gate Client Plug-in este un plug-in separat care include VPN SoftEther cu viteză stabilă și este popular pentru mulți oameni din cauza securității sale. În acest articol Download.vn vă va ghida cum să descărcați, să instalați și să utilizați pluginul VPN Gate Client SoftEther Client VPN.
Descărcați și instalați pluginul pentru client VPN Gate
Mai întâi trebuie să descărcați programul de instalare pentru software, care include VPN SoftEther.
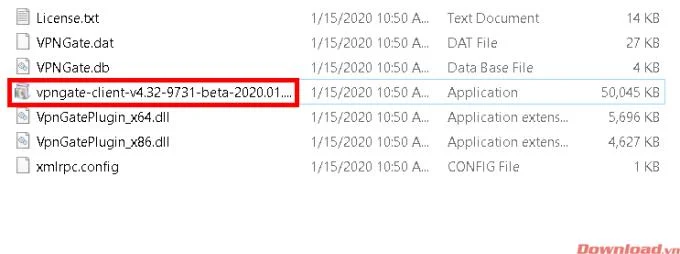
Decuplați fișierul zip descărcat într-un folder. Găsiți și rulați fișierul de instalare numit vpngate-client-v4.xxxx așa cum se arată mai jos.
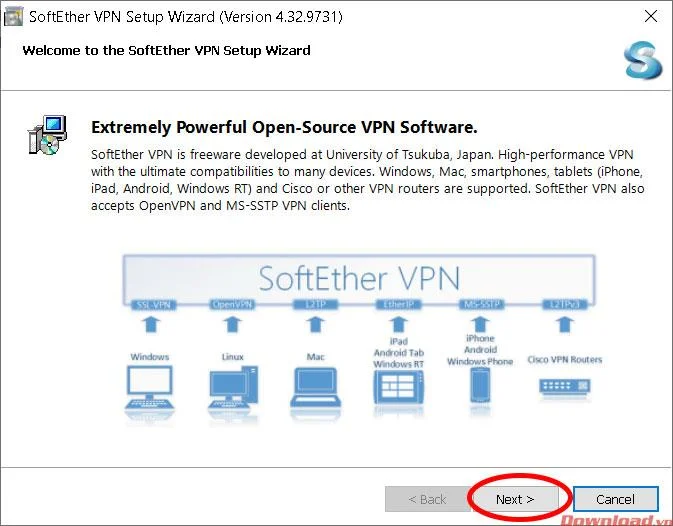
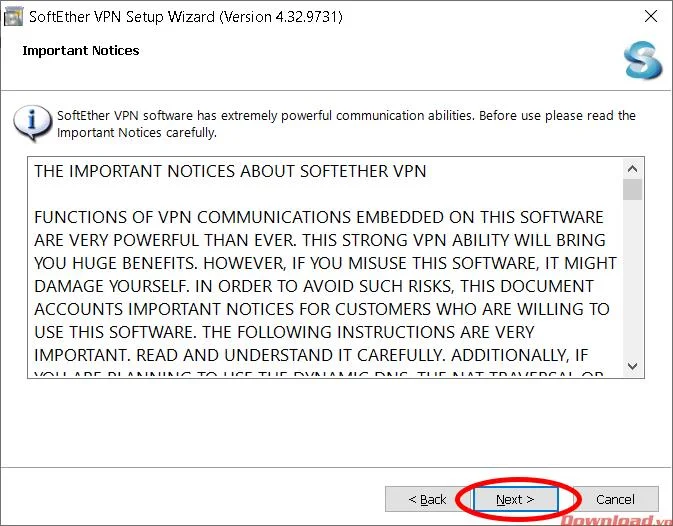
Va apărea fereastra de instalare, faceți clic pe Următorul pentru a începe.
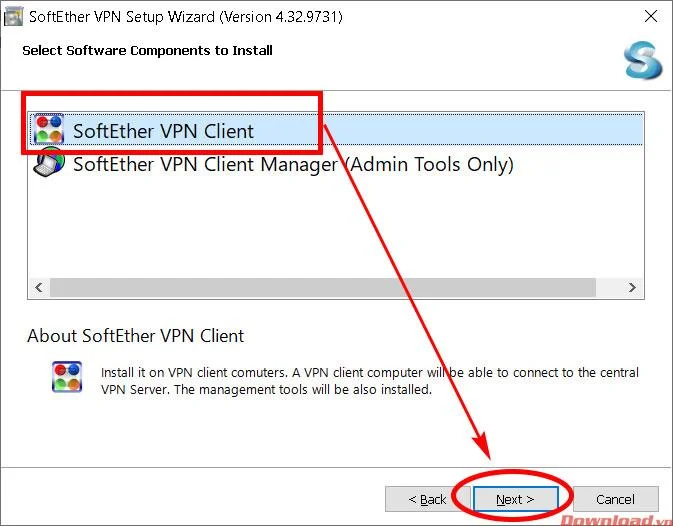
Selectați linia Client SoftNet VPN și faceți clic pe Următorul .
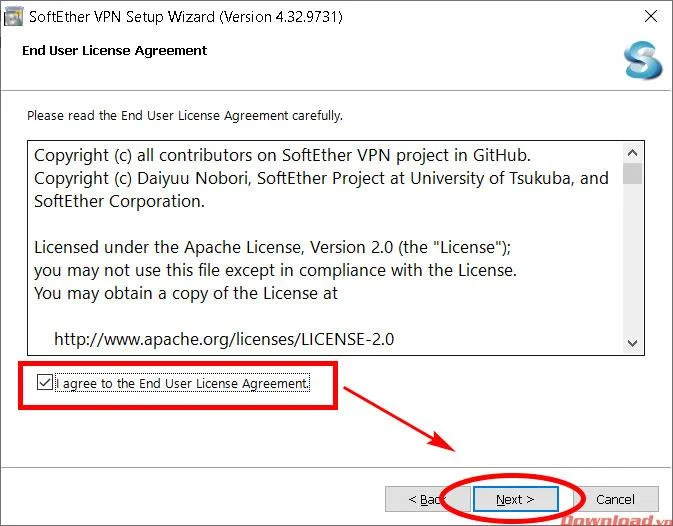
Verificați că sunt de acord cu Acordul de licență pentru utilizator final și faceți clic pe Următorul.
Continuați să faceți clic pe Next .
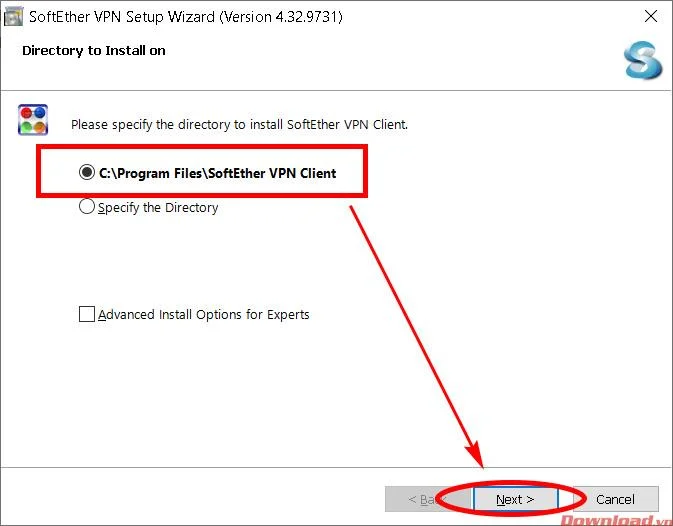
Selectați locația de instalare, ar trebui să utilizați locația implicită a sistemului verificând calea C: \ Program Files \ SoftEther VPN Client . Selectați terminat, facem clic pe Următorul .
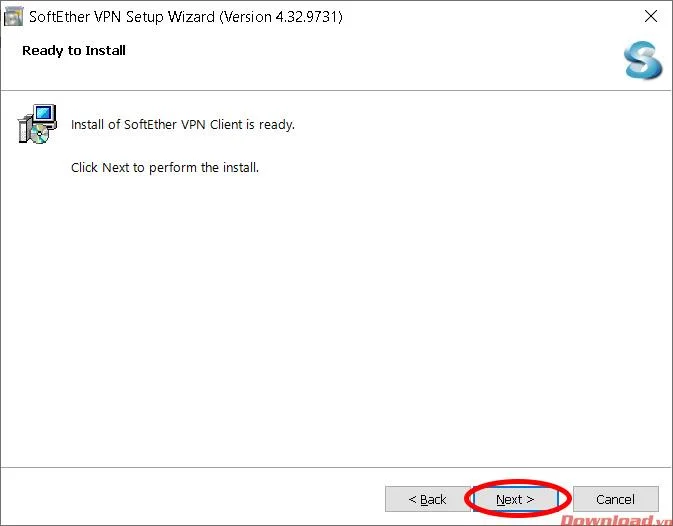
Confirmați instalarea făcând clic pe Următorul . (Nu uitați să închideți programele active în cazul în care software-ul necesită repornirea computerului în timpul procesului de instalare)
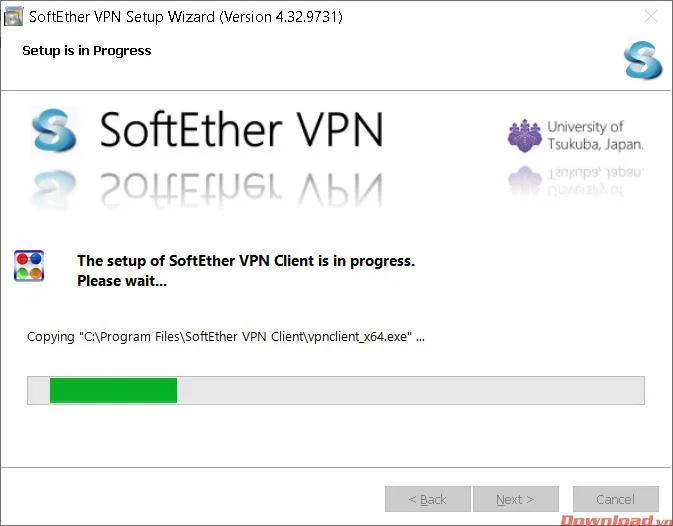
Așteptați câteva minute pentru instalarea software-ului pe dispozitivul dvs.
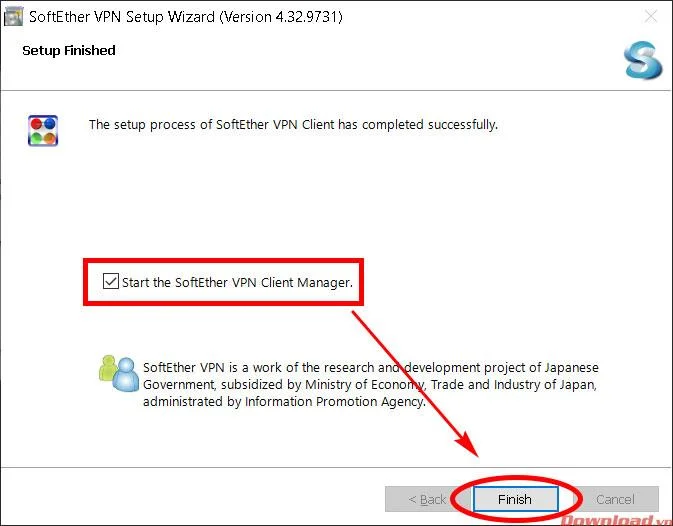
După finalizarea instalării, va apărea fereastra de finalizare. Bifați caseta Start SoftEther VPN Client Manager dacă doriți să porniți software-ul imediat după închiderea ferestrei. În final, faceți clic pe Finish pentru a termina. Așa că ați instalat software-ul pe computer.
Instrucțiuni pentru utilizarea VPN Gate Client Plug-in
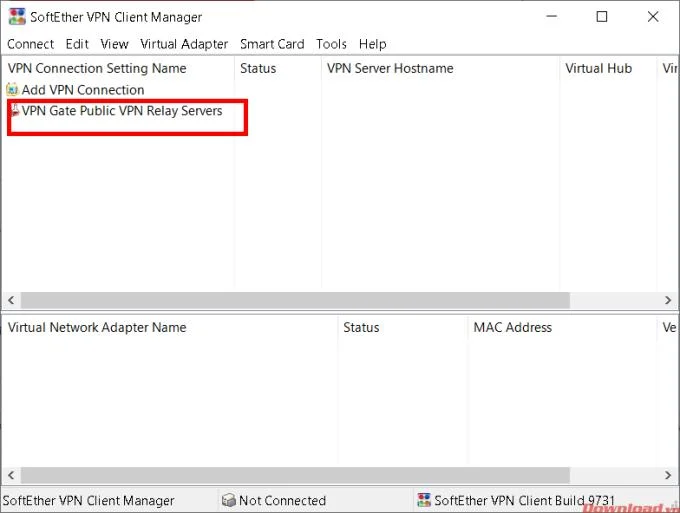
În primul rând, deschideți software-ul, faceți dublu clic pe linia Servitorilor de releu VPN public VPN Gate .
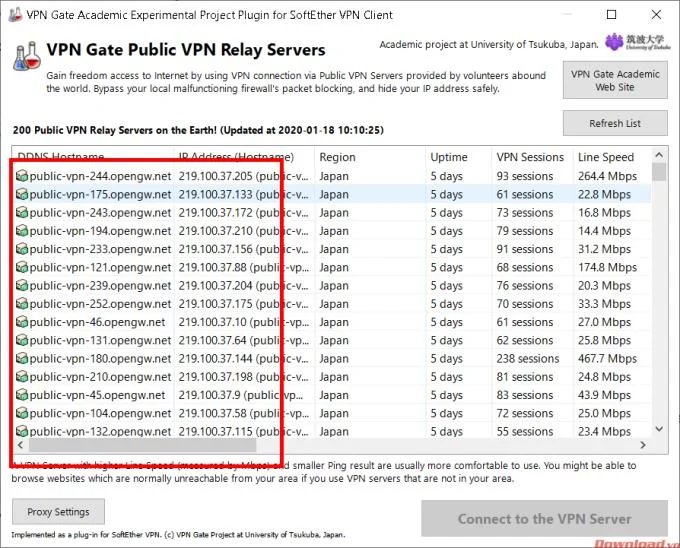
Faceți dublu clic pe unul dintre serverele din listă pentru a crea o conexiune. Prioritizează serverele cu cea mai mare viteză de conectare în coloana Viteza liniei .
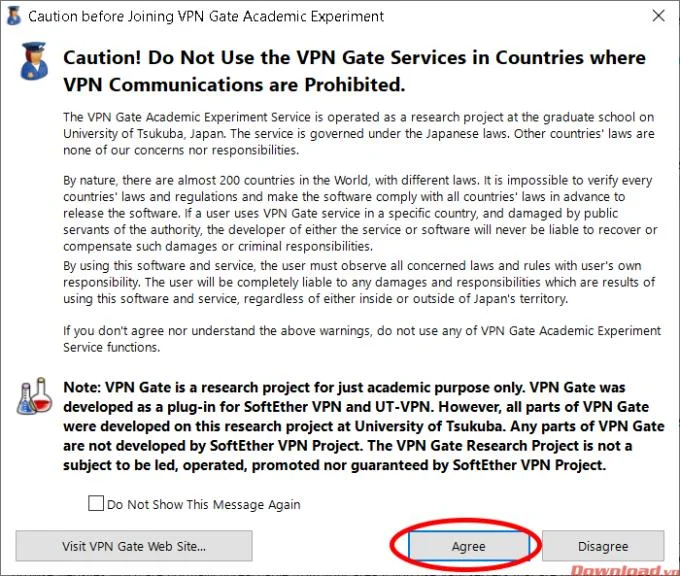
Programul va emite un avertisment cu privire la utilizarea VPN, faceți clic pe Acord pentru a fi de acord.
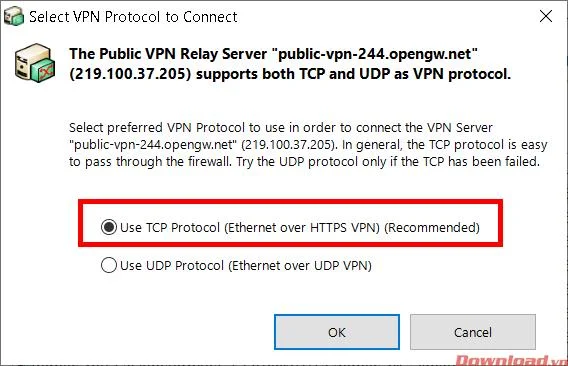
Ca un pas final, verificați prima linie, așa cum se arată mai jos, și faceți clic pe OK pentru a porni conexiunea VPN.