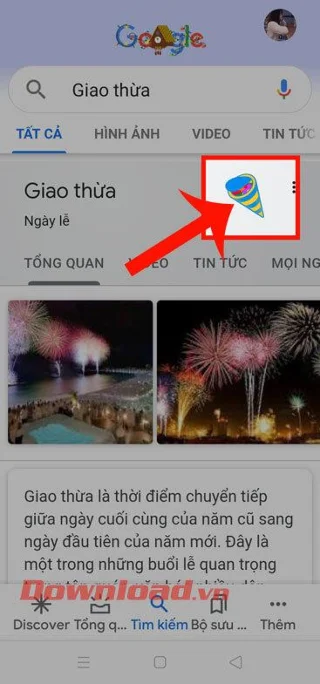
Pentru a-și lua rămas bun de la 2020 și a întâmpina noul an 2021 , Google a lansat recent un efect de artificii extrem de interesant , care îi va ajuta pe cei care nu pot merge să vadă focurile de artificii să poată sta acasă pentru a urmări artileria care se trage pe Google.
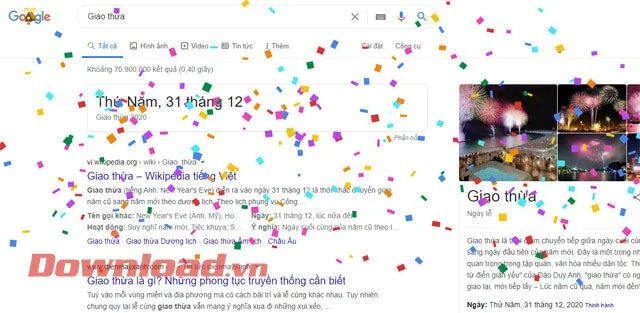
Când facem clic pe pictograma Google, vom vedea confetti căzând din partea de sus a ecranului. Următorii sunt pașii pentru a urmări spectacolul de artificii Google pe computere și telefoane . Vă invităm să vizionați.
La mulți ani cu efecte de artificii în Căutarea Google
Pasul 1 : deschideți browserul pe computer sau pe telefon, accesați Google.com
Pasul 2 : Tastați „La mulți ani” în caseta de căutare și apăsați Enter, veți vedea un efect de artificii frumos care apare pe pagina cu rezultatele căutării.
Instrucțiunile Google pentru artificii de Anul Nou pe computer
Pasul 1: Pentru a putea trage artificii, va trebui mai întâi să mergem la pagina de pornire Google sau Google Doodles pentru noul an 2021 în browserul computerului.
Pasul 2: În ecranul principal acum, faceți clic pe pictograma Google (La revedere Revelion 2020).
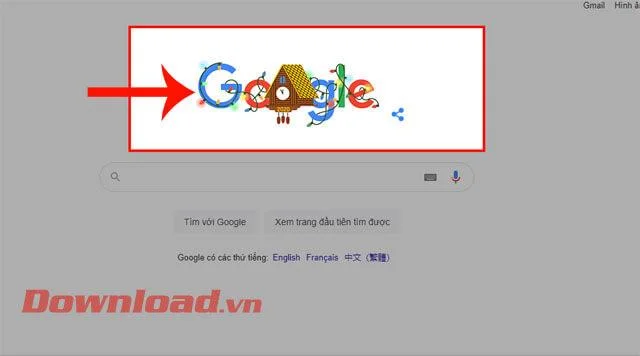
Pasul 3: În acest moment, ecranul va comuta la interfața de căutare „ Revelion” și vor fi focuri de artificii confetti care cad de sus .

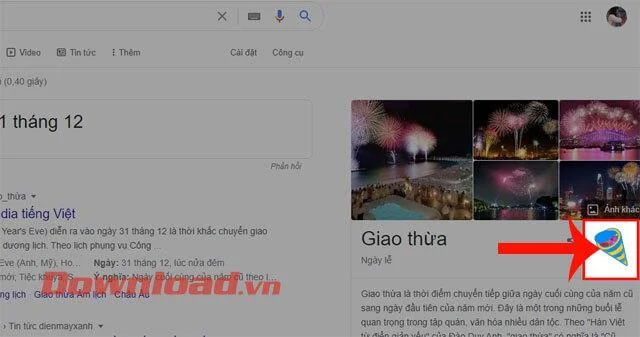
Pasul 4: Când confettiul cade, faceți clic pe pictograma artificiilor din partea dreaptă pentru a lăsa confettiul să se ridice din nou.

Instrucțiuni pentru vizionarea focurilor de artificii de la Google pe telefon
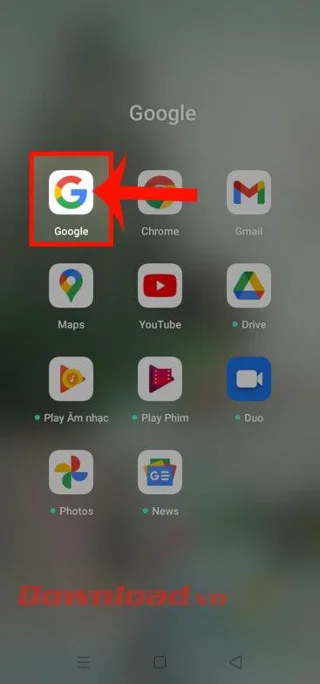
Pasul 1: Mai întâi, deschideți aplicația Google pe telefon.
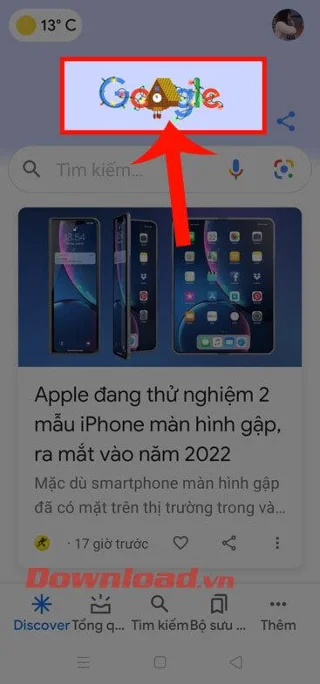
Pasul 2: În interfața principală a aplicației, atingeți pictograma Google - Revelion 2020 .


Pasul 3: Ecranul telefonului va comuta acum la interfața de căutare cu cuvântul cheie „ Revelion ”. Pentru a vedea artificii pe Google, faceți clic pe pictograma de artificii din partea dreaptă a ecranului.
Pasul 4: În cele din urmă, vom vedea focuri de artificii trăgând din partea de sus a ecranului.

Vă doresc succes!