În mod implicit, sistemul de operare Chrome este excelent la alegerea celor mai bune aplicații pentru un anumit scop, dar uneori nu este ceea ce îți dorești. În timp ce puteți alege cu ușurință aplicațiile de care aveți nevoie, puteți modifica, de asemenea, destul de ușor opțiunile implicite. Următorul articol vă va arăta cum puteți schimba aplicațiile implicite pe Chromebookuri.
Setați aplicațiile implicite pe Chromebook
Cu Android, puteți pune aplicațiile implicite într-o locație centrală, dar pentru Chrome OS, trebuie să deschideți un fișier pentru a modifica valoarea implicită pentru acel tip de fișier. De exemplu, vă pregătiți să utilizați un fișier imagine, dar va funcționa la fel indiferent ce încercați să deschideți.
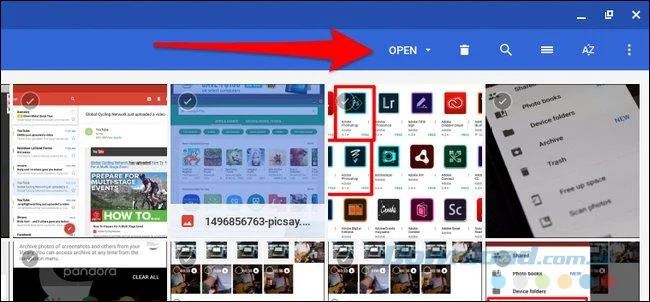
Deschideți managerul de fișiere și navigați la fișierul dorit, apoi dați clic o dată pe fișier. În dreapta barei de navigare, veți vedea opțiunea Deschidere cu o săgeată în jos în lateral. Faceți clic pe acea săgeată.
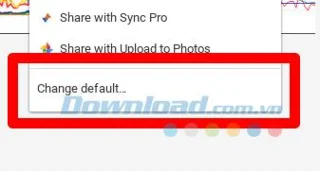
Va apărea o listă de aplicații, găsiți și selectați Modificare implicită.

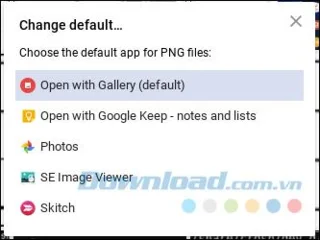
În următoarea listă, faceți clic pe opțiunea pe care doriți întotdeauna să deschideți acest fișier cu Open with ...

Vă rugăm să rețineți că unele aplicații nu pot fi setate ca implicite, așa că va trebui să le executați manual.
Lansați aplicația implicită pe bază de fișier
Dacă aplicația pe care doriți să o utilizați ca implicită nu poate fi setată ca implicită sau dorește doar să folosească o altă aplicație pentru sarcini specifice, puteți de asemenea să deschideți fișierul într-o aplicație specifică, pe bază de pornire. rula.
Navigați la fișierul pe care doriți să îl deschideți, apoi faceți clic pe el. Faceți clic pe Deschide în partea dreaptă a barei de navigare, apoi selectați aplicația pe care doriți să o deschideți.

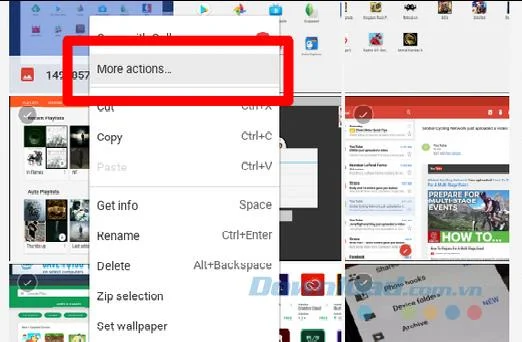
Alternativ, faceți clic dreapta pe fișier, apoi selectați Mai multe acțiuni, care vor deschide o listă de aplicații compatibile cu acel tip de fișier particular.