Foi de calcul Google are un mod de partajare a documentelor pentru a colabora cu alții online sau pentru a partaja date în Foi de calcul Google. Și pe lângă partajarea unui fișier Google Sheets cu toate foile afișate, utilizatorii pot alege să partajeze o zonă de date Google Sheets sau să partajeze o foaie pe Google Sheets, cu singura foaie care trebuie partajată, nu întregul fișier. Mai jos este un tutorial despre partajarea unei foi în Foi de calcul Google.
Cum să partajați o foaie pe Foi de calcul Google prin link
Acesta este cel mai simplu mod când doriți să partajați o singură foaie cu alții. Doar copiați linkul foii pe care doriți să o partajați și trimiteți-o altora.
Persoana care primește linkul va accesa imediat foaia pe care ai trimis-o. În acest fel, ei pot accesa în continuare alte foi din document, astfel încât utilizatorii trebuie să fie atenți.
Distribuiți o singură foaie pe Foi de calcul Google
În cazul în care doriți să partajați doar 1 foaie pe Foi de calcul Google și destinatarul linkului nu poate vedea conținutul în alte foi, trebuie să configurați modul de protecție.
Pasul 1:
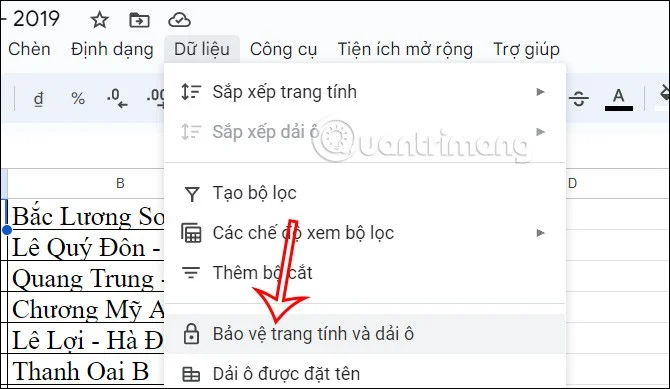
La foaia pe care dorim să o protejăm, facem clic pe Date și selectăm Protejați foaia și intervalul .

Pasul 2:
Apoi, în partea dreaptă a ecranului, utilizatorul continuă să facă clic pe Adăugați foaia de lucru sau intervalul de celule pentru a fi protejat.

Pasul 3:
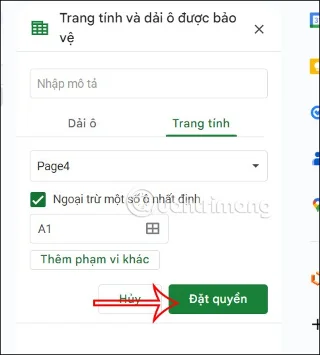
Acum dați clic pe categoria Foaie , introduceți o descriere în interior și apoi faceți clic pe foaia care trebuie protejată și nu partajată. Mai jos există o opțiune suplimentară, cu excepția anumitor celule, pentru a selecta celulele care vor fi partajate în acea foaie protejată. În cele din urmă, faceți clic pe butonul Set Permissions .

Pasul 4:
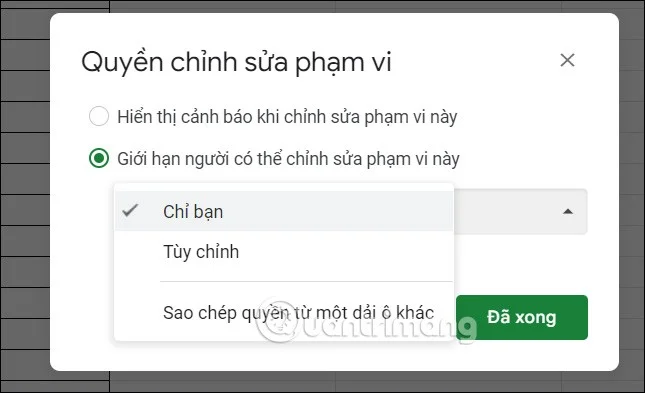
Acum interfața pare să editeze drepturi de protecție suplimentare. Alegem setările după cum ne place și apoi facem clic pe butonul Efectuat. Deci această foaie este protejată.

Cum să partajați o foaie pe Foi de calcul Google dintr-un fișier nou
Dacă vrem să restricționăm complet accesul altor persoane la alte foi fără a fi nevoie să setăm prea multe, trebuie doar să creăm un nou fișier din foaia pe care dorim să o partajăm.
Pe foaia pe care doriți să o partajați, faceți clic dreapta, selectați Copiere în, apoi selectați Foaie de calcul nouă .
Apoi, această foaie este creată într-o foaie de calcul complet nouă, pe care să o partajăm prin link-ul pentru foaie și am terminat.