Instrucțiuni pentru remedierea erorii ecranului roșu pe Windows 7

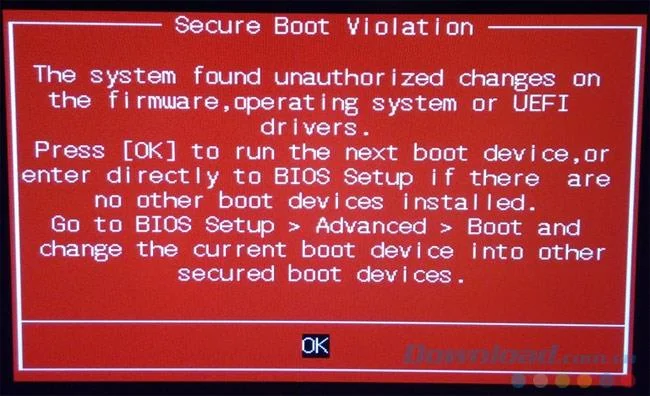
Imposibil de pornit Windows, ecranul afișat cu roșu sunt cele două repere ale acestei erori. Cu toate acestea, conform statisticilor, majoritatea utilizatorilor de calculatoare care fac această greșeală sunt clienți ASUS - în special cei care folosesc placa principală din 2014 până în prezent.

De ce este ecranul computerului roșu?

Conform analizei tehnice, eroarea ecranului roșu de pe Windows apare deoarece ASUS a activat modul Secure Boot - caracteristică care ajută utilizatorii să se protejeze de atacurile hackerilor. Cu toate acestea, deoarece Microsoft a lansat o nouă actualizare pentru Windows 7 care nu a venit cu suport pentru Secure Boot, ceea ce a dus la un blocaj al sistemului, computerul a apărut roșu pe ecran și nu a putut fi repornit.
Instrucțiuni pentru remedierea erorii ecranului roșu pe Windows 7

Remediați eroarea de conflict a plăcii de pe Windows 7

Pentru a remedia această eroare, faceți următoarele:

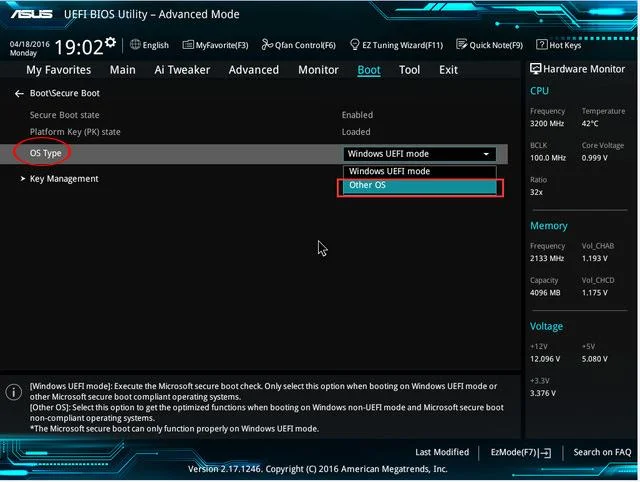
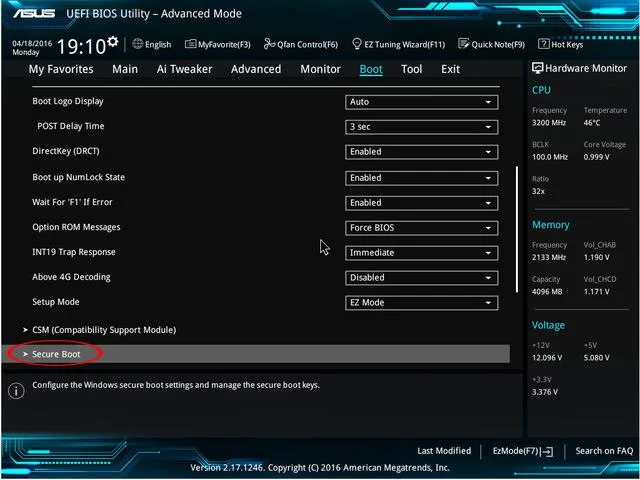
Pasul 1: În timp ce computerul pornește, apăsați în mod repetat tasta Ștergere pentru a intra în BIOS-ul UEFI. Apoi selectați Mod avansat / Boot / Secure Boot.

Instrucțiuni pentru remedierea erorii ecranului roșu pe Windows 7

Pasul 2: Navigați la Tip de sistem și înlocuiți valoarea implicită a modului Windows UEFI pe Alt sistem de operare.

Instrucțiuni pentru remedierea erorii ecranului roșu pe Windows 7

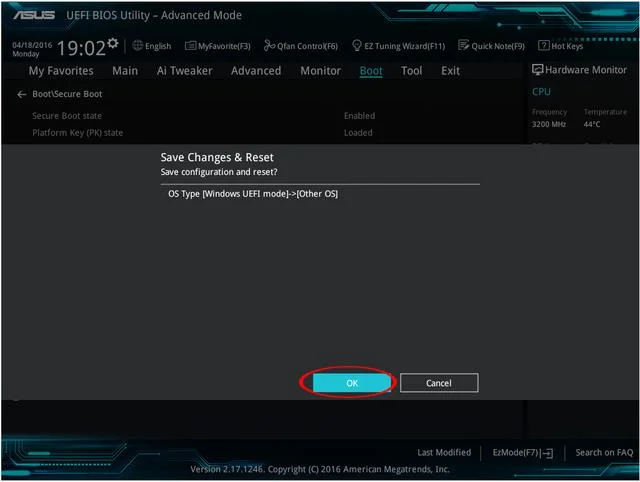
Pasul 3: Salvați această modificare și apoi reporniți computerul.

Instrucțiuni pentru remedierea erorii ecranului roșu pe Windows 7

Salvați modificările pe care tocmai le-ați făcut și reporniți

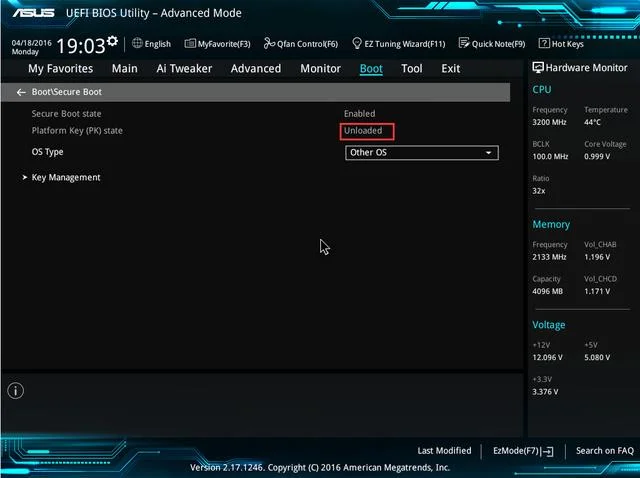
Pasul 4: Continuăm să accesăm BIOS-ul UEFI și să verificăm dacă articolul de la cheia platformei a fost schimbat în descărcat ?

Instrucțiuni pentru remedierea erorii ecranului roșu pe Windows 7

Meniu avansat / Boot / Secure Boot, verificați din nou starea cheii platformei

Dacă rezultatele sunt similare cu imaginea de mai sus, trebuie doar să reporniți computerul pentru a-l putea accesa normal.

Vă doresc implementarea cu succes!

Fotografie pe Internet
Lasă un comentariu

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.

Configurați un volum de date criptat LUKS pe SLES

Configurați un volum de date criptat LUKS pe SLES

Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.

Creați un profil AppArmor personalizat pe SUSE Linux

Creați un profil AppArmor personalizat pe SUSE Linux

Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.