Windows 10 include multe caracteristici de securitate pentru a vă păstra computerul și datele în siguranță împotriva programelor și hackerilor nocivi. Una dintre aceste caracteristici este Windows Firewall, care ajută la prevenirea accesului neautorizat de rețea la computer și blochează aplicațiile potențial dăunătoare.
Deși firewall-ul încorporat funcționează conform planificării, probabil că veți întâmpina câteva probleme. De exemplu, această caracteristică poate să nu pornească, să apară eroarea 80070424 sau să apară o eroare de serviciu specifică (0x5). În plus, uneori aplicațiile sau funcțiile precum Asistentul la distanță nu funcționează sau pierdeți acces la fișierele și imprimantele partajate, deoarece acestea sunt blocate de incendiu.
Dacă întâlniți adesea aceste erori sau altele asemenea, puteți face mai multe lucruri pentru a remedia. Puteți utiliza Windows Firewall Depanare - un instrument care automatizează, scanează și rezolvă problemele comune. Puteți, de asemenea, reseta setările firewallului în mod implicit și puteți permite aplicațiilor blocate să treacă manual prin firewall. În acest articol, vom afla câțiva pași simpli pentru a remedia și a rezolva orice probleme cu Windows Firewall.
Rezolvați problemele cu Windows Firewall
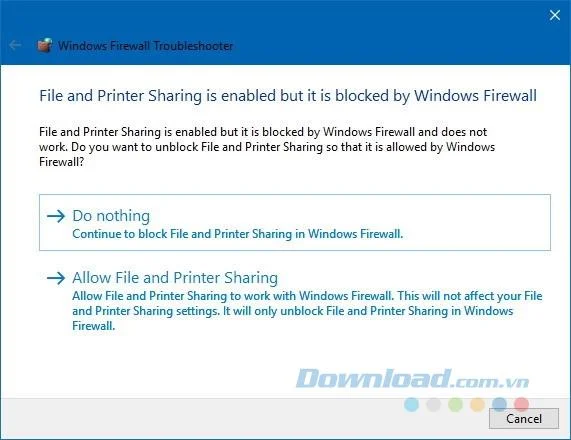
Pentru a remedia erorile legate de firewall, urmați acești pași:
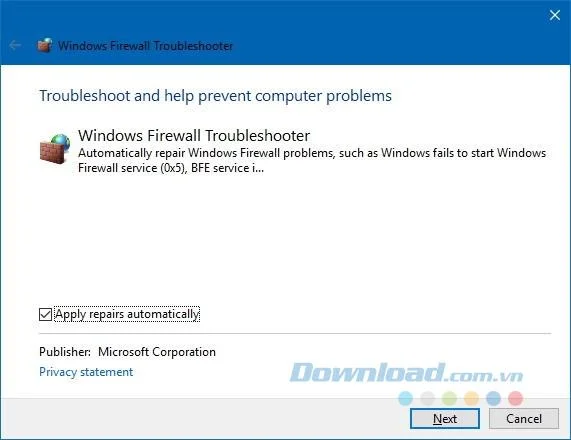
- În funcție de rezultat, faceți clic pe opțiunea care va rezolva problema.

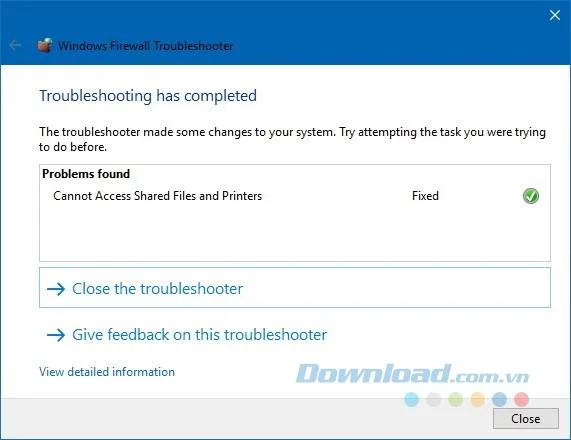
- Dacă totul funcționează așa cum este de așteptat, faceți clic pe Închideți depanatorul .

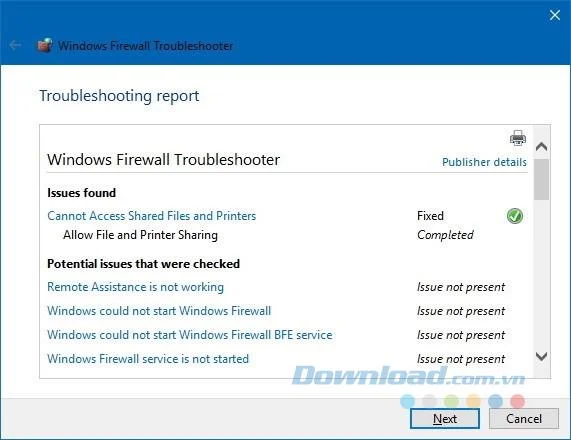
Dacă depanatorul nu poate rezolva problema, faceți clic pe Vizualizare informații date pentru a vizualiza un raport cu toate problemele pe care depanatorul a încercat să le rezolve, inclusiv accesul la fișierul partajat. iar imprimanta, cu problema Asistentului la distanță, nu poate porni Windows Firewall sau servicii conexe.

Setările firewall-ului Windows se resetează
Pe de altă parte, dacă depanatorul nu găsește erori, atunci problema poate fi cauzată de o instalare specifică configurată anterior pe dispozitiv. În acest caz, puteți încerca să eliminați configurația curentă și să restaurați setările implicite ale Firewall-ului Windows.
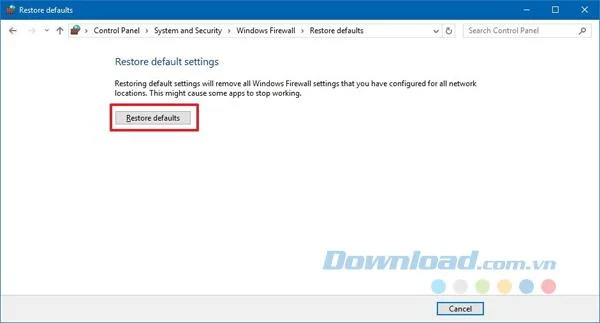
Este important ca, după restabilirea setărilor implicite, să fie nevoie să reconfigurați acele aplicații care necesită permisiuni pentru a trece prin firewall. Pentru a reseta Windows Firewall la setările sale implicite, faceți următoarele:
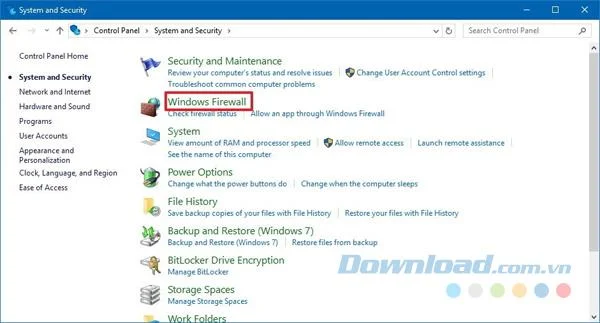
- Deschideți panoul de control .
- Faceți clic pe Sistem și securitate .
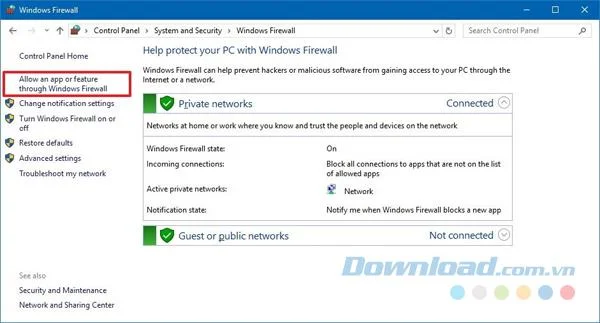
- Faceți clic pe Windows Firewall .

- În panoul din stânga, faceți clic pe linkul Restaurări prestabilite .

- Faceți clic pe butonul Restaurați valorile prestabilite .

- Selectați Da pentru a confirma.
După ce ai finalizat acești pași, setările și regulile implicite vor fi restabilite, rezolvând orice configurație legată de problema de pe dispozitiv.
Cum să permiteți aplicațiilor să treacă prin Windows Firewall
Dacă problema problemei este că aplicația este blocată, puteți utiliza instrucțiunile de mai jos pentru a permite aplicației să treacă prin firewall-ul disponibil pe Windows 10:
- Deschideți panoul de control .
- Faceți clic pe Sistem și securitate> Windows Firewall .
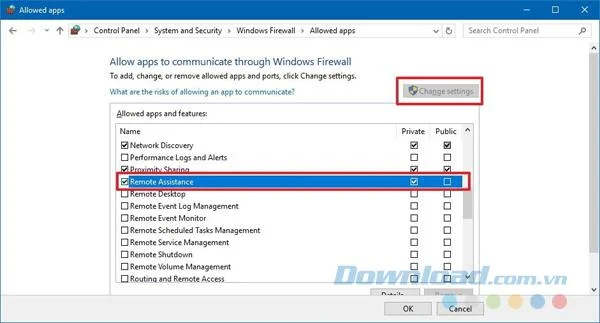
- În panoul din stânga, faceți clic pe Permiteți o aplicație sau o caracteristică prin Windows Firewall .

- Faceți clic pe butonul Modificați setările utilizând un cont de administrator.
- Selectați aplicația sau serviciul pe care doriți să îl permiteți.

- Dacă aplicația sau funcția nu se află pe listă, faceți clic pe Permiteți altei aplicații să răsfoiască și să adauge alte elemente.
- Faceți clic pe OK.
De asemenea, puteți utiliza pașii de mai sus pentru a reconfigura aplicația după restaurarea setărilor implicite pe Windows Firewall și remedierea firewall-urilor pe Windows 8.1 și Windows 7 .
Vedeți și: TOP 6 cel mai bun software gratuit pentru firewall pentru Windows
Sperăm că soluțiile de mai sus vă pot ajuta să remediați problemele de firewall pe care le întâmpinați. În cazul în care nu funcționează, puteți solicita ajutor persoanelor experimentate de calculator sau centrelor de servicii.