Instrucțiuni pentru scanarea virusului fișierelor APK înainte de instalare

Aplicațiile Sideload de pe dispozitivele Android sunt adesea utilizate ca o modalitate de a ocoli restricțiile (cum ar fi atunci când o aplicație nu este disponibilă în zona dvs.) sau de a actualiza mai rapid și uneori este opțional. numai atunci când aplicația dorită nu este disponibilă în Play Store din anumite motive.

Funcționează bine, dar veți avea unele dezavantaje atunci când utilizați acest lucru pentru a instala aplicația. Încărcarea de încărcare, de exemplu, nu este permisă pe telefoanele Android în mod implicit, deci trebuie să activați instalarea din surse necunoscute din Setări pentru a putea face acest lucru.

În plus, nu aveți actualizări automate, trebuie să actualizați manual aplicația o singură dată când este disponibilă o actualizare. Un dezavantaj mai grav este riscul pentru securitate. Deoarece fișierul APK nu este disponibil pe CH Play, nu puteți fi sigur că aplicația este aceeași cu cea de la dezvoltator. În unele cazuri, fișierele APK sunt copiate pentru a evita anumite restricții (cum ar fi achizițiile în aplicație) sau mai rău, infecția cu malware va afecta securitatea telefonului. Prin urmare, articolul următor vă va îndruma să scanați fișierele APK pentru a verifica dacă nu există viruși sau nu înainte de instalarea pe telefon cu ajutorul unor instrumente excelente.

1. Metadefender
Instrucțiuni pentru scanarea virusului fișierelor APK înainte de instalare

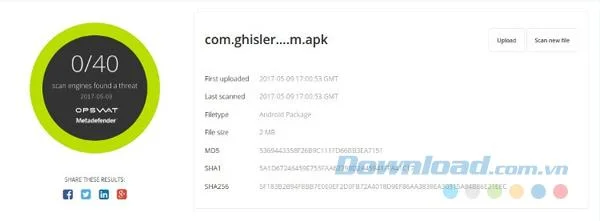
Metadefender vă permite să încărcați un fișier APK cu dimensiuni de până la 140 MB pentru a fi scanate de multe instrumente antivirus. Fișierul APK este dezarhivat, astfel încât toate fișierele personale din arhivă sunt scanate cu întregul fișier APK dezarhivat.

2. Scanarea APK NVISIO

Instrucțiuni pentru scanarea virusului fișierelor APK înainte de instalare

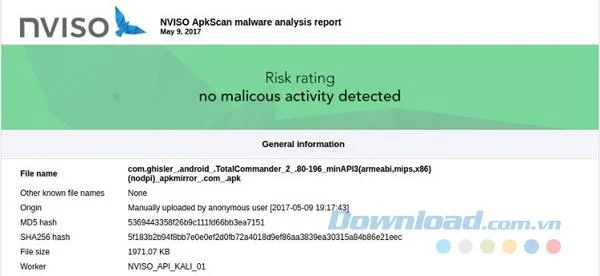
Similar cu Metadefender, Scanarea NVISIO APK vă permite să încărcați un fișier APK prin browserul dvs. pentru scanare fără nicio limită de dimensiune a fișierului. Tot ce trebuie să faceți este să selectați fișierul APK prin intermediul selectorului de fișiere al sistemului dvs. de operare și să faceți clic pe pachetul Scanare . După o perioadă de timp, va fi generat un raport de scanare. Dacă doriți, vă puteți trimite rezultatele scanării prin e-mail atunci când scanarea este completă.

3. VirusTotal

Instrucțiuni pentru scanarea virusului fișierelor APK înainte de instalare

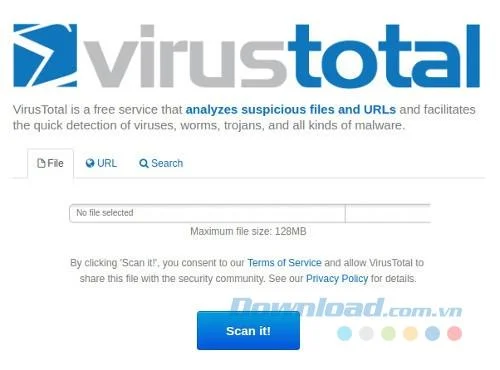
VirusTotal este un alt serviciu gratuit care funcționează ca cele două servicii menționate. Analizează fișierele APK și ajută la detectarea tuturor virușilor și programelor malware. Singurul dezavantaj al utilizării acestui serviciu este limita maximă a fișierului său de 128 MB.

Acest articol își propune să vă prezinte câteva instrumente care vă ajută să scanați fișierele APK înainte de a le instala pe dispozitiv. Cu toate acestea, este mai bine să descărcați aplicațiile oficiale din CH Play sau de pe adrese fiabile și să nu vă faceți griji cu privire la utilizarea erorilor și sunt mult mai sigure.
Lasă un comentariu

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.

Configurați un volum de date criptat LUKS pe SLES

Configurați un volum de date criptat LUKS pe SLES

Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.

Creați un profil AppArmor personalizat pe SUSE Linux

Creați un profil AppArmor personalizat pe SUSE Linux

Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.









