BitLocker este o caracteristică de securitate încorporată în Windows 11 care ajută la prevenirea accesului neautorizat la fișierele și documentele dvs. prin criptarea unităților dvs. Acest instrument de securitate gratuit poate proteja cu parolă HDD-urile, SSD-urile și chiar și unitățile amovibile. Dacă ați folosit BitLocker pentru a vă securiza unitatea, ar trebui să vă schimbați parola BitLocker în mod regulat, urmând instrucțiunile de mai jos.
Cum să schimbați parola BitLocker din meniul cu clic dreapta
Pasul 1:
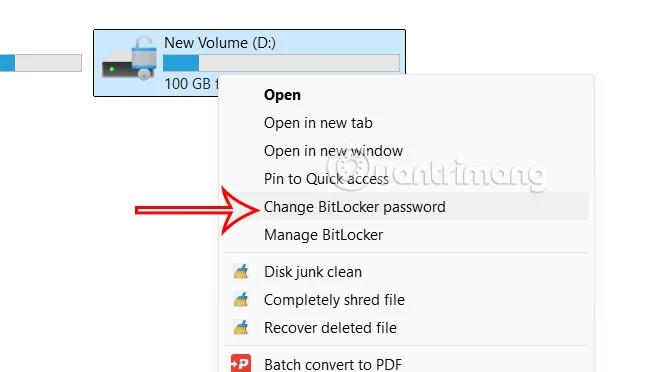
Faceți clic dreapta pe unitatea blocată și selectați Afișați mai multe opțiuni din lista afișată.
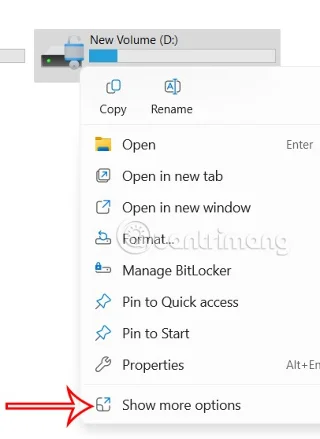
Faceți clic pe Schimbați parola BitLocker în lista afișată pentru a schimba din nou parola BitLocker.

Pasul 2:
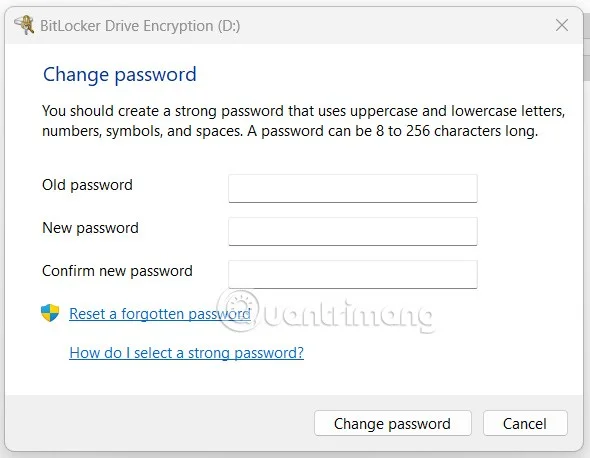
Afișează o interfață pentru a vă introduce parola. Mai întâi introduceți parola de afișare BitLocker , apoi introduceți noua parolă și confirmați-o .

Schimbați parola BitLocker prin linia de comandă
De asemenea, puteți utiliza utilitarul Command Promot pentru a schimba parola BitLocker pe Windows 11.
Pasul 1:
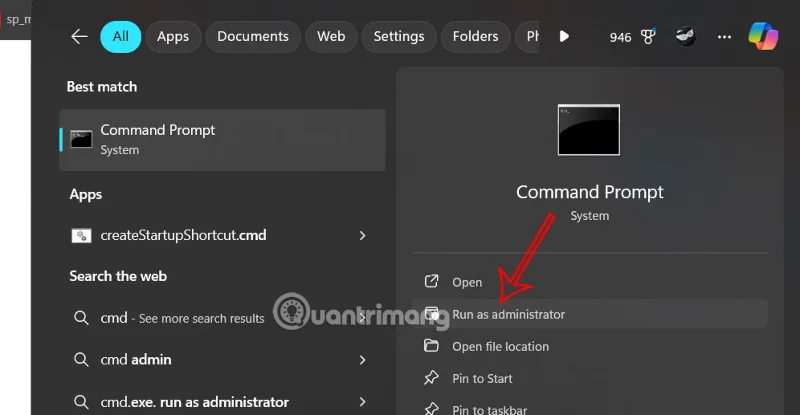
Faceți clic pe Căutare Windows 11 și tastați CMD. Apoi, faceți clic dreapta pe Command Prompt și selectați Executare ca administrator .

Pasul 2:
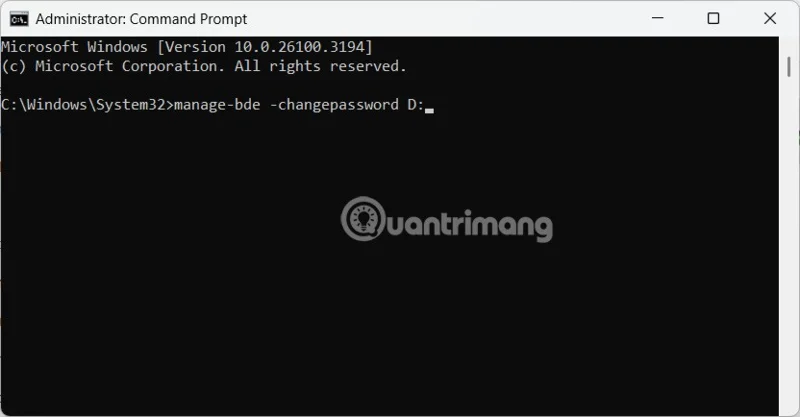
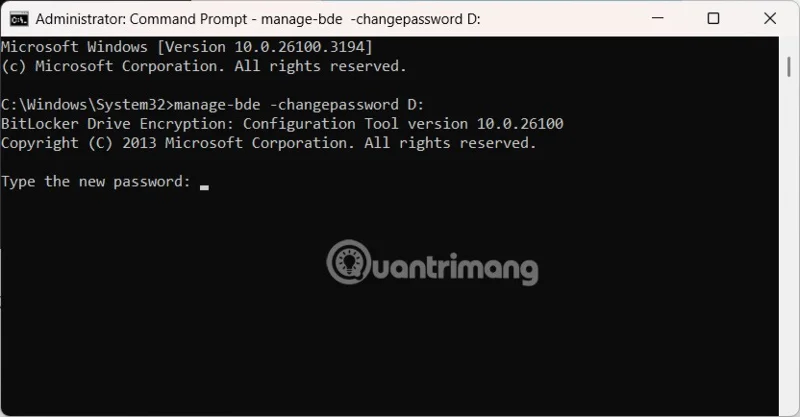
În noua interfață, introduceți comanda manage-bde -changepassword G: și apăsați Enter. Unde G de la sfârșitul comenzii este egal cu litera de unitate.

Pasul 3:
Acum veți introduce noua parolă BitLocker și ați terminat. Linia de comandă poate schimba parola doar dacă unitatea este deblocată. Trebuie să deblocați și apoi să repetați pașii dacă unitatea este blocată.

Schimbați parola BitLocker prin Panoul de control
Pasul 1:
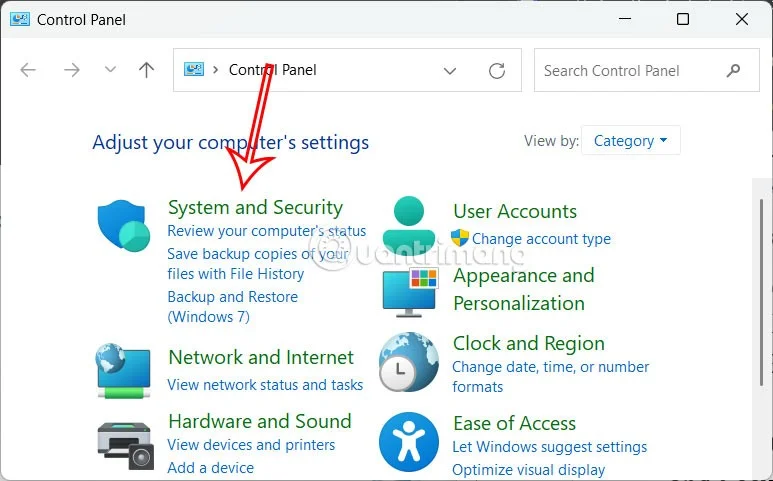
Deschideți Panoul de control, apoi faceți clic pe Sistem și securitate .

Pasul 2:
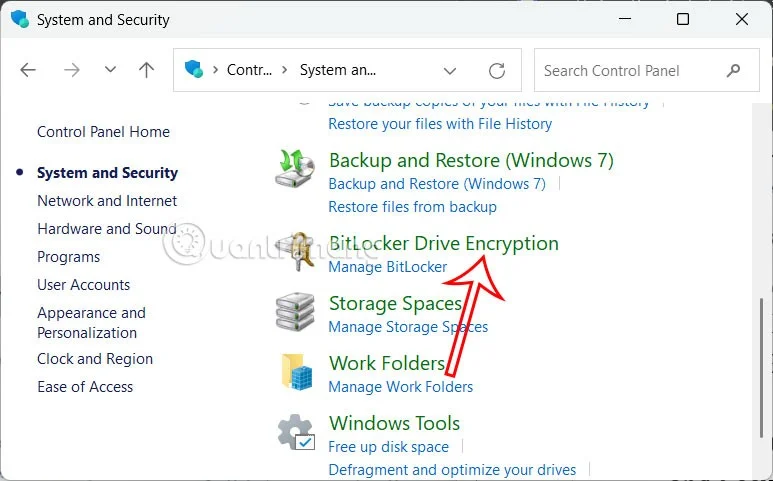
În această listă, derulați în jos și faceți clic pe BitLocker Drive Encryption .

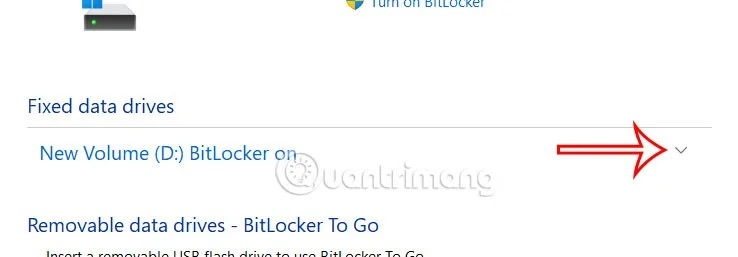
Aici veți vedea unitatea protejată de BitLocker , faceți clic pe pictograma săgeată drop-down pentru a deschide mai multe opțiuni.

Pasul 3:
Aici faceți clic pe Schimbați parola pentru a vă schimba parola.

Veți vedea apoi interfața pentru a introduce parola veche și parola nouă pentru BitLocker.