Limitarea lățimii de bandă pe computer va preveni pierderea de date cu privire la lucrurile pe care nu le doriți. Este foarte util pentru cei care au o anumită limită de date și vă pot ajuta să evitați taxele suplimentare.
Windows are o metodă disponibilă pentru a limita lățimea de bandă, dar, în acest moment, este cu adevărat de bază și nu este clar în mod clar ce face. Prin urmare, este mai bine să treceți la utilizarea de soluții terțe.
1. Conexiuni contorizate cu Windows 10
O modalitate de a limita lățimea de bandă folosind metoda încorporată a Windows 10 este de a activa funcția de conectare contorizată . Această caracteristică „debitmetru”, atunci când este activată, limitează cât de robust este Windows Update și previne actualizările automate ale unor aplicații și plăci dinamice. Pentru a începe, apăsați comanda rapidă de la tastatură Windows + I pentru a deschide Setări , faceți clic pe Rețea și Internet , apoi Wi-Fi și Ethernet .
Dacă selectați Wi-Fi , faceți clic pe Gestionare rețele cunoscute , selectați rețeaua din listă, faceți clic pe Proprietăți și glisați Setare ca conexiune contorizată la Pornit .
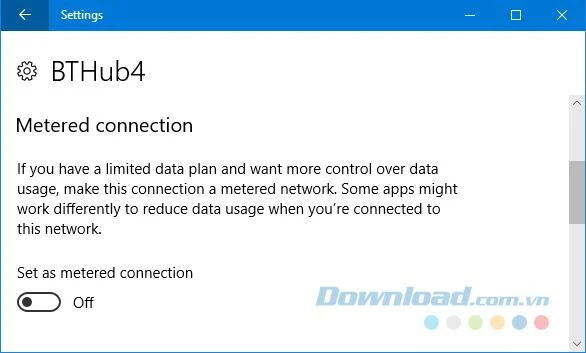
Dacă selectați Ethernet, selectați conexiunea din listă și glisați Setează conexiune contorizată la On .
2. NetBalancer
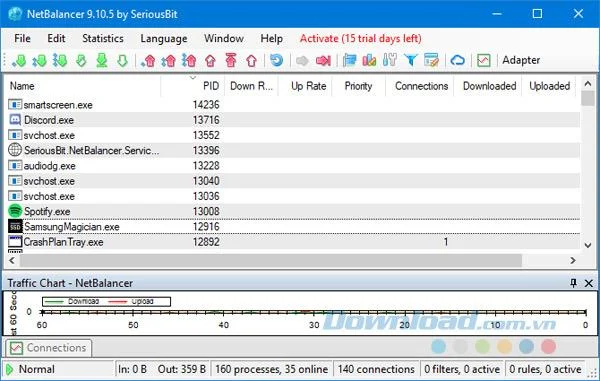
NetBalancer vă va arăta o listă cu toate activitățile procesului din sistem și orice utilizare a rețelei conexe. Mai jos este un grafic live, astfel încât să puteți vedea unde au avut loc vârfuri de lățime de bandă. Treceți mouse-ul peste grafic și veți putea vedea care sunt procesele care taie lățimea de bandă la momentul respectiv.
Pentru a limita lățimea de bandă a unui program, găsiți-o în listă și faceți dublu clic pe el. Puteți utiliza prioritate de descărcare și prioritate de încărcare pentru a ajusta utilizarea acestuia pe baza filtrelor prestabilite. Acest lucru este util dacă mai doriți un program fără restricții, dar doriți ca alte programe să folosească mai întâi lățimea de bandă, dacă este necesar. Alternativ, selectați Custom din meniul derulant pentru a vă defini propriile limite.

Puteți face același lucru și în fereastra principală, folosind pictogramele săgeată verde și roșie din partea de sus a ferestrei. O caracteristică convenabilă aici este să faceți clic pe săgeata roșie îndreptată spre dreapta cu o linie verticală care va bloca tot traficul de rețea. Utilizatorii mai avansați pot utiliza filtre și reguli.
NetBalancer vă oferă o probă gratuită de 15 zile, după care trebuie să plătiți 49,95 USD o dată pentru a utiliza programul pentru totdeauna. Sau puteți continua să utilizați programul în afara perioadei de încercare ca un tracker de rețea.
3. NetLimiter
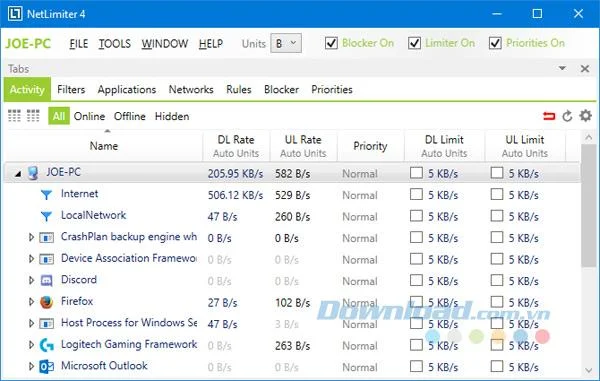
Când lansați NetLimiter , veți vedea o listă cu aplicațiile deschise, împreună cu utilizarea lor actuală de lățime de bandă. Desigur, unele aplicații vor utiliza în mod natural mai multă lățime de bandă decât altele, dar este util să se stabilească care dintre acestea consumă mai mult decât este necesar.
Limita implicită este 5KB / s pentru descărcare și încărcare pe care o puteți activa rapid verificând un anumit rând. Pentru a edita valorile implicite, faceți clic dreapta pe numărul limită pentru a deschide editorul de reguli. În fila Reguli , puteți modifica limitele de lățime de bandă.

Treceți la fila Scheduler și puteți seta regulile de pornire și oprire pentru timp. Pentru a începe, faceți clic pe Adăugare și apoi creați regulile necesare. De exemplu, puteți opri browserul dvs. web să consume orice lățime de bandă între anumite ore.
NetLimiter vine cu o perioadă de încercare de 28 de zile. O licență de utilizator pentru versiunea Lite costă 19,95 USD, în timp ce versiunea NetLimiter Pro costă 29,95 USD. Cu toate acestea, se pare că nu există nicio diferență între aceste două versiuni.
4. Net-Peeker
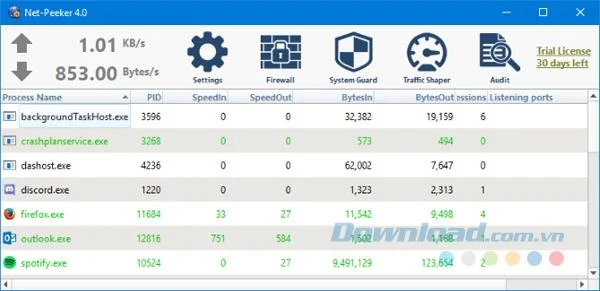
Net-Peeker are o interfață de utilizator foarte simplă. În partea de sus, puteți vedea utilizarea activă de încărcare și descărcare, împreună cu accesul la ecranul Setări și o serie de alte funcții și programe furnizate.
Tabelul de mai jos prezintă întregul proces care rulează pe sistem, împreună cu consumul de lățime de bandă. Puteți face dublu clic pe un proces pentru a obține mai multe detalii în fila Sesiuni de rețea și Module încărcate .

Pe un proces din fereastra principală sau o sesiune de rețea specifică, puteți face clic dreapta pentru a gestiona conexiunea. Puteți face clic pe Limită viteză pentru a stabili o anumită limită de lățime de bandă și a Odește conexiunea pentru a se deconecta complet (până când o porniți din nou).
Net-Peeker vă oferă un proces de 30 de zile pentru a experimenta pe deplin caracteristicile sale. După acest timp, puteți continua să utilizați programul pentru 25 de dolari.
5. Manager de lățime de bandă SoftPerfect
Când lansați SoftPerfect Bandwidth Manager pentru prima dată, va trebui să introduceți adresa de rețea și parola pentru a putea începe monitorizarea traficului.
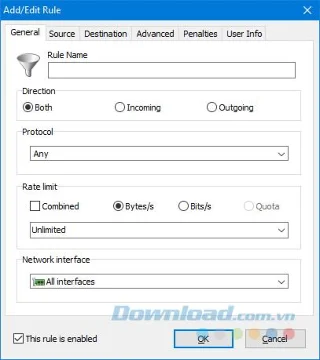
Dacă sunteți confortabil cu acest lucru, acesta este un program care merită experimentat datorită regulilor sale personalizate. Apăsați Ctrl + N pentru a porni coordonatele regulilor. Deplasați-vă între fiecare filă pentru a vedea toate opțiunile, dar asigurați-vă că vă numiți regulile și setați limitele dorite. Când ați terminat, faceți clic pe OK pentru a le activa.

Utilizați meniul derulant Instrumente pentru a stabili cote și planificări pentru lățimea de bandă. De asemenea, ar trebui să aruncați o privire asupra Raportului de utilizare care vă va oferi o imagine de ansamblu a traficului și vă va ajuta să identificați orice probleme specifice care trebuie abordate.
Aveți 30 de zile de experiență gratuită SoftPerfect Bandwidth Manager. Puteți continua să îl utilizați gratuit cu versiunea Lite, dar există o limită de 5 reguli. Sau puteți plăti 49 de dolari pentru a face upgrade la versiunea Standard.