Acasă
» Cum să
»
Mențineți actualizările de securitate Debian 12 rulând pe un server headless
Mențineți actualizările de securitate Debian 12 rulând pe un server headless
Pentru un server Debian 12 fără headline, instalați unattended-upgrades, activați setările de reîmprospătare zilnică a listei de pachete și de actualizare nesupravegheată ale APT și păstrați lista de permisiuni implicită pentru originea securității. Apoi verificați temporizatoarele și jurnalele systemd prin SSH. Aceasta automatizează actualizările pachetelor eligibile; nu efectuează o actualizare majoră a versiunii Debian și nu garantează că fiecare aplicație nu necesită nicio actualizare ulterioară.
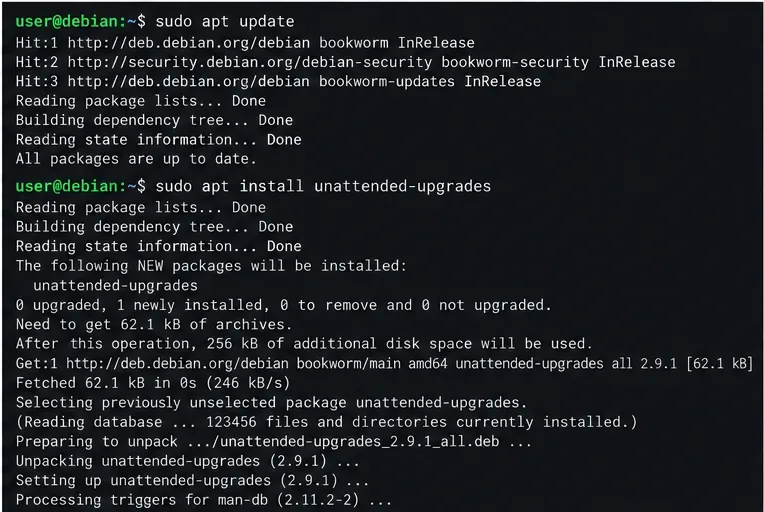
Reîmprospătați metadatele APT și instalați pachetul unattended-upgrades dintr-o sesiune SSH.
1. Instalați actualizarea și confirmați lansarea
Conectați-vă cu un cont care poate utiliza sudo. Verificați versiunea serverului și actualizați indexul pachetului înainte de instalare:
Această procedură vizează Debian 12 (Bookworm) folosind repozitoriile sale APT normale. Verificați planul pachetului înainte de a-l accepta. Dacă APT raportează erori legate de repozitoriu, DNS, spațiu pe disc sau dependențe, rezolvați-le mai întâi; o operațiune nesupravegheată nu poate corecta o sursă de pachet defect sau un sistem de fișiere nesănătos.
2. Activați actualizarea zilnică și actualizările de securitate
Setați opțiunile periodice ale APT într-un fișier local dedicat. Aceasta permite o reîmprospătare zilnică a listei de pachete și rularea nesupravegheată a actualizării:
sudo nano /etc/apt/apt.conf.d/20auto-upgrades
Configurația APT locală permite actualizări zilnice ale listei de pachete și upgrade-uri nesupravegheate.
În Nano, apăsați Ctrl+O, Enter, apoi Ctrl+X. Valoarea 1înseamnă în fiecare zi. Configurația pachetului APT unattended-upgradescontrolează ce origini de arhivă pot fi instalate. Într-o configurare standard Debian 12, lăsați /etc/apt/apt.conf.d/50unattended-upgradesinițial neschimbată; lista sa implicită de permise este destinată selecției actualizărilor de securitate Debian și a actualizărilor Debian configurate aferente. Nu adăugați depozite terțe sau întregul Bookworm doar pentru a face ca ieșirea de stare să pară mai aglomerată. Dacă extindeți în mod deliberat lista de permise, revizuiți originile exacte, testați-le și monitorizați serviciul așa cum ați face cu orice altă modificare de producție.
3. Păstrați repornirea automată sub controlul administratorului
Pentru un server gestionat de la distanță, verificați politica de repornire în 50unattended-upgrades:
Nu activați repornirea automată decât dacă ați planificat întreruperea serviciului, ați verificat recuperarea aplicației și aveți o cale fiabilă de recuperare în afara benzii sau din consolă. Actualizările de securitate Debian pot instala un kernel nou sau biblioteci care necesită o repornire pentru a avea efect, dar actualizările nesupravegheate nu înlocuiesc o politică de repornire sau un plan de gardă. Cu repornirea automată dezactivată, programați o fereastră de mentenanță regulată și verificați dacă este necesară o repornire după actualizări.
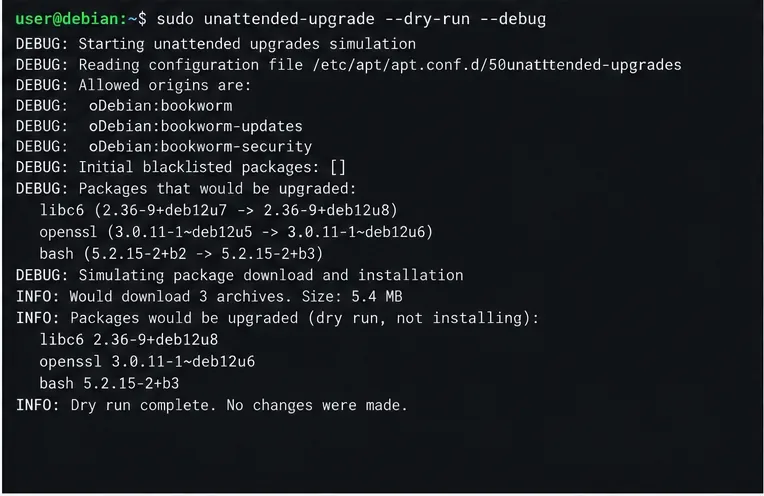
O simulare poate dezvălui originile configurate și pachetele candidate fără a le instala; rezultatul afișat este ilustrativ.
4. Testați configurația înainte de a vă baza pe ea
Rulați o simulare din SSH. --dry-runIndicatorul nu instalează pachete, în timp ce --debugoferă mai multe detalii în jurnalul de actualizări nesupravegheate:
sudo unattended-upgrade --dry-run --debug
Citiți rezultatul pentru originile permise și acțiunile propuse asupra pachetului. Un mesaj care spune că nu există pachete de actualizat poate fi un rezultat valid atunci când nimic eligibil nu este în așteptare; nu este o dovadă că temporizatorul va rula mai târziu. Dacă originile permise sunt goale sau lipsesc în mod neașteptat candidați, inspectați sursele și 50unattended-upgradesmodelele APT ale versiunii înainte de a le modifica. Manualul Bookworm documentează această comandă ca o simulare, nu ca o instalare.
5. Verificați cronometrele, serviciul și jurnalele
APT folosește unități de temporizare systemd pentru activitatea sa zilnică. Verificați atât temporizatoarele, cât și serviciul de actualizare:
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
Cronometrele ar trebui să fie încărcate și active, iar lista ar trebui să afișeze următoarea lor rulare programată. Dacă cronometrele sunt instalate, dar inactive, porniți-le și activați-le pentru porniri viitoare:
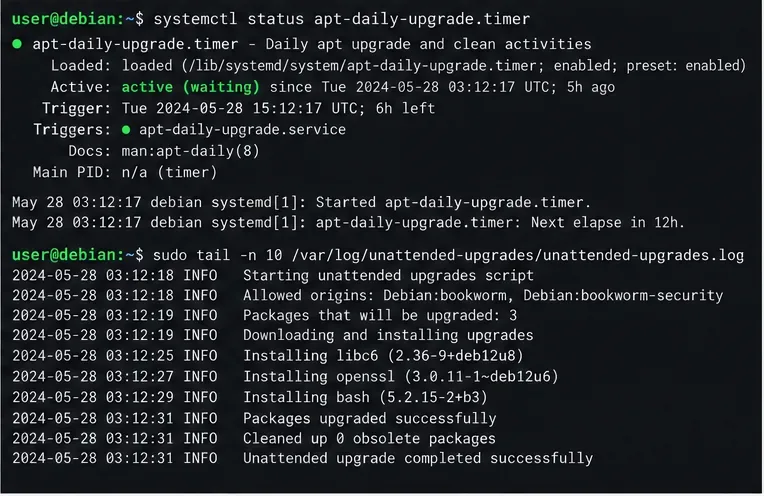
Un serviciu poate fi inactiv între rulări programate, deoarece este o sarcină unică; inspectați ultimul său rezultat în loc să vă așteptați ca acesta să rămână în execuție. După o fereastră programată, examinați jurnalul pachetului și jurnalul systemd:
Folosește starea cronometrului și jurnalul de actualizări nesupravegheate pentru a confirma activitatea programată; intrările afișate sunt cu titlu ilustrativ.
Căutați o rulare finalizată, originile permise și dacă pachetele au fost instalate sau niciunul nu a fost în așteptare. Investigați eșecurile repetate de descărcare, pachetele reținute sau erorile dpkg. Manualul listează aceste căi de jurnal și explică faptul că serviciul systemd rulează backend-ul de actualizare nesupravegheată.
Ce poate și ce nu poate confirma această configurație
O configurație funcțională înseamnă că temporizatoarele sunt active, setările APT periodice sunt activate, iar jurnalele arată rulări nesupravegheate reușite. Nu dovedește că fiecare pachet din fiecare depozit este actualizat, că o corecție dependentă de repornire este deja activă sau că un serviciu a rămas sănătos după o modificare a pachetului. Procesul de actualizare a versiunii Debian rămâne o operațiune planificată separat; actualizările nesupravegheate sunt pentru actualizările de pachete din cadrul surselor configurate. Pentru serverele critice, adăugați monitorizare pentru rulările eșuate, mențineți copii de rezervă, testați modificările într-un mediu reprezentativ și definiți o fereastră de repornire revizuită de om.