Microsoft a lansat în sfârșit un ghid detaliat despre cum să remediați eroarea „0x80131500” pe Microsoft Store. De fapt, aceasta este o problemă de lungă durată pe Microsoft Store, primele plângeri apărând încă din 2019, adică cu 6 ani în urmă și chiar cu doi ani înainte de lansarea Windows 11.
Într-un nou articol de asistență despre eroarea 0x80131500 de pe site-ul web https://support.microsoft.com/, Microsoft listează patru modalități de a remedia problema, inclusiv ajustarea setărilor de internet TLS (securitate stratului de transport).
Mai exact, dacă întâmpinați eroarea „ Încercați din nou ” sau „ Eroarea 0x80131500 ” când utilizați sau încercați să deschideți Microsoft Store pe Windows, încercați următoarele soluții:
Resetați aplicațiile Microsoft Store
- Apăsați și mențineți apăsată tasta Windows Logo , apoi apăsați R pentru a deschide caseta de dialog Run .
- Tastați wsreset.exe și selectați OK .
Notă: Se va deschide o fereastră de comandă goală și după aproximativ 10 secunde, fereastra se va închide și Microsoft Store se va deschide automat.
Verificați actualizările
- Asigurați-vă că Windows rulează cele mai recente actualizări.
Notă: Dacă versiunea dvs. de Windows 10 este mai mică decât 15063, trebuie să actualizați Windows sau să accesați www.microsoft.com/store. Pentru a verifica versiunea de Windows.
- Actualizați aplicația Microsoft Store la cea mai recentă versiune.
- Verificați setările de oră și locație.
Rulați instrumentul de depanare a magazinului (numai pentru Windows 10)
- Windows 10 poate rula instrumentul de depanare a aplicației Magazin.
- Selectați Ghiduri suplimentare de depanare.
- Derulați în jos pentru a selecta Windows Store Apps.
- Selectați Rulați instrumentul de depanare.
Actualizați setările TLS pentru internet
- Selectați pictograma Windows pentru a deschide meniul Start și căutați Run.
- Tastați inetcpl.cpl în caseta de dialog Executare, apoi faceți clic pe OK.
- Selectați fila Avansat și derulați în jos în jos.
- Verificați setările Utilizați TLS:
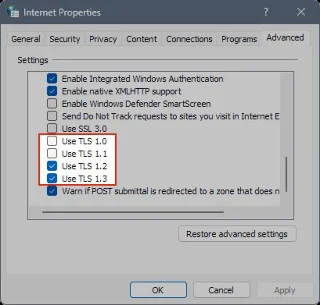
- Asigurați-vă că Utilizați TLS 1.0 și Utilizați TLS 1.1 sunt debifate.
- Asigurați-vă că sunt selectate Utilizați TLS 1.2 și Folosiți TLS 1.3.
Notă: setările dvs. pot spune „ Utilizați TLS 1.3 (experimental) ”. Nicio problemă, doar asigură-te că este verificat.
5. Apăsaţi OK pentru a vă salva setările.
Interesant, Microsoft a folosit acest cod „0x80131500” în contextul erorilor de actualizare Windows 10 20H2 pentru unele cazuri. De asemenea, în cazul în care nu știți, sfârșitul suportului pentru TLS 1.0 și 1.1 pe Windows a fost anunțat pentru 2023 și este dezactivat de produsele Microsoft 365, precum și de suprafețele WinHTTP și WinINet API.









