Ați personalizat bara de activități pe Windows 10 exact așa cum doriți, dar există încă o imperfecțiune, adică pictogramele programului de pe bara de activități au nevoie de un pic de îngrijire. Fie că una dintre ele nu este frumoasă sau depășită sau doriți să setați toate pictogramele aplicației într-o temă unificată, este posibil în întregime.
Următorul articol vă va ghida cum puteți schimba pictograma aplicației din bara de activități Windows 10 . Rețineți că acest ghid se aplică numai programelor computerizate tradiționale, nu aplicațiilor din Windows Store.
Modificați pictograma aplicației din bara de activități Windows 10
Pentru a schimba pictograma aplicației din bara de activități Windows 10, urmați aceste instrucțiuni:
Pasul 1 : fixați programul în bara de activități. Pentru a face acest lucru, căutați-l folosind meniul Start , apoi faceți clic dreapta pe program și selectați Pin la Taskbar.
Pasul 2 : Faceți clic dreapta pe noua pictogramă din bara de activități. Veți vedea numele programului sub Upin din bara de activități . Faceți clic din nou pe numele programului și selectați Proprietăți .
Pasul 3 : În fereastra Proprietăți , treceți la fila Comenză rapidă și faceți clic pe butonul Schimbare pictogramă ...
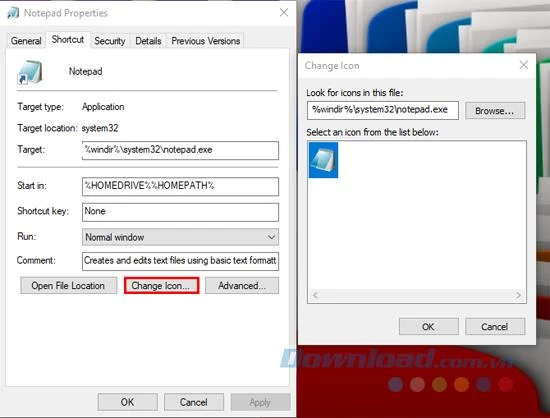
Pasul 4 : Faceți clic pe butonul Parcurgere și selectați noul fișier pictogramă de pe computer.
Pasul 5 : Faceți clic pe OK de două ori pentru a salva noua pictogramă. Dacă nu vedeți nicio modificare în bara de activități, deconectați-vă și conectați-vă din nou la Windows.
Pasul 6 : Dacă doriți să eliminați pictograma personalizată, faceți clic dreapta pe programul din Bara de activități și selectați Upin din Bara de activități . Dacă o fixați din nou, veți restabili pictograma originală.
Astfel, cu doar câțiva pași simpli, puteți schimba pictogramele nu atât de drăguțe ale programelor tradiționale fixate pe bara de activități în pictogramele preferate.









