Modul de invitat pe Windows 10 ( Mod invitat Windows 10 ) permite utilizatorilor de computer să creeze un cont temporar pentru a se conecta la computer. Aceasta este una dintre aceste funcții utile atunci când sunteți forțat să vă împrumutați computerul, dar nu puteți controla dacă se bazează pe datele dvs. personale.
Înainte de a intra în tutorialul de a activa modul de invitat al Windows 10 , ar trebui să aflăm și câteva despre această caracteristică utilă a Windows.
Mod invitat pe Windows 10
Ce este modul invitat Windows?
Modul de invitație Windows ( Mod de invitație sau Cont de invitat ) este o modalitate de a apela un cont secundar creat de un utilizator de computer și de a permite altor utilizatori să utilizeze computerul la nivelul său de bază.
Efectul activării modului invitat pe Windows
Se poate spune că pentru utilizatorii de computere, activarea Contului de oaspeți este extrem de importantă. Nu numai că ajută la protejarea computerului cel mai sigur de alți utilizatori curioși, dar pornirea Modului de oaspeți îi împiedică și pe alții să instaleze software suplimentar sau să modifice setările pe care computerul le are în prezent.
Caracteristici ale conturilor de invitați pe Windows
- Nu este necesară parola de conectare.
- Modul de invitat poate fi activat pe toate sistemele de operare (de la Windows, Mac, Ubuntu la Chrome OS).
- Modul Guest Guest nu poate fi folosit imediat, dar trebuie activat mai întâi.
- Utilizatorii de computere care se conectează în modul Guest pot utiliza doar computerul cu ceea ce au deja, nu pot instala software-ul, modifica configurațiile sau schimbă sistemele.
- Utilizatorii acestui cont, de asemenea, nu pot seta parole pentru conturile de invitați.
Instrucțiuni pentru a porni modul de invitat pe computer
În acest articol, vă voi arăta 4 moduri de a activa contul de invitat pe computerul dvs. , în funcție de caz sau de a simți care cale este ușoară, puteți urma.
Metoda 1: Activați modul invitat prin intermediul utilizatorilor și grupurilor locale
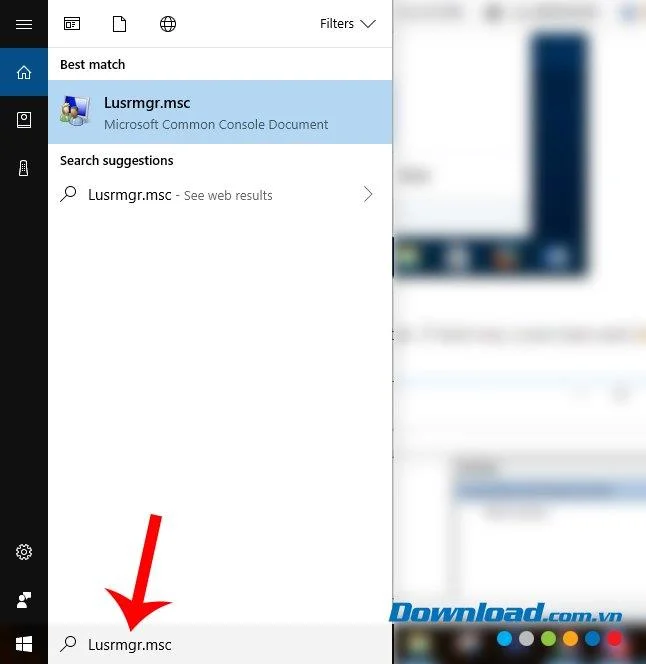
Pasul 1: Din ecranul principal al computerului, faceți clic stânga pe bara de căutare Tastați aici pentru a căuta și introduceți cuvântul cheie „ Lusrmgr.msc ” și apoi selectați acest element în rezultatele afișate.
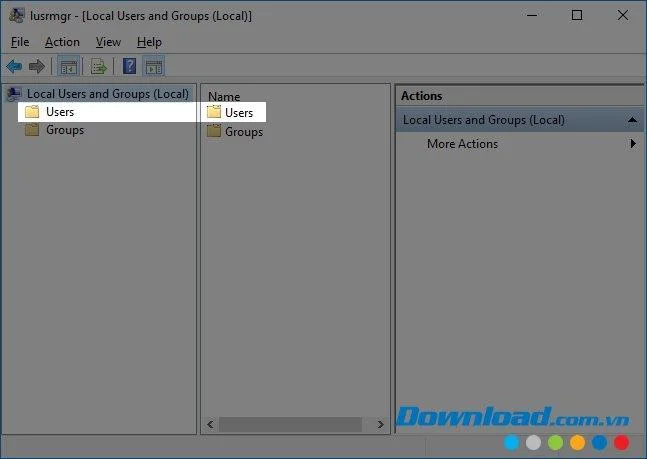
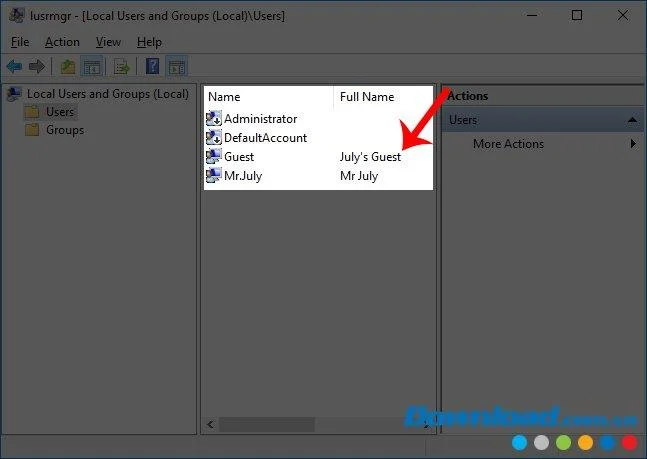
Pasul 2 : Fereastra [Local Users and Groups (Local]) apare astfel, faceți clic dreapta pe cele două intrări ale utilizatorilor pe ambele părți, așa cum se arată în imagine.

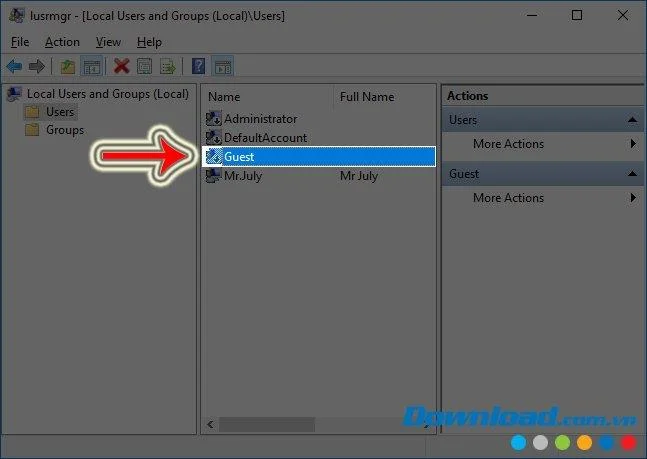
În acest moment, în caseta Nume , veți vedea că articolul de invitat apare ca mai jos.

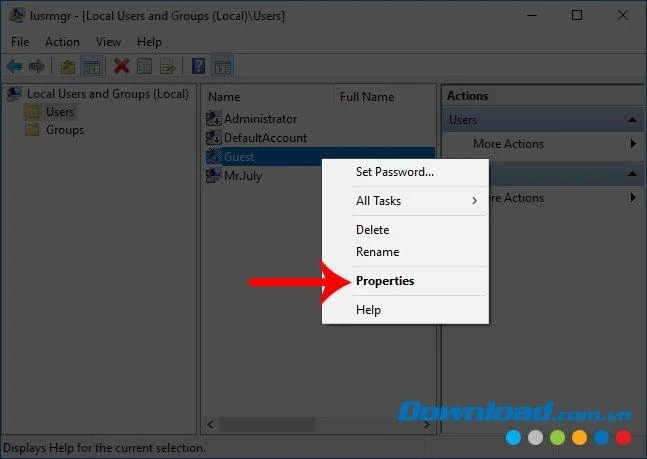
Pasul 3: Faceți dublu clic pe Invitat sau faceți clic dreapta și selectați Proprietăți în următoarea casetă de dialog.

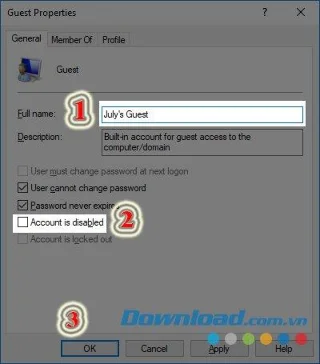
Pasul 4: apare caseta de dialog Proprietăți de oaspeți , aici faceți următoarele pentru a activa modul Guest pentru Windows 10:
- Numele complet : Numele contului pentru invitați va fi afișat pe computer.
- Debifează elementul Cont dezactivat .
- Faceți clic stânga pe Aplicare / OK .

După ce se închide Proprietățile oaspeților, veți vedea numele contului nou creat apărut în [Utilizatori și grupuri locale (Local].
 A început modul de invitat cu succes pe Windows 10
Dacă reveniți la interfața de verificare a contului, veți vedea un cont suplimentar doar creat aici, pentru a fi folosit, trebuie să reporniți computerul.

Metoda 2: Activați contul de invitați cu prompt de comandă
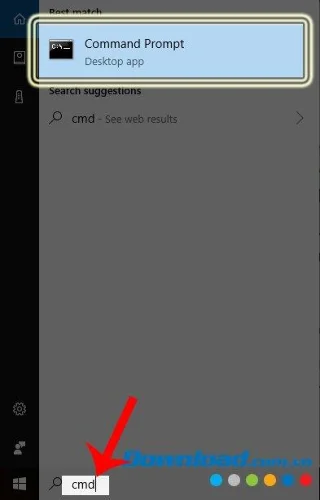
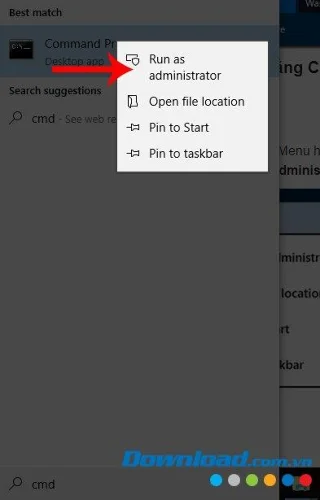
Pasul 1: De pe desktop, introduceți, de asemenea, cuvântul cheie „ cmd ” în caseta de căutare de lângă butonul Start. Rezultatele apar, alegeți deschiderea cmd cu drepturi de administrare - Rulați ca administrator .


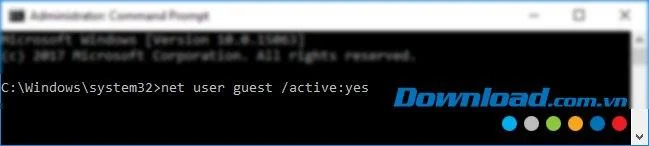
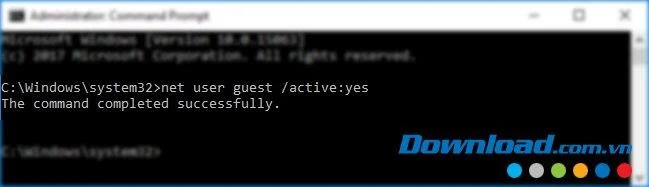
Pasul 2 : apare promptul de comandă, trebuie doar să tastați „ client utilizator net / activ: da ” și apăsați Enter .

Dacă mesajul Comanda completată cu succes, așa cum se arată mai jos, are succes.

Metoda 3. Activați modul invitat în politica de grup
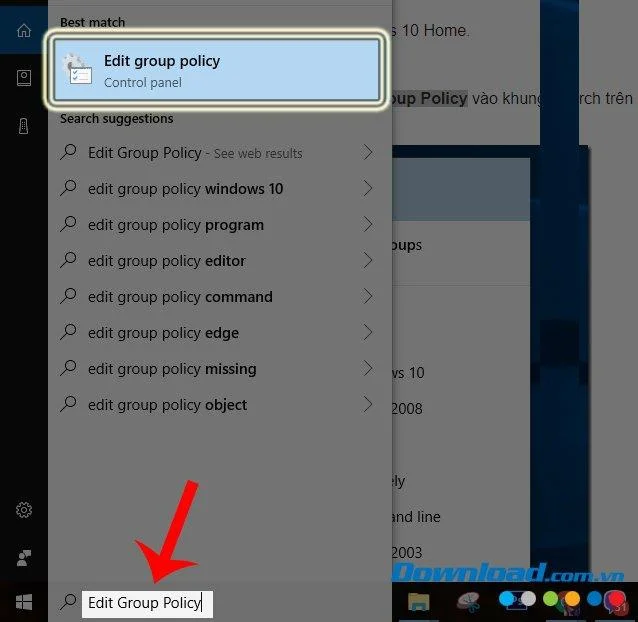
Pasul 1 : Încă de pe desktop, introduceți caseta de căutare Editare politică de grup în caseta de căutare și selectați rezultatele corespunzătoare de mai sus.

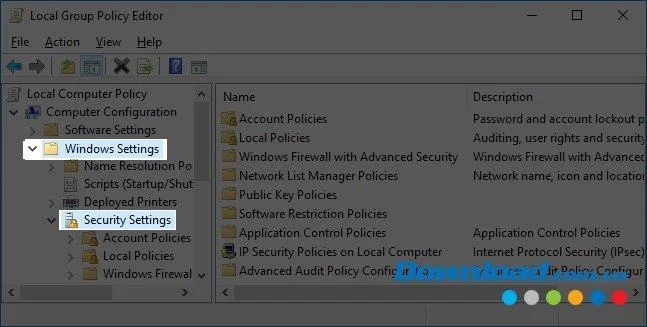
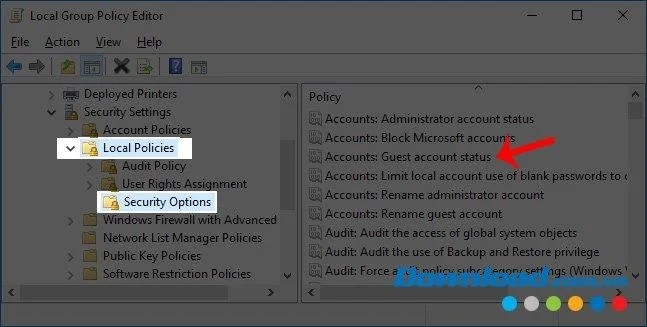
Pasul 2 : apare caseta de dialog Editor de politici de grup local , găsiți următoarele căi:
Configurare computer / Setări Windows / Setări securitate .

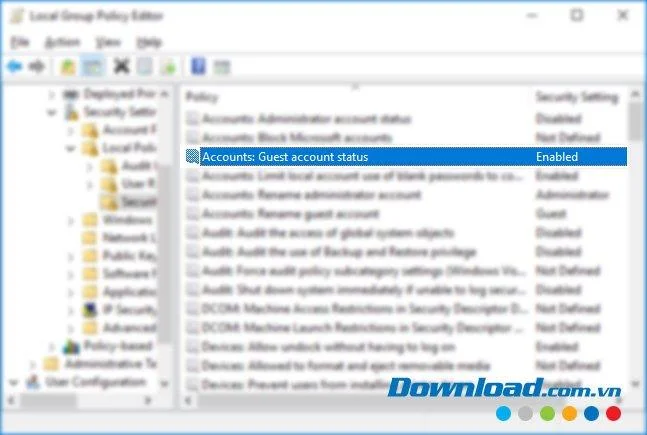
Pasul 3: Găsiți Pe lângă politicile locale / Opțiuni de securitate , să respecte și găsiți Conturi: starea contului Invitat la fereastra următoare.

Pasul 4 : Dacă acest element este Dezactivat , activați-l făcând clic dreapta și selectând Enabeld sau făcând dublu clic pe el

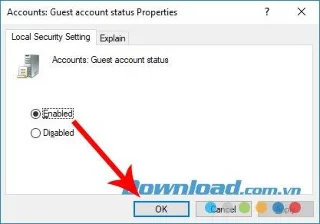
Caseta de dialog Conturi: Starea contului invitat Proprietățile apar, selectați Mod activat și apoi OK pentru confirmare.

Pe lângă cele de mai sus, puteți face acest lucru parcurgând Contul de utilizator, în special:
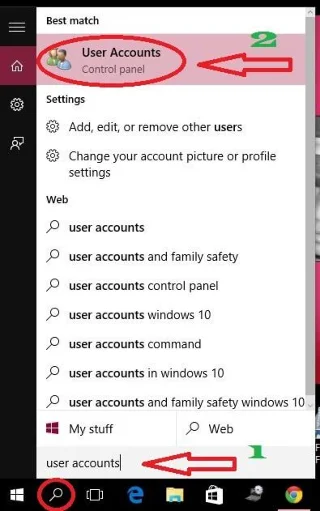
Faceți clic pe pictograma de căutare din dreapta Task Bar, veți vedea bara de căutare.

- Tastați " Conturi de utilizator " în bara de căutare.
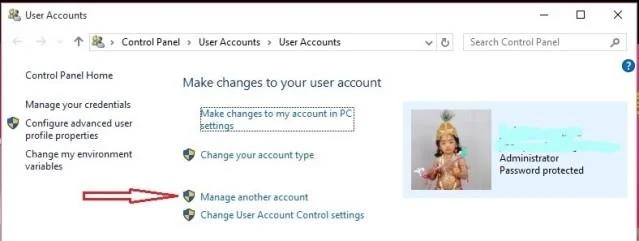
- Apăsați Enter sau faceți clic pe pictograma „ Conturi de utilizator ”, veți vedea fereastra Conturi utilizator.

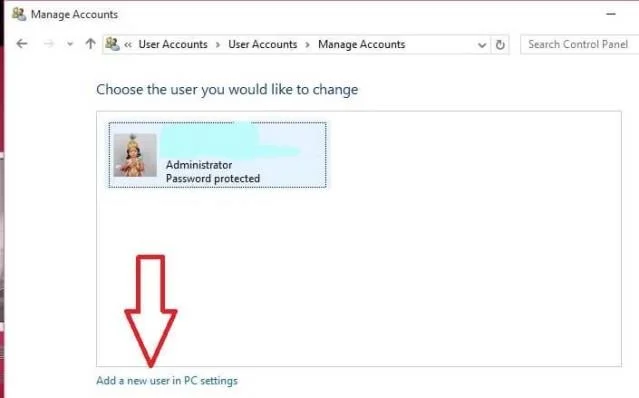
Faceți clic pe „ Gestionați un alt cont ” și veți vedea fereastra Gestionare conturi.

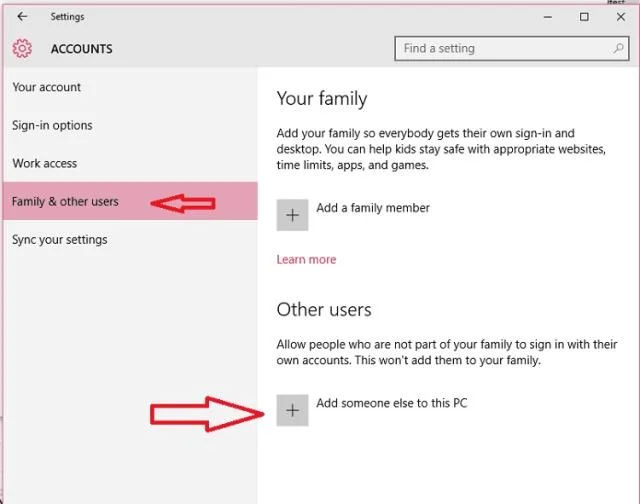
În fereastra Gestionare conturi, utilizatorii văd toate conturile. Dacă aveți un singur cont de administrator și doriți să creați conturi de invitați suplimentare, faceți clic pe „ Adăugați un utilizator nou în setările PC ” din partea de jos. Apare fereastra Setări.

În opțiunea „ Familia și alți utilizatori ”, puteți adăuga conturi pentru membrii familiei, făcând clic pe plus în secțiunea „ Adăugați un membru al familiei ” sau pentru alții din secțiunea Alt utilizator , faceți clic pe „ Adăugare altcineva pe acest computer ”. Utilizatorii pot adăuga, de asemenea, conturi pentru copiii lor și preia controlul asupra contului respectiv.

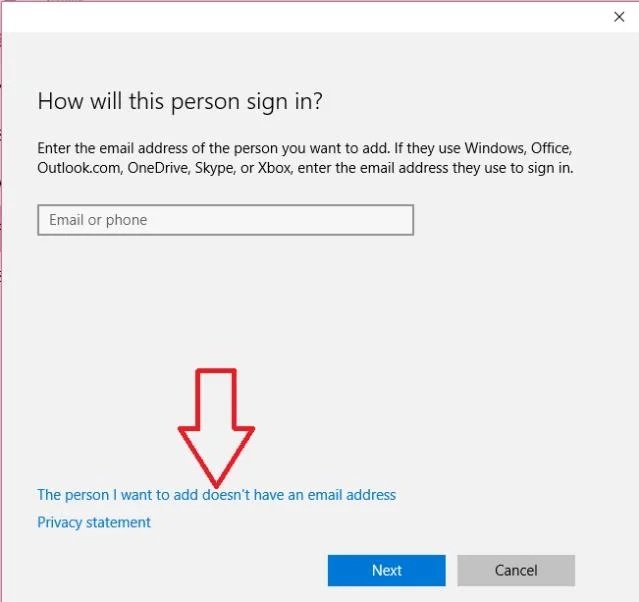
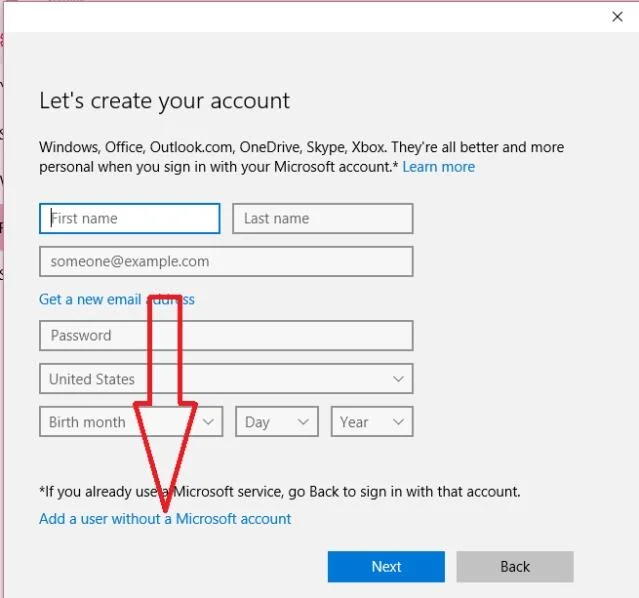
Nu este necesar să adăugați un e-mail sau un număr de telefon în contul de invitați. Așadar, faceți clic pe „ Persoana pe care vreau să o adaug nu are adresă de e-mail ”.

De asemenea, utilizatorii nu trebuie să creeze conturi Microsoft pentru conturile de invitați. Faceți clic pe „ Adăugați un utilizator fără un cont Microsoft ”.

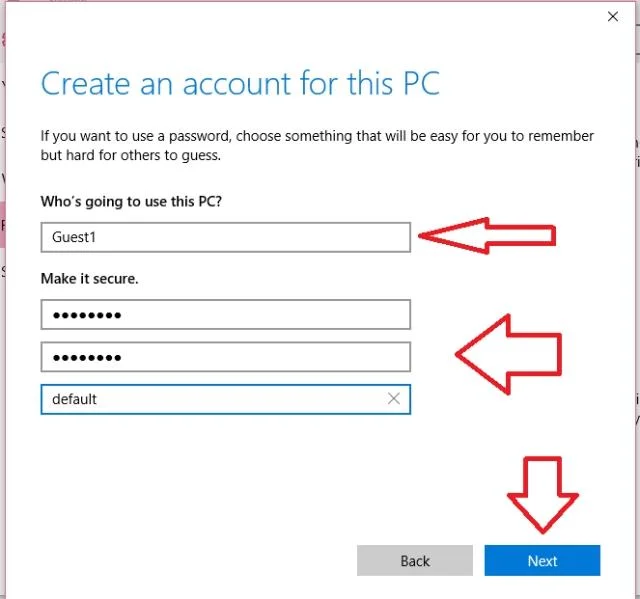
- Introduceți numele de utilizator (Nu introduceți cuvântul Guest în câmpul nume utilizator, deoarece fereastra nu acceptă acest cuvânt, puteți introduce Guest 1 sau orice nume).
- Introduceți parola și introduceți-o din nou.
- Selectați „ Următorul ”. După câteva secunde, puteți vedea noul nume de cont în fereastra de setări.
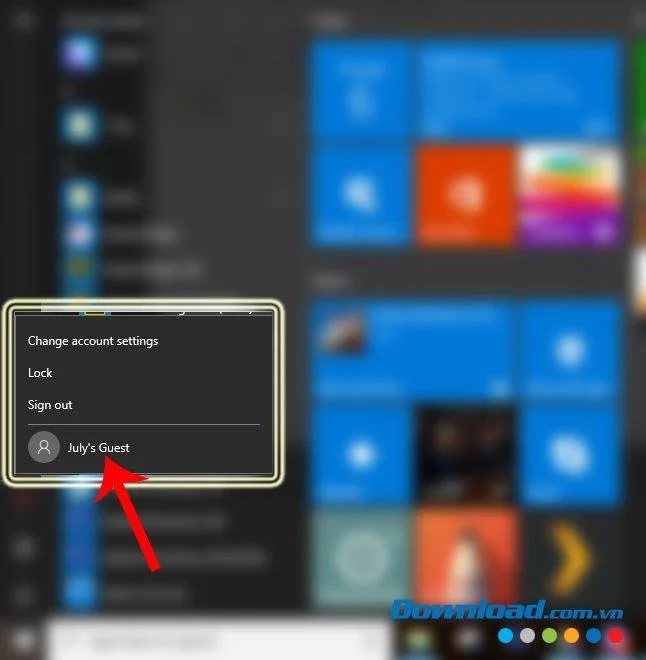
Reporniți sistemul, veți vedea 2 conturi în colțul din stânga jos. Puteți face clic pe orice cont și vă puteți autentifica.
Utilizatorii pot limita privilegiile la contul de invitați prin schimbarea tipului de cont. Pentru aceasta, urmați aceste instrucțiuni:
Modificarea tipului de cont în Windows 10
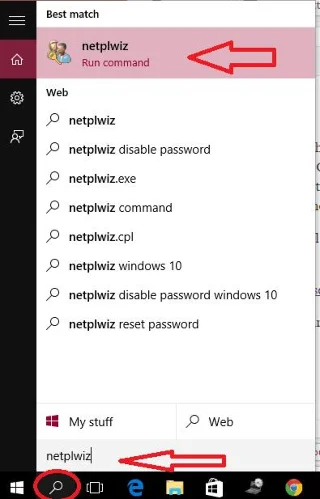
Faceți clic pe pictograma Căutare pentru lupa din bara de activități.

Introduceți „ netplwiz ” în bara de căutare. Faceți clic pe rezultatul netplwiz găsit. Veți vedea fereastra Conturi utilizator.

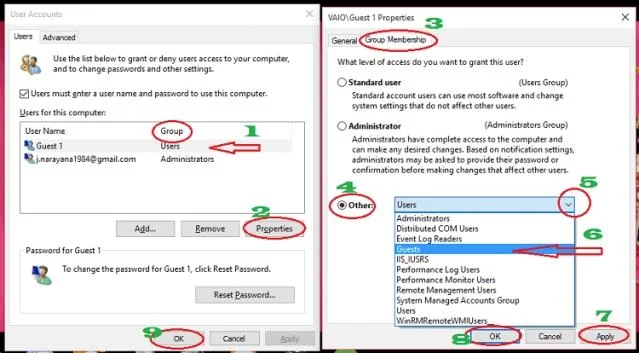
Puteți vizualiza conturile Admin și Guest în fereastra Conturi utilizator. Verificați tipul de cont din coloana Grup . Utilizatorii pot schimba orice tip de cont. Nu uitați, fiecare tip va avea un anumit privilegiu.
- Faceți clic pe numele contului pe care doriți să îl modificați.
- Selectați „ Proprietăți ”. Apare fereastra Proprietăți.
- Selectați fila Membru de grup din meniul de sus.
- Puteți vedea că este selectat implicit în secțiunea Standard utilizator .
- Faceți clic pe secțiunea Altele .
- Faceți clic pe săgeata în jos și veți vedea o serie de opțiuni disponibile. Alegeți orice tip de cont pe care îl doriți.
- Faceți clic pe Aplicați .
- Faceți clic pe OK . Imediat, ați văzut schimbarea tipului de cont în fereastra Conturi utilizator.
- Faceți clic pe OK .