Acasă
» Cum să
»
Remediați eroarea de a nu accesa Internetul după ce dezactivați Ultrasurf
Remediați eroarea de a nu accesa Internetul după ce dezactivați Ultrasurf
Video Remediați eroarea de a nu accesa Internetul după ce dezactivați Ultrasurf
Utilizarea UltraSurf vă ajută să accesați site-urile blocate ușor și rapid, dar în procesul de utilizare a unor persoane s-a confruntat cu problema de a nu se putea conecta la Yahoo sau de a nu se putea conecta la Internet după închiderea acestora.
Deci, cum să rezolvi această problemă aici? Și cauza asta? Vă rugăm să consultați cum să remediați eroarea de a nu accesa Internetul după ce ați oprit UltraSurf în articolul următor.
Cum să remediați eroarea nu puteți accesa rețeaua după ce ați oprit UltraSurf
Cauza erorii:
Am uitat să opresc UltraSurf înainte de a opri computerul, așa că data viitoare când pornesc fără să deschid UltraSurf , computerul nu va putea accesa rețeaua. Deoarece, în acest moment, computerul este setat să acceseze internetul cu Proxy, dar UltraSurf nu funcționează, Proxy-ul este într-o stare în care acesta nu poate fi utilizat.
Cum să remediați eroarea nu puteți accesa rețeaua
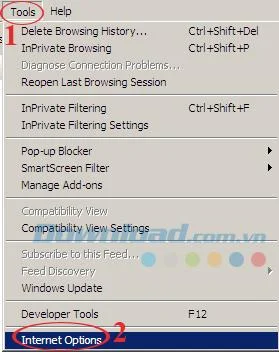
Pasul 1: Deschideți Internet Explorer . În bara de instrumente, faceți clic pe Instrumente , selectați Opțiuni Internet.
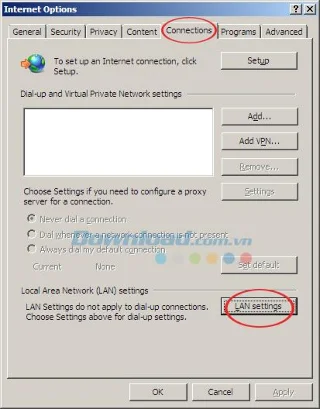
Pasul 2: apare fereastra Opțiuni Internet . Faceți clic pe fila Conexiuni , derulați în jos și faceți clic pe butonul Setări LAN din setările rețelei locale (LAN).
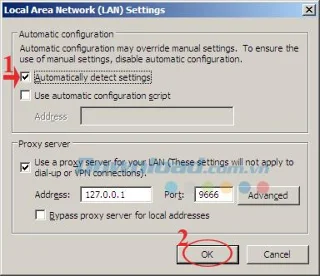
Pasul 3: apare fereastra Setări rețea locală (LAN) . Bifează caseta de detectare automată a setărilor în secțiunea Configurare automată. Apoi faceți clic pe OK pentru a salva setările.
Așadar, acum puteți utiliza UltraSurf pentru a vă conecta la Facebook , precum și pentru a accesa site-urile blocate fără a mai fi nevoie să vă faceți griji pentru o problemă.
În plus, puteți utiliza browserul Hotspot Shield sau Coc Coc pentru a accesa site-urile blocate cu ușurință.