Acasă
» Cum să
»
Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise
Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise
Pe SUSE Linux Enterprise Server 16.0, ghidul de configurare actual al Cockpit, publicat pe 8 octombrie 2026, confirmă cockpitmodelul, cockpit.socketunitatea systemd și portul HTTPS implicit 9090. Pentru a remedia o consolă care nu se conectează, verificați mai întâi DNS și accesibilitatea, apoi socketul, firewall-ul, certificatul și contul. Aceste comenzi de instalare sunt specifice SLES 16; pe o versiune SLES mai veche, confirmați instrucțiunile pachetului și firewall-ului pentru versiunea respectivă înainte de a instala sau modifica regulile.
Folosiți acest exemplu ipotetic explicit pe tot parcursul: Maya, administrator de sistem, deschide https://cockpit-srv.example.net:9090browserul de pe stația sa de lucru, iar acesta expiră. Gazda exemplu și orice adresă sau stare afișată sunt ilustrative, nu un raport al unui test real al serverului.
1. Separați o eroare de nume sau de rețea de o eroare de cabină de pilotaj
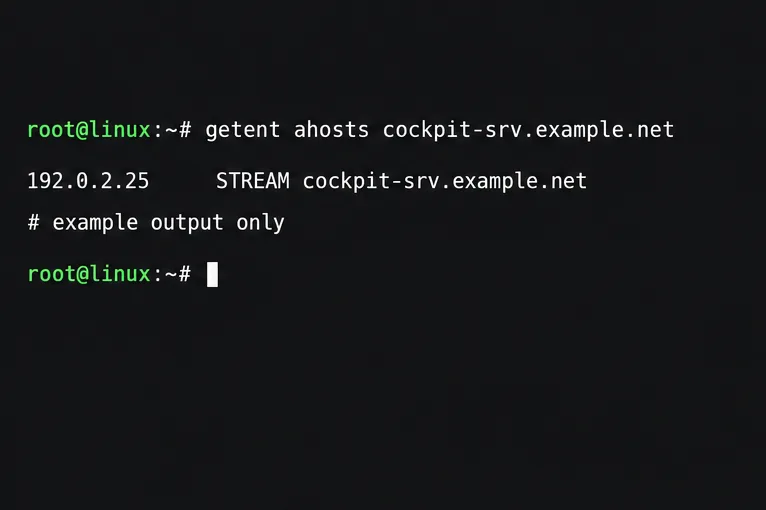
Începeți de la stația de lucru Maya. Confirmați că numele se rezolvă, apoi testați endpoint-ul HTTPS cu un scurt timeout:
Rezultatul DNS eșantion folosește o adresă de documentație rezervată; verificați numele de gazdă și adresa reale în propriul mediu.
Dacă căutarea numelui eșuează sau returnează o adresă veche, corectați înregistrarea DNS sau rezolvatorul clientului înainte de a atinge Cockpit. Dacă curl raportează „conexiune refuzată”, gazda a răspuns, dar nimic nu a acceptat conexiunea pe acel port sau un firewall a respins-o în mod activ. O expirare indică de obicei trafic pierdut, o problemă de rutare sau un firewall în amonte. Dacă curl ajunge la TLS și raportează un avertisment de certificat, traficul de rețea a ajuns la Cockpit; investigați certificatul în loc să deschideți mai multe porturi.
Confirmați că Maya utilizează numele de gazdă și rețeaua de administrare dorite. TCP 9090 este valoarea implicită, dar poate fi personalizată. Dacă accesul direct este restricționat, utilizați un server primar Cockpit aprobat pentru a accesa gazda secundară prin SSH, în loc să expuneți portul pe scară largă.
2. Verificați pachetul și socket-ul de pe server
Folosește SSH sau o consolă locală pentru a verifica pachetul Cockpit instalat, socketul systemd și dacă ceva ascultă pe 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
Se așteaptă o ascultare activă cockpit.socketchiar și atunci când serviciul Cockpit la cerere este inactiv între sesiunile de browser.
Cockpit folosește activarea socketului systemd: cockpit.socketacceptă conexiunea browserului și pornește serviciul web atunci când este necesar. Prin urmare, o perioadă de inactivitate cockpit.servicenu indică în sine o eroare. Dacă Cockpit este instalat, dar socketul este inactiv, porniți-l și activați-l:
sudo systemctl enable --now cockpit.socket
Dacă pachetul lipsește pe SLES 16, SUSE documentează instalarea cu sudo zypper in -t pattern cockpit. Nu presupuneți că modelul este disponibil din repozitoriile configurate pentru SLES 15 sau o altă versiune. Examinați mesajele socket și service cu:
Dacă socketul ascultă local, dar Maya totuși expiră, verificați firewall-ul și ruta. Dacă nu ascultă, remediați eroarea pachetului sau a socket-ului în jurnal.
3. Permiteți accesul prin zona corectă a firewall-ului
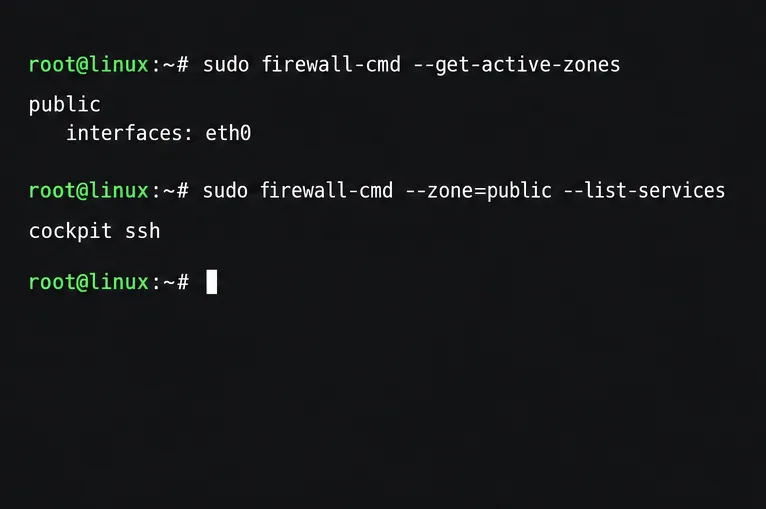
Pe SLES 16 cu firewalld activat, identificați mai întâi zona activă și inspectați serviciile permise:
Verificați zona activă reală și serviciile aferente înainte de a schimba firewall-ul gazdă; zona publică afișată este doar un exemplu.
Înlocuiți ZONEcu zona atașată interfeței de administrare. Dacă Cockpit lipsește și acea zonă este destinată accesului administrativ de încredere, adăugați serviciul Cockpit și reîncărcați regulile:
Regula afectează fiecare sursă permisă de zona respectivă, așadar mențineți zona de administrare limitată la rețeaua administratorului. Verificați și grupurile de securitate în cloud, ACL-urile de rețea, politica VPN și firewall-urile din amonte pentru TCP 9090.
Ghidul SUSE SLES 16 Cockpit documentează, de asemenea, actualizarea cockpit-selinux-policiesși repornirea cockpit.socketca parte a configurării firewall-ului. Dacă utilizați SLES 16 și politica pachetului/socket-ului sau a SELinux pare inconsistentă după parcurgerea pașilor firewall-ului, utilizați comenzile din ghidul SUSE corespunzător:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Nu aplicați acest pas de pachet la o altă versiune SLES fără a verifica instrucțiunile pachetului. Dacă accesul direct la port este restricționat intenționat, utilizați o gazdă principală Cockpit aprobată și conectați-vă la țintă ca server secundar prin SSH, în loc să extindeți firewall-ul țintei.
4. Rezolvați avertismentele TLS și refuzurile de conectare
Deschideți Cockpit prin HTTPS:. https://cockpit-srv.example.net:9090Pe SLES 16, Cockpit generează un certificat autosemnat dacă nu este instalat niciunul. Un avertisment al browserului despre un emitent necunoscut sau o nepotrivire de nume este o dovadă a unei probleme de încredere sau identitate TLS, nu o dovadă că conexiunea TCP a eșuat. Nu dezactivați verificările certificatelor browserului ca soluție permanentă.
Comanda afișată verifică ce certificat va utiliza Cockpit; această ilustrație nu solicită un rezultat al verificării.
Inspectați certificatul selectat de Cockpit cu comanda documentată de SUSE:
SLES 16 încarcă certificate de la /etc/cockpit/ws-certs.d; o cheie privată corespunzătoare folosește același nume de fișier de bază cu un .keysufix. Pentru serverele gestionate, instalați un certificat al cărui nume alternativ de subiect corespunde cu numele de gazdă introdus de Maya, includeți lanțul său intermediar și faceți ca autoritatea de certificare emitentă să fie de încredere pentru stația de lucru. Dacă curl ajunge la serviciu, dar raportează un certificat autosemnat, corectați încrederea sau implementați un certificat adecvat în loc să schimbați firewall-ul.
Cockpit folosește acreditările normale ale contului serverului; nu necesită o parolă Cockpit separată. În noile instalări SLES, rootautentificarea bazată pe parolă este dezactivată în mod implicit. Dacă Maya ajunge la pagina de autentificare, dar nu se poate conecta ca root, utilizați un cont obișnuit autorizat în loc să activați autentificarea cu parolă root exclusiv pentru a depana Cockpit. Acțiunile administrative pot utiliza apoi calea de privilegii permisă a contului.
Verificați calea completă
Reîncărcați adresa URL HTTPS de pe stația de lucru Maya. Verificați dacă DNS returnează serverul dorit, dacă TCP 9090 este accesibil, dacă certificatul se potrivește și este de încredere și dacă un cont autorizat se poate conecta. Dacă ascultarea locală funcționează, dar solicitarea la distanță expiră, furnizați echipei de rețea atât adresele, cât și portul, precum și ora de testare.
Cea mai recentă referință SUSE pentru detalii despre instalare, firewall, certificat și autentificare este ghidul de administrare SLES 16.0 Cockpit , publicat pe 8 octombrie 2026. Pentru comportamentul general al HTTPS și certificatelor în versiunile Cockpit, consultați ghidul Cockpit SSL/TLS . Disponibilitatea exactă a pachetelor și integrarea firewall-ului rămân specifice fiecărei versiuni.