De fapt, din anumite motive, nu doriți ca alții să vă copieze și să editeze textul dvs., acum puteți utiliza funcția anti-copiere și puteți edita textul în fișierele Word cu ușurință pentru a preveni blocarea copierii.
Această caracteristică trebuie să fie familiarizată cu fișierele PDF, dar în Microsoft Word oamenii folosesc rar această funcție. Așadar, WebTech360 vă va îndruma să implementați această caracteristică pentru a vă proteja documentele.
Acest tutorial va fi potrivit pentru versiunile Word 2007, Word 2010, Word 2013 și Word 2016, practic această operațiune este aceeași la versiunile menționate mai sus. Pentru a preveni copierea și editarea fișierelor Word, facem următoarele:
+ Pasul 1: Deschideți fișierul Word pe care doriți să setați proprietatea anti-copie și editați textul.
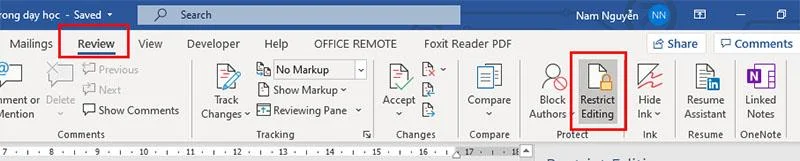
+ Pasul 2: dați clic pe Review >Restrict Editing
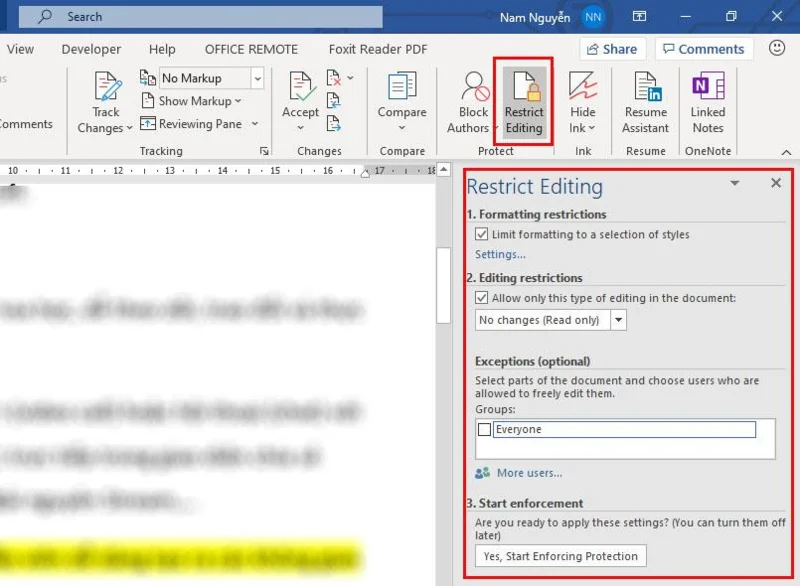
+ Pasul 3. O casetă de dialog apare în partea dreaptă a paginii de text. și puteți seta unii dintre următorii parametri pentru a se potrivi nevoilor dvs

- Restricții de formatare: restricționați formatarea textului.
- Limitați formatarea la o selecție de stiluri: Limitați selecția de stiluri
- Setare: faceți clic pe Setare pentru a seta restricțiile de format

- Restricții de editare : restricționați editarea textului.
- Permiteți doar acest tip de editare în document: Dacă selectați această opțiune, Microsoft Word vă permite să alegeți ce stiluri poate fi autorizat să editeze utilizatorul.

- Excepții (Opțional): Excepții – Această secțiune vă permite să selectați cine sau ce părți ale documentului au permisiunea de a edita.
După finalizarea instalării, faceți clic pe Select  pentru a începe să vă protejați documentele
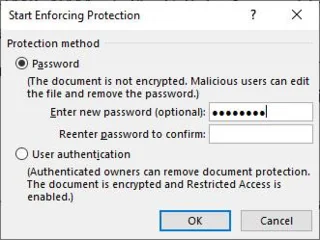
+ Pasul 4: Veți vedea un tabel pentru a introduce o parolă pentru a vă asigura că nimeni nu poate copia și edita textul din fișierul dvs. Word.

Notă: pentru a elimina funcția de anti-copiere și de editare a textului, procedați la fel ca atunci când instalați (Revizuire > Restricționați editarea) . Apoi faceți clic, apoi introduceți parola pentru blocare. Stop Protection 
Îmi doresc să aveți experiențe mai interesante cu Microsoft Word


 pentru a începe să vă protejați documentele