Se pare că titlul nu este în întregime clar, dar oferă acestei sfaturi o șansă. Odată folosit, veți vedea beneficii imediate atunci când colaborați cu alții pe Google Drive .
Descărcați Google Drive pentru iOS
Descărcați Google Drive pentru Android
Este ușor să faceți o copie a oricărui document din contul dvs. Google Drive. Dar dacă doriți ca colaboratorii dvs. să creeze automat copii atunci când primesc linkul de partajare? Acest sfat poate fi util atunci când doriți să protejați documentul sau șablonul original, permițând în același timp flexibilității altora să editeze o copie a documentului.
Oferiți utilizatorilor o copie a documentului
Cazul tipic este un document Google Doc care trebuie completat individual. Colaboratorii pot introduce detalii în copii ale documentelor fără a deteriora originalele.
Nu va trebui să le ceri să facă o copie manuală, trebuie doar să urmați pașii de mai jos și copia va fi creată automat pentru fiecare destinatar. Acest sfat funcționează bine pentru toate instrumentele Google Drive: documente, foi și diapozitive .
Pasul 1 : deschideți documentul Google Drive pe care doriți să îl partajați. Faceți clic pe butonul albastru Partajare din partea dreaptă sus a documentului.
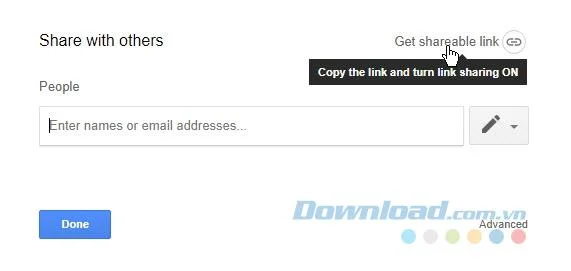
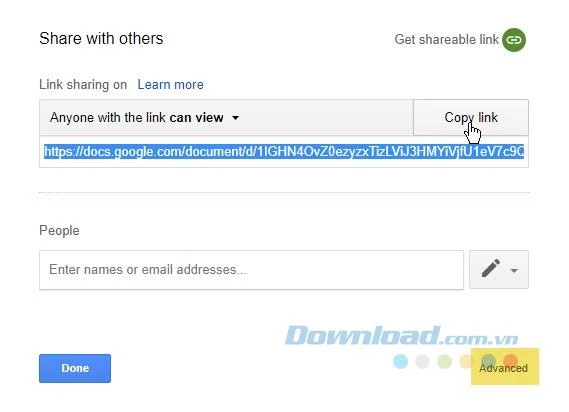
Pasul 2 : În caseta de dialog Partajare cu alții , faceți clic pe pictograma Obțineți legături partajabile . Setați setările de partajare la Editare pentru a actualiza linkul. Copiați linkul pe e-mailul dvs. sau orice alt mijloc de schimb.

Pasul 3 : Alternativ, faceți clic pe Advanced . Debifează caseta Notificare persoane . Nu doriți ca aceștia să primească notificări prin e-mail pentru fișierele partajate. Doriți să trimiteți linkuri către documente care pot fi partajate separat. Faceți clic pe OK pentru a salva modificările.

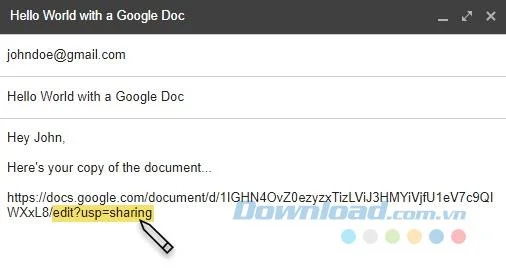
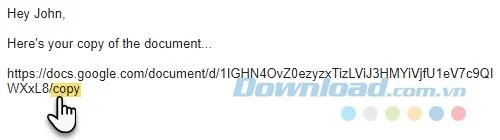
Pasul 4 : Copiați și lipiți linkul partajat într-un e-mail. Acum ștergeți totul după obturarea înainte în link și introduceți copia .


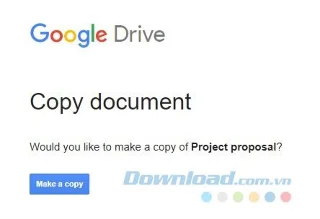
E-mail și treaba făcută. Destinatarii care fac clic pe link vor fi duși pe ecranul Google Drive care îi solicită să facă o copie a documentului.

Când faceți clic pe Efectuați o copie , o copie locală a documentului este salvată în unitatea Google. Originalul există încă intact în contul dvs.