Acasă
» Cum să
»
Sincronizați utilizatorii Active Directory cu ONLYOFFICE DocSpace prin LDAP
Sincronizați utilizatorii Active Directory cu ONLYOFFICE DocSpace prin LDAP
Pentru a sincroniza conturile LDAP sau Microsoft Active Directory cu ONLYOFFICE DocSpace, activați Autentificarea LDAP în Setări > Integrare > Setări LDAP, introduceți parametrii de conexiune la director și de căutare, apoi salvați și confirmați importul. Activați ulterior Sincronizarea automată, astfel încât modificările directorului să ajungă în continuare în DocSpace fără a repeta configurarea inițială.
Această procedură se aplică integrării LDAP a DocSpace, nu unui server independent de editare a documentelor ONLYOFFICE Docs. Pentru ONLYOFFICE Workspace, setările echivalente se află în Panou de control > Setări portal > LDAP. Conform documentației ONLYOFFICE actuale, verificată în octombrie 2026, LDAP este o funcție Business plătită în oferta DocSpace SaaS; verificați separat capacitățile ediției dvs. auto-găzduite. Consultați referința oficială DocSpace LDAP și instrucțiunile serverului Workspace .
Planificați mai întâi importul unui director mic
Scenariu ilustrativ: Acme Corp are un domeniu Active Directory numit acme.local. Administratorul său IT dorește un cont DocSpace pentru fiecare angajat din unitatea organizațională (OU) Angajați, importând opțional grupuri de securitate dintr-o unitate organizațională separată, Grupuri. Numele, căile și exemplele de conturi de mai jos sunt valori de configurare ipotetice, nu rezultate dintr-un mediu implementat.
Înainte de a atinge DocSpace, confirmați că serverul său poate accesa un controler de domeniu, determinați ce conturi trebuie incluse și aranjați un cont de director cu acces de citire. Folosiți o identitate de serviciu dedicată doar pentru citire, în loc de un administrator de domeniu. Înregistrați numele distinctive (DN) LDAP exacte, care identifică locațiile directoarelor, precum și atributele de conectare și e-mail deja utilizate în AD.
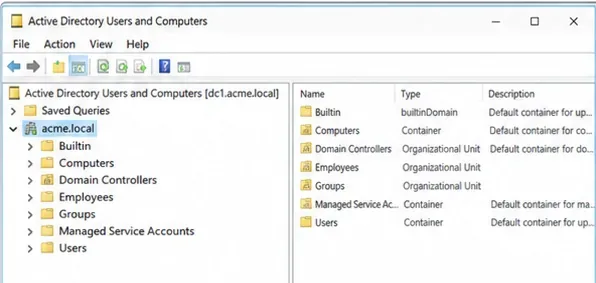
Arborele Active Directory eșantion ajută la identificarea bazelor de căutare pentru angajați și grupuri înainte de importarea conturilor.
Baza de căutare exemplu Acme este OU=Employees,DC=acme,DC=local. Pornirea de la această OU reduce șansa de a importa conturi de serviciu sau utilizatori fără legătură. Pentru un portal existent cu utilizatori sau documente, creați o copie de rezervă adecvată și verificați procedurile de recuperare înainte de a modifica filtrele LDAP: ONLYOFFICE avertizează că modificările aduse setărilor de căutare server, utilizator sau grup pot afecta conturile importate anterior și datele acestora. Consultați documentația sa de backup și restaurare .
Conectați DocSpace la director
1. Deschideți Setările LDAP și activați autentificarea
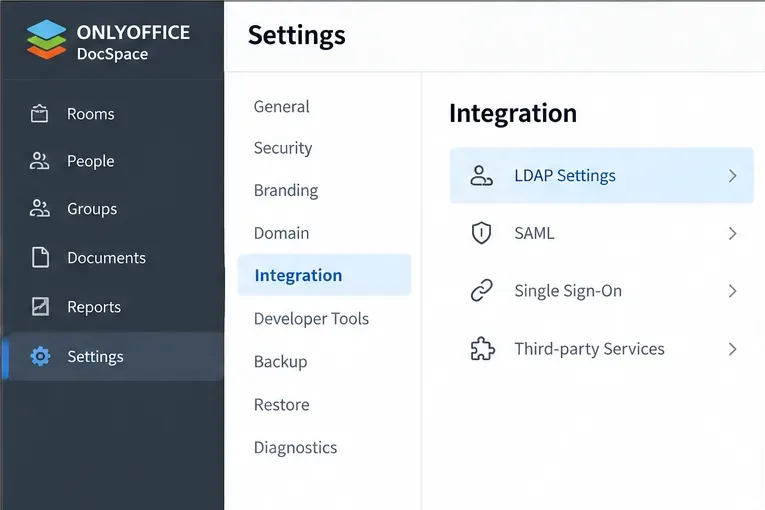
Conectați-vă ca administrator DocSpace. Din meniul de opțiuni din stânga jos, alegeți Setări , apoi deschideți Integrare > Setări LDAP . Activați Autentificarea LDAP ; dacă formularul de configurare este restrâns, utilizați Afișare pentru a-l extinde. Nu confundați pagina separată de autentificare unică SAML cu sincronizarea LDAP.
Deschideți Integrare și alegeți Setări LDAP în DocSpace înainte de a activa autentificarea directorului.
2. Selectați un transport LDAP protejat
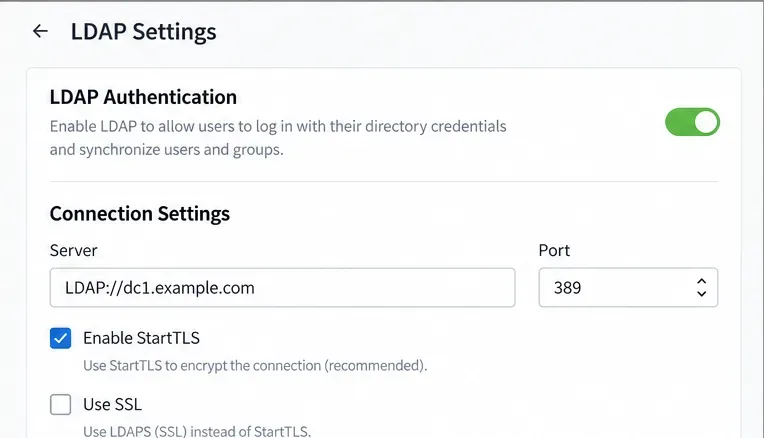
Alegeți Activare StartTLS pentru o conexiune LDAP actualizată la TLS, în mod normal pe portul TCP 389, sau Activare SSL pentru LDAPS, în mod normal pe portul TCP 636. Pentru scenariul Acme, să presupunem că controlerul său de domeniu este configurat pentru LDAPS cu un certificat de server valid: utilizați LDAPS://dc1.acme.localși 636. Alegeți o metodă securizată acceptată; nu trimiteți parole de legare prin LDAP neprotejat.
Zona de configurare LDAP afișează opțiunea StartTLS și portul implicit corespunzător, 389.
LDAPS pe un controler de domeniu AD necesită un certificat adecvat, un nume DNS corespunzător și acces la rețea. Microsoft documentează aceste cerințe în Configurarea certificatelor pentru LDAP prin SSL . Rezolvați problemele de încredere a certificatelor pe server, în loc să slăbiți validarea TLS.
3. Introduceți serverul și conectați acreditările
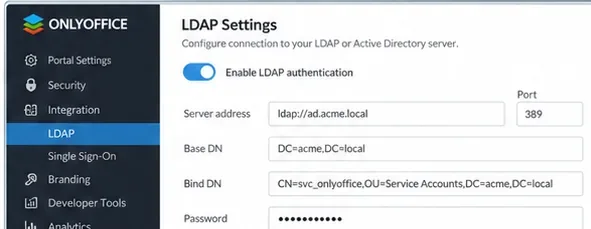
Setați Server la adresa URL LDAP sau LDAPS și Număr port la portul selectat. Activați opțiunea Autentificare a formularului atunci când este necesar un cont de director pentru a citi înregistrările utilizatorilor și grupurilor și introduceți numele de utilizator și parola autorizate. Identitatea serviciului eșantion ar putea fi svc_docspace@acme.local; utilizați formatul de legare acceptat real al directorului. Parolele și numele conturilor reale nu ar trebui niciodată plasate într-un ghid sau o captură de ecran publicată.
Examinați adresa serverului și exemplele de acreditări de legare fără a expune o parolă reală a contului de serviciu.
Alegeți exact ce utilizatori să importați
4. Definiți baza de căutare și filtrați
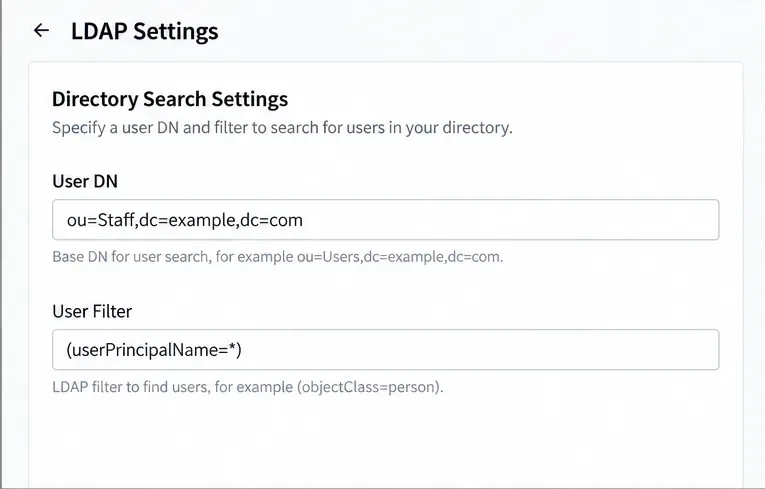
Introduceți DN utilizatorOU=Employees,DC=acme,DC=local . Pentru Active Directory, filtrul inițial recomandat de ONLYOFFICE este . Acesta selectează înregistrările cu un nume principal de utilizator în domeniul de căutare selectat; nu garantează, în sine, că fiecare rezultat este un angajat uman activat. Revizuiți conținutul OU sau utilizați un filtru validat cu atenție dacă organizația dvs. necesită o apartenență mai restrânsă.(userPrincipalName=*)
Setați numele de utilizator pentru căutare și un filtru de utilizatori Active Directory pentru a limita înregistrările care pot fi importate.
Într-un director OpenLDAP, valorile implicite documentate sunt diferite: (uid=*)pentru Filtru utilizator și uidpentru Atribut de conectare. Nu copiați aceste valori implicite neschimbate într-o implementare Active Directory.
5. Setați atributul de conectare și datele profilului hărții
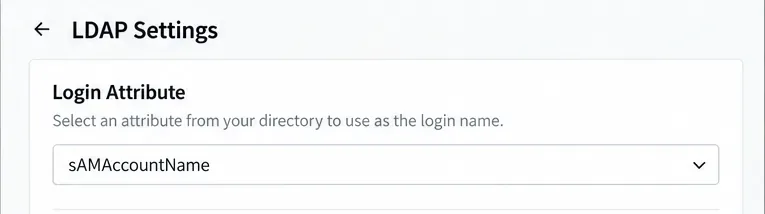
Pentru AD, setați Atributul de conectare la sAMAccountName, așa cum specifică instrucțiunile ONLYOFFICE. Atributul de conectare configurat determină ce tastează utilizatorii pe pagina de conectare DocSpace; formatele acceptate includ conectarea simplă, conectarea plus domeniul LDAP și conectarea cu bara oblică inversată a domeniului. Testați formatul cu un cont de angajat non-administrator după import.
Valoarea sAMAccountName este atributul de conectare inițială documentat pentru Active Directory.
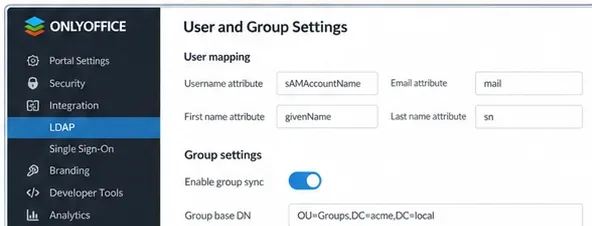
În Maparea atributelor , mapați „Prenume” la givenName, „Prenume” la snși „Mapă” la mailatunci când aceste câmpuri există în schema AD. Acestea sunt exemple de mapări pentru a le verifica în raport cu directorul real, nu valori presupuse pentru fiecare mediu. Contează adresa de e-mail: ONLYOFFICE spune că maparea „Mapă” este utilizată pentru adresa de e-mail DocSpace; datele de e-mail lipsă pot produce o adresă derivată din datele de conectare și domeniul LDAP și pot împiedica notificările să ajungă la utilizator.
Potriviți câmpurile prenume, nume și e-mail cu atributele LDAP corespunzătoare.
Importați grupuri, apoi activați sincronizarea continuă
6. Configurați apartenența opțională la grup
Dacă Acme dorește și grupuri de directoare, activați Apartenența la grup . În acest exemplu, utilizați OU=Groups,DC=acme,DC=localpentru DN grup și (objectClass=group)pentru Filtru grup. Maparea AD documentată de ONLYOFFICE utilizează distinguishedNameca Atribut utilizator și memberca Atribut grup; utilizați atributul Nume grup existent corespunzător directorului.
Configurați apartenența opțională la un grup numai după confirmarea faptului că utilizatorii vizați aparțin grupurilor corespondente.
Verificați apartenența înainte de salvare: ONLYOFFICE menționează în mod explicit că activarea importului de grupuri restricționează utilizatorii importați la cei care aparțin la cel puțin un grup potrivit. Dacă angajații pilot Acme nu aparțin grupurilor selectate, dezactivați inițial importul de grupuri sau corectați domeniul de aplicare al directorului înainte de import. Nu extindeți filtrul de grupuri pe întregul domeniu doar pentru a crește numărul de utilizatori.
7. Salvați configurația și confirmați importul
Examinați bazele de căutare, mapările conturilor și apartenența intenționată la directoare, apoi faceți clic pe Salvare . În caseta de dialog Confirmare import , selectați OK pentru a începe. Acordați timp pentru căutarea și importul directoarelor; durata depinde de mediu. Pentru o implementare AD de mari dimensiuni, documentația ONLYOFFICE specifică o limită de interogări AD de 1.000 de intrări. Coordonați orice modificări de paginare sau de limită de directoare cu administratorul AD, în loc să modificați setările controlerului de domeniu fără revizuire.
Verificați conturile importate în Conturi ; profilurile legate prin LDAP au un indicator LDAP în vizualizarea administratorului. Mențineți prima rulare în mod deliberat restrânsă, astfel încât un filtru, o mapare a corespondenței sau o regulă de grup greșită să poată fi corectată înainte de a adăuga întreaga organizație. Evitați să susțineți că o salvare reușită dovedește că utilizatorii se pot autentifica.
8. Programați sincronizarea automată și executați o sincronizare manuală
Înapoi la Setări LDAP, activați Sincronizare automată și alegeți un interval acceptat de versiunea dvs. de DocSpace: orar, zilnic, săptămânal sau lunar. Salvați programul. Pentru o actualizare imediată, selectați Sincronizați utilizatorii în partea de jos a paginii LDAP. ONLYOFFICE documentează, de asemenea, actualizările per utilizator după ce un utilizator LDAP se conectează; acest comportament de conectare nu înlocuiește sincronizarea regulată la nivel de director atunci când grupurile și înregistrările contului necesită actualizare.
Verificați conectarea și următoarea actualizare
Folosește un cont de angajat pilot pentru a te conecta cu acreditările sale AD, apoi confirmă că profilul DocSpace afișează numele și adresa de e-mail așteptate. Dacă grupurile au fost activate, verifică dacă angajatul aparține unui grup importat și poate accesa doar sălile acordate prin permisiunile DocSpace. În cele din urmă, modifică un câmp de director necritic din contul pilot, rulează comanda Sync users și verifică dacă profilul său DocSpace reflectă modificarea.
Nu apare niciun utilizator: verificați din nou numele de utilizator, filtrul, accesul de citire al contului de serviciu și dacă activarea apartenenței la grup a exclus utilizatorii pilot.
Autentificarea eșuează: confirmați atributul de conectare, starea directorului contului, accesul la rețea și încrederea în certificatul TLS.
Numele sau adresa de e-mail sunt greșite: comparați atributele LDAP mapate cu înregistrarea reală din director înainte de a modifica un domeniu de căutare stabilit.
Modificările ulterioare nu apar: verificați dacă sincronizarea automată a fost salvată, rulați manual Sincronizați utilizatorii și verificați dacă contul modificat rămâne în filtrele configurate.
Configurarea este confirmată numai atunci când utilizatorii selectați sunt importați, un utilizator pilot se poate autentifica cu acreditările de director, se aplică restricțiile de grup dorite și cel puțin o modificare ulterioară a profilului se sincronizează corect.