Pentru cei care folosesc calculatoarele Windows și iubesc modul Dark, puteți urmări articolul de mai jos pentru a programa fundal întunecat pe Windows 10 .
Aceasta este una dintre caracteristicile frumoase, ajutând utilizatorii să nu deranjeze activarea modului Windows 10 Dark în fiecare zi când este nevoie.
Windows 10
Planificați modul întunecat (modul Dark) pe Windows 10
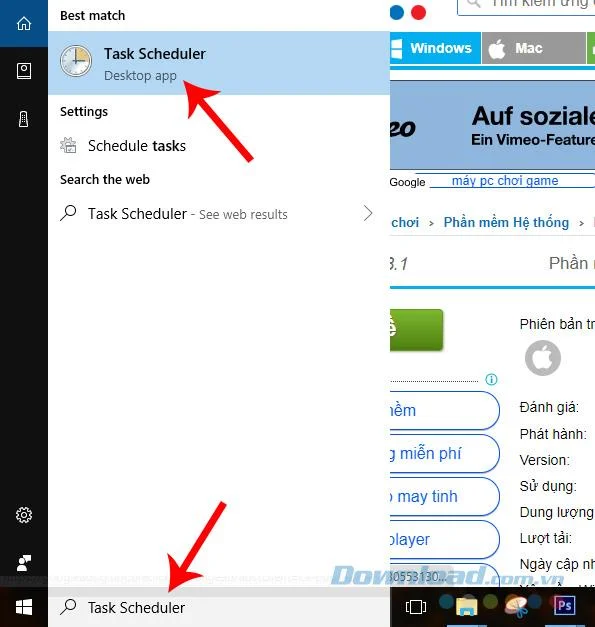
Pasul 1: Faceți clic stânga pe bara de căutare pe Windows ( Introduceți aici pentru a căuta ) și introduceți cuvântul cheie Task Scheduler , selectați rezultatele corespunzătoare care apar.
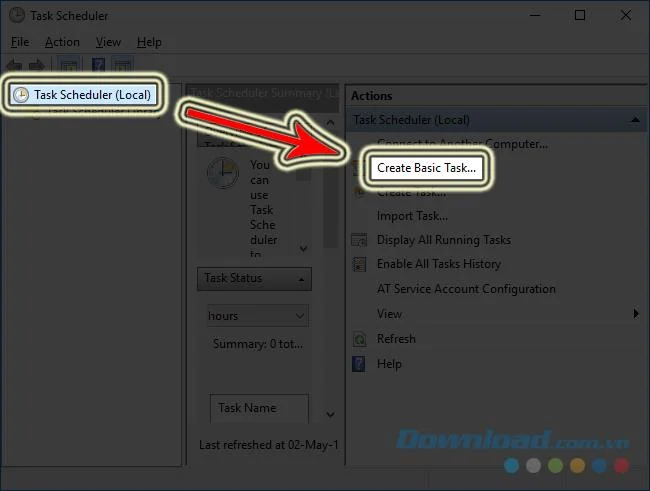
Pasul 2: Fereastra de dialog Scheduler Task apare după cum urmează, faceți clic stânga pe Creare sarcină de bază ... pentru a începe.
")
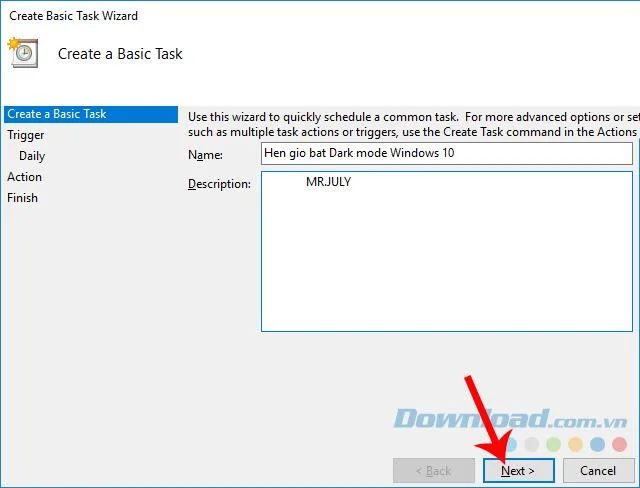
Etapa 3: Nume ( Name ) pentru această numire și poate umple pentru a adăuga o descriere ( descriere ) dacă se dorește, apoi alegeți să următor .
")
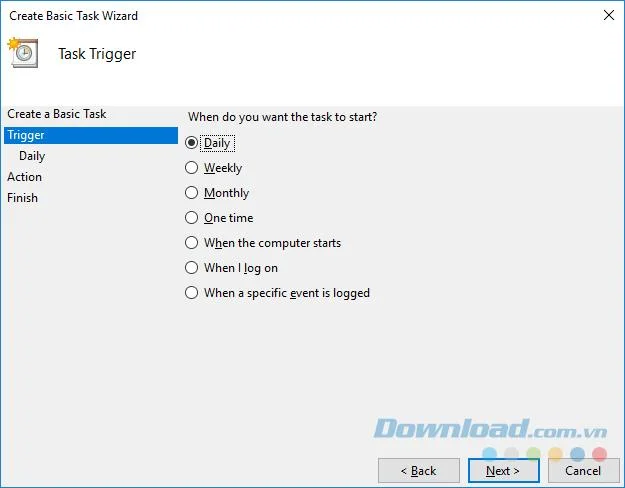
Pasul 4: Trigger - Setați ora la care doriți să activați fundalul întunecat pe Windows 10 (pe zi, săptămână, lună sau după oră), în special:
- Zilnic: Pe zi.
- Săptămânal: pe săptămână.
- Lunar: Pe lună.
- O singură dată: O singură dată.
- Când computerul pornește: Când computerul este pornit.
- Când mă conectez: Când utilizatorul se conectează.
- ...
") Selectați perioada de timp pentru a activa modul Dark pe computer
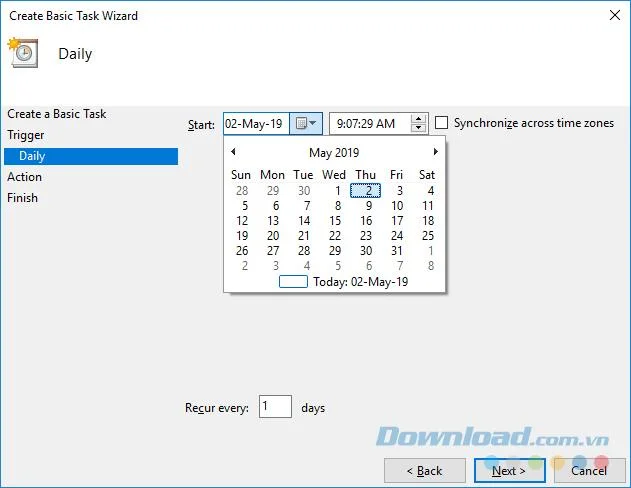
Pasul 5 : Selectați perioada de timp terminată, continuați să alegeți o dată selectând data și ora la care doriți ca mașina să funcționeze automat. Faceți clic pe Următorul pentru a continua.
")
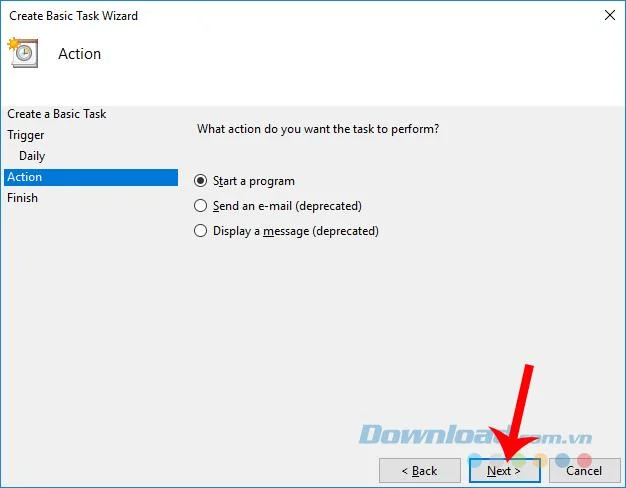
Pasul 6: În Acțiune , selectați Start un program pentru a porni acest cronometru pe Windows 10.
")
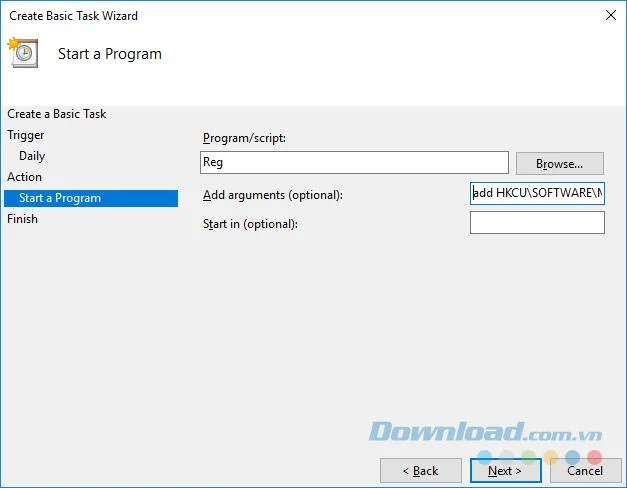
Pasul 7: În continuare în Creat Basic Task Wizard, secțiunea Începeți un program:
- În caseta Program / Script , introduceți Reg sau Reg.exe .
- În Adăugare argumente (opțional) , introduceți exact următoarea comandă: adăugați HKCU \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Teme \ Personalizează / v AppsUseLightTheme / t REG_DWORD / d 0 / f.
Introduceți continuând apoi pe Next .
") Introduceți comanda cronometru pentru a activa modul întunecat pentru Windows 10
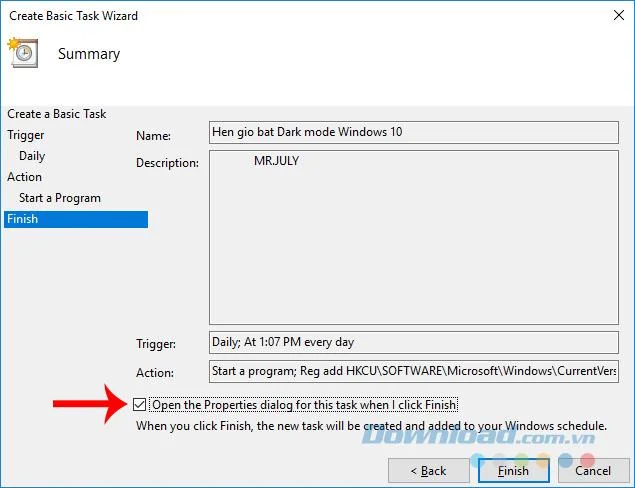
Pasul 8: Marcați bifă în Deschideți proprietățile de dialog pentru această sarcină atunci când faceți clic pe Terminare și apoi faceți clic pe Finish pentru a finaliza.
")
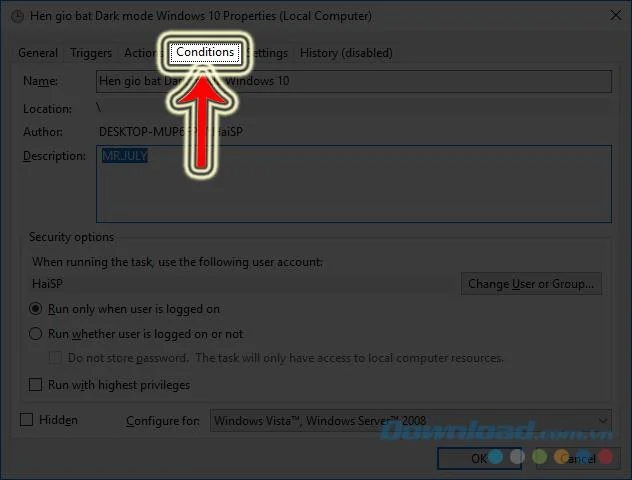
Planificatorul de activități pe care tocmai l-ați creat va apărea după cum urmează. Putem seta câteva alte setări pentru a face operația mai convenabilă.
")
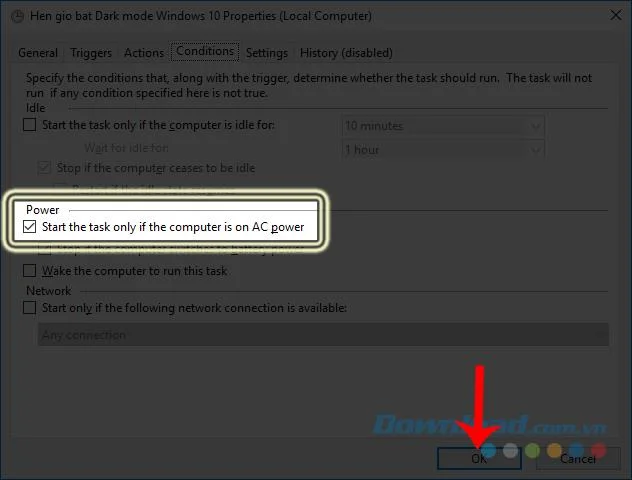
De exemplu, selectați fila Condiții , bifați Începeți sarcina numai dacă computerul este cu curent alternativ ”opțiunea pentru a vă asigura că funcția poate funcționa chiar dacă computerul este cu baterie.
")
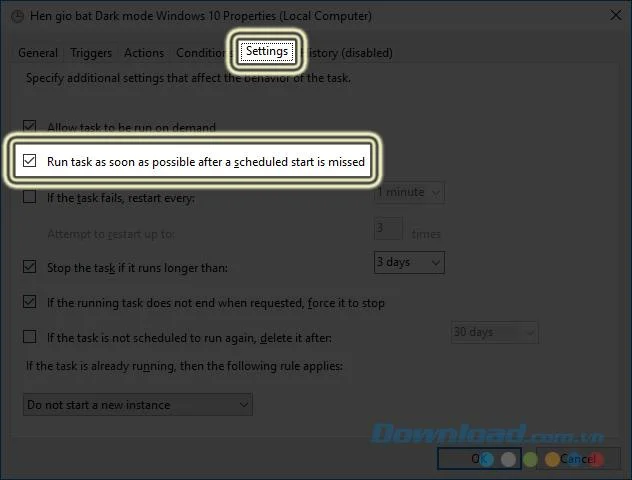
Sau selectați fila Setări - Rulați sarcina cât mai curând posibil după ce un început programat este ratat . Cu această opțiune, modul Dark Windows poate rula pe fundal și poate rămâne activ chiar și atunci când computerul este în modul Sleep sau este oprit complet.
")
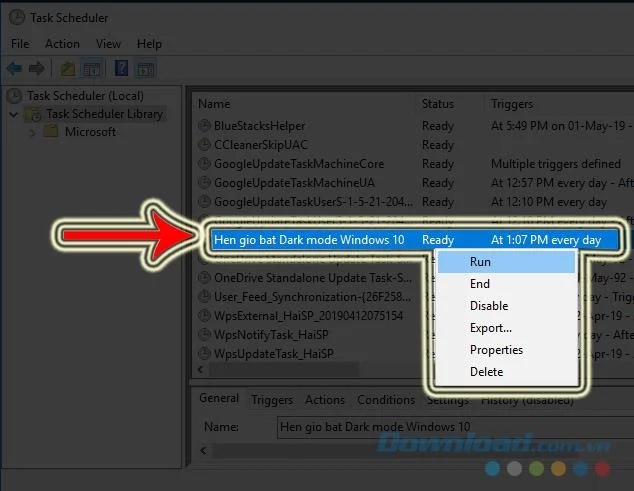
Pentru a activa acest cronometru, în interfața Task Scheduler, găsiți numele numirii pe care tocmai ați creat-o, faceți clic dreapta pe ea și selectați Executare .
")
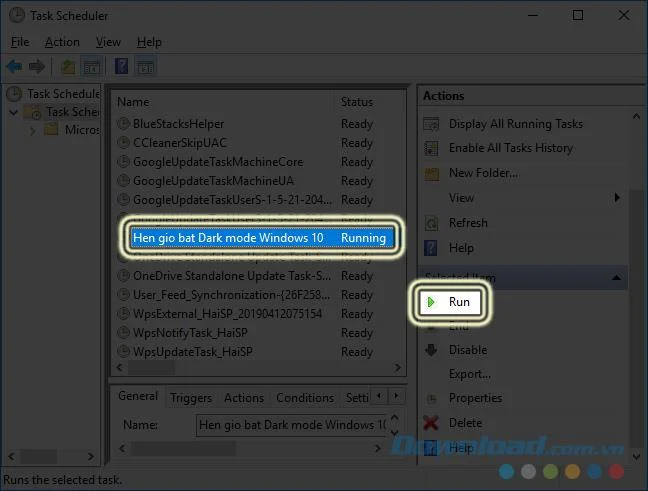
Sau puteți face clic stânga pe ea, apoi faceți clic pe pictograma Redare (triunghi albastru) în fereastra de acțiune următoare.
")
ATENȚIE:
Dacă utilizați sistemul de operare Windows 10 Build 18282 , pe lângă îndeplinirea celor menționate mai sus, trebuie să efectuăm și un alt Scheduler de activități pentru bara de activități, meniul Start și Centrul de acțiuni. Pașii sunt încă secvențiali ca mai sus, dar la pasul 7, și anume Adăugarea argumentelor (opțional) , veți modifica introducerea comenzii după cum urmează:
adăugați HKCU \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Teme \ Personalizați / v SystemUsesLightTheme / t REG_DWORD / d 0 / f.
Anulați activarea cronometrului pentru fundal întunecat pentru Windows 10
Dezactivarea modului cronometru pentru a activa modul Dark pe un computer poate fi, de asemenea, înțeles ca o modalitate de a programa Windows 10 pentru a aprinde automat lumina (cu persoane implicite în fundal întunecat). Cum se face acest lucru nu este complicat.
Vă transformați de la pasul 1 ca în instrucțiunile de mai sus, dar în Adăugare argumente (opțional), vom introduce următoarea comandă:
adăugați HKCU \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Teme \ Personalizați / v AppsUseLightTheme / t REG_DWORD / d 1 / f.
Pentru sistemul de operare Windows 10 Build 18282:
Ca mai sus, pentru cei care folosesc Windows 10 Build 18282, este nevoie de încă un pas, Task Scheduler cu comanda în Adăugare argumente (opțional):
adăugați HKCU \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Teme \ Personalizați / v SystemUsesLightTheme / t REG_DWORD / d 1 / f.