Acasă
» Cum să
»
Uită să-ți urmărești pasiunea pe Facebook cu această nouă funcție!
Uită să-ți urmărești pasiunea pe Facebook cu această nouă funcție!
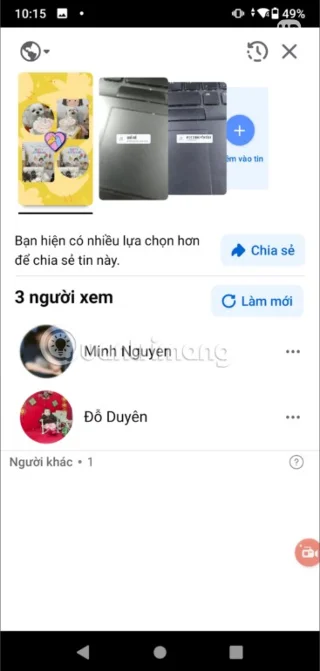
Facebook lansează o funcție care verifică cine vă poate vizualiza Povestea în afara listei de prieteni. În acest fel, chiar dacă străinii văd Povestea, aceasta va apărea în continuare în listă. Anterior, când verificai lista de persoane care ți-au vizualizat Povestea, aceasta afișa doar numele complet al listei de prieteni și al urmăritorilor.
Pentru străinii care vizionează Povești Facebook, este afișat doar numărul de străini, dar nu și numele contului lor de Facebook. Nu poți ști cine sunt străinii care ți-au văzut Povestea.
Anterior, Facebook nu arăta numele străinilor care vizualizau Stories.
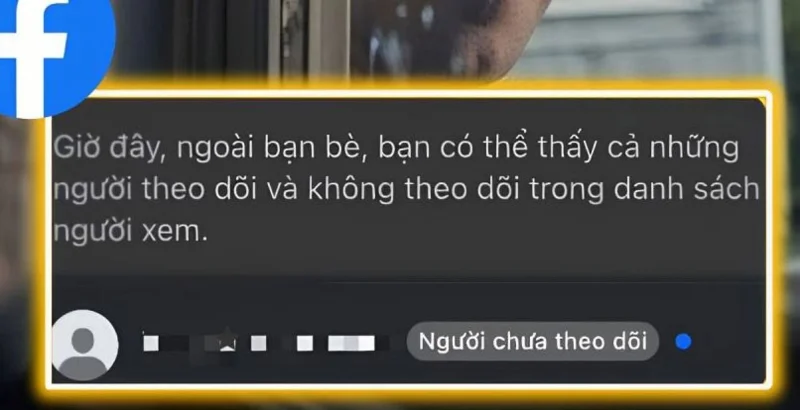
Și cu această funcție recent actualizată, putem ști complet ce străini au „vizitat” Povestea noastră. Facebook împarte clar Povestea ta în 3 segmente de public: prieteni, urmăritori și non-urmăritori. Conturile care nu au interacționat niciodată cu tine sau nu sunt prietene cu tine, dar care totuși îți vizualizează povestea, își vor afișa acum numele complet și fotografia de profil în secțiunea „Unfollowers” (Unurmăritori).
Noua funcție arată numele străinilor care vizionează Povestea Facebook
Mulți oameni sunt de acord cu această nouă caracteristică a Facebook atunci când doresc să cunoască toate persoanele care au vizualizat Povestea, asigurând confidențialitate și transparență.
În prezent, Facebook testează această funcție doar pe câteva conturi și în anumite zone. Dacă nu îl aveți, vă rugăm să actualizați Facebook la cea mai recentă versiune și așteptați pentru moment.