Pentru conținut pe site-uri web legitime, cum ar fi Instagram sau Youtube, utilizatorii vor fi interesați și curioși, așa că de multe ori faceți clic pe linkul atașat pentru a vizualiza conținutul. Cu toate acestea, URL-urile au acum multe cazuri false și vă pot cauza multe probleme.
Când navigați prin noul flux de pe Facebook , vor apărea o mulțime de știri și linkuri noi, cu informații atrăgătoare, cum ar fi titlul, descrierea, imaginea și adresa URL, ceea ce îi face pe utilizatori curioși și vor să facă clic pe vizualizați conținutul.
Aveți grijă când faceți clic pe URL-urile YouTube pe Facebook
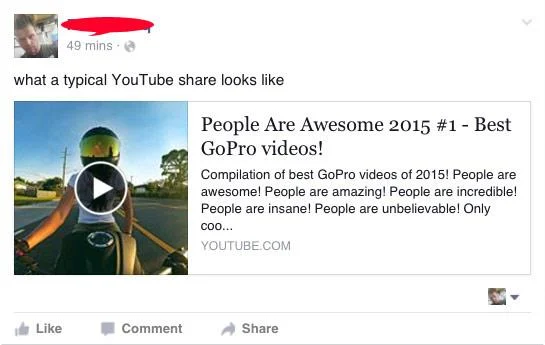
Facebook este plin de conținut, cum ar fi reclame, conținut spam, știri, notificări ... utilizatorilor nu le va interesa prea mult aceste link-uri, dar când veți vedea adresa URL a utilizatorilor de Youtube sau Instagram vor fi mai interesați deoarece Acestea sunt site-uri de renume, dar unii tipi au profitat de reputația YouTube pentru a crea link-uri.
Deși linkurile înainte de partajarea pe Facebook nu pot fi editate, ci pentru a preveni informații false sau înșelătoare. Facebook a eliminat posibilitatea de a edita titlul, imaginea de sus și descrierea linkurilor partajate pe pagină în iulie.
Cu toate acestea, spamerii pot falsifica adresa URL a linkului partajat pentru a păcăli utilizatorii să facă clic pe link-uri și să redirecționeze către site-uri web nu ca informațiile afișate sau să redirecționeze utilizatorul către parțial Conținut moale și rău intenționat. Mai rău, link-ul îți poate bloca Facebook-ul sau trimite prietenilor informații despre link-ul care te face inconfortabil folosind Facebook sau poate crea un cont Facebook nou și va trebui să-ți faci prieteni. și resetați informațiile de la început.
Barak Tawily , un cercetător de securitate, a descoperit un truc simplu prin care orice utilizator ar putea falsifica legături pe URL-uri, exploatând o previzualizare a link-urilor Facebook.
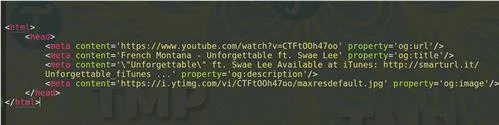
Facebook va scana părți ale linkului de partajare, inclusiv eticheta Open Graph pentru a identifica atribute precum "og: url" , "og: title" pentru a obține adresa URL, imaginea de sus și titlul site-ului.

Tawily a spus că interesul este că Facebook nu va confirma dacă legătura din eticheta „og: url” este aceeași cu adresa URL a paginii, permițând spam-urilor să răspândească site-uri web dăunătoare pe Facebook cu adrese URL false. prin adăugarea de URL-uri valide la „og: url” din eticheta Open Graph din paginile lor web.
Răspunzând la The Hacker News , Tawily a spus: „Oamenii de pe Facebook cred adesea că datele de previzualizare afișate pe Facebook sunt date de încredere și vor face clic pe linkurile care le interesează. acest lucru oferă invizibil o oportunitate pentru atacator. Hackerii pot abuza de această caracteristică pentru a efectua diverse atacuri, inclusiv campanii frauduloase / publicitare / bazate pe clicuri. " .
Deși Tawily a raportat problema pe Facebook, rețeaua de socializare a refuzat să o considere un defect de securitate, spunând că va folosi „ Linkshim ”. Un sistem care verifică adresa URL când un utilizator face clic pe orice link de pe Facebook pentru a vedea dacă este un link rău intenționat sau nu pentru a trata și a combate astfel de atacuri. Cu toate acestea, dacă link-urile false sunt create dintr-un domeniu nou, Linkshim va găsi dificil să se stabilească dacă link-ul este rău intenționat.
Și deși Linkshim a folosit Machine Learning pentru a identifica conținutul site-urilor web dăunătoare. Tawily a descoperit că mecanismul de protecție al lui Linkshim ar putea fi ocolit prin furnizarea directă a conținutului non-toxic pentru bot-urile Facebook bazate pe User-Agent sau pe adresa IP.
Deoarece nu există nicio modalitate de a verifica adresa URL reală după ce link-ul a fost partajat pe Facebook, singura modalitate este de a deschide linkul, utilizatorii trebuie să ia în considerare avertizarea și precauția înainte de a face clic pentru a deschide linkul pentru a proteja contul. lui. Încă un lucru este că chiar și telefonul dvs. va fi lipicios, așa că trebuie să fiți atenți atunci când faceți clic pe linkuri ciudate, deoarece dacă telefonul este infectat cu cod rău intenționat, acesta va fi foarte periculos.