Acasă
» Cum să
»
Instrucțiuni pentru utilizarea PuTTY pe Windows
Instrucțiuni pentru utilizarea PuTTY pe Windows
Acest articol vă va explica în detaliu cum să folosiți PuTTY pe Windows, inclusiv modul de utilizare a ferestrei terminalului, configurarea, crearea și salvarea profilurilor, modificarea opțiunilor și multe altele.
Dacă ați ales să creați pictograma PuTTY pe desktop în timpul instalării, pur și simplu faceți dublu clic pe ea pentru a deschide programul. Dacă nu, accesați PuTTY din meniul Start .
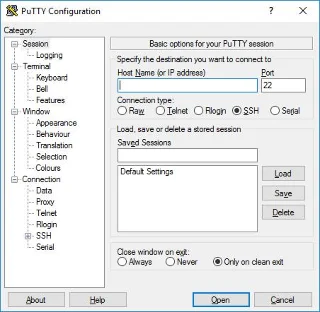
Când software-ul pornește, va apărea fereastra PuTTY Configuration . Această fereastră are un panou de configurare în stânga, un câmp Nume gazdă (sau adresă IP) și alte opțiuni la mijloc și un tabel de configurare activ al sesiunii în partea dreaptă jos.
Pentru o utilizare simplă, tot ce trebuie să faceți este să introduceți numele de domeniu sau adresa IP a serverului dacă doriți să vă conectați la câmpul Nume gazdă și faceți clic pe Deschidere (sau apăsați Enter ). De exemplu, numele de domeniu student.example.edu, adresa IP este de formularul 78.99.129.32.
Ce să faci dacă nu ai un server?
Dacă nu aveți un server la care să vă conectați, puteți utiliza Tectia SSH pe Windows sau OpenSSH pe Linux.
Dialog de alertă de securitate
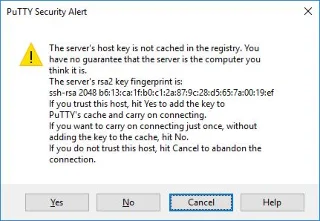
Când vă conectați la server pentru prima dată, este posibil să vedeți caseta de dialog PuTTY Security Alert care să solicite cheia serverului gazdă să nu fie stocată în registru. Acest lucru este normal atunci când vă conectați la server. Dacă ați primit vreodată acest mesaj pe un anumit server, înseamnă că cineva încearcă să rupă conexiunea și să vă fure parola cu un atac interstițional.
După cum am menționat, acest mesaj pe prima conexiune este normal și trebuie doar să faceți clic pe Da . Mai atent, puteți verifica amprenta digitală a tastei afișate, asigurându-vă că este același server folosit. De fapt, aproape nimeni nu face asta. În schimb, aleg modalitatea mai sigură de a utiliza soluția adecvată de gestionare a cheilor SSH.
Dialog de avertizare de securitate PuTTY
Fereastra terminalului și autentificarea autentificării
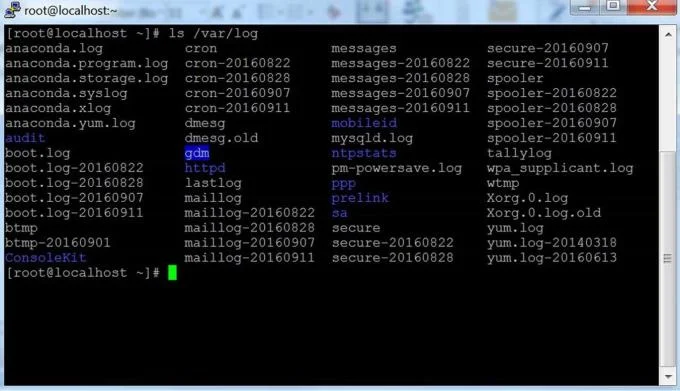
După avertizarea de securitate, sunteți dus la o fereastră de terminal. În mod implicit, este negru. În primul rând, vă solicită să introduceți numele de utilizator și parola. Vei primi apoi o linie de comandă pe server.
În continuare, puteți introduce această comandă în fereastra terminalului. Acum că v-ați conectat la server, tot ce introduceți în acea fereastră va fi trimis către acest server. Toate răspunsurile de la server sunt afișate în fereastra terminalului. Puteți rula orice aplicație text pe server prin acea fereastră. Sesiunea se încheie când ieșiți de pe shell-ul liniei de comandă de pe server (de obicei prin comanda de ieșire sau apăsați Control-D ). Alternativ, puteți forța sesiunea să se încheie închizând fereastra terminalului.
Personalizați localhost
Opțiuni de configurare și Profil salvat
Fereastra de configurare inițială conține o mulțime de opțiuni. Cele mai multe dintre ele nu sunt necesare pentru utilizare normală.
Fereastra de configurare a pornirii PuTTY
port
Câmpul port specifică portul TCP / IP conectat. Pentru SSH, acesta este portul pe care îl execută serverul SSH. De obicei are o valoare de 22. Dacă din anumite motive trebuie să vă conectați la un alt port, trebuie doar să schimbați această valoare. De obicei, doar programatorul îl schimbă la o altă valoare, dar această acțiune este utilă și pentru unele companii care rulează servere SSH pe porturi non-standard sau care rulează mai multe servere SSH pe același server la porturi diferite. .
Tipul de conexiune
Aproape că nu trebuie să schimbați tipul de conexiune. Lăsarea SSH-ului singur este suficientă, deoarece acesta este un protocol de criptare sigur conceput pentru a asigura parolele și datele să fie protejate cât mai mult posibil.
Conexiunile brute pot fi folosite de un dezvoltator pentru a conecta o priză TCP / IP pentru a testa (de exemplu, atunci când dezvoltă o aplicație de rețea muzicală pe un port TCP / IP).
Telnet este un protocol vechi care nu a fost folosit niciodată, cu excepția cazului în care gestionați dispozitivul mai mult de 10 ani. Telnet nu este securizat. Parola este trimisă clar în rețea. Prin urmare, un atacator poate ascunde cu ușurință informațiile, furând numele de utilizator și parola. Vechiul protocol Rlogin are neajunsuri similare.
Porturi seriale sau seriale este un alt mecanism tradițional de comunicare pentru conectarea computerelor la periferice. Majoritatea computerelor de astăzi nu mai folosesc acest port, dar uneori sunt folosite în continuare pentru a controla echipamentele fizice, instrumentele muzicale, mașinile sau dispozitivele de comunicare. Porturile seriale pot fi, de asemenea, utilizate pentru a depana sisteme de operare încorporate sau software.
Descărcați, salvați sau ștergeți o sesiune salvată
Această secțiune vă permite să salvați setările ca profil numit. Trebuie doar să scrieți noul nume de profil în caseta Sesiuni salvate și faceți clic pe Salvați pentru a crea un profil nou. PuTTY stochează numele serverului și alte setări în acest profil.
Profilul salvat se află acum în caseta mai mare de sub el. Inițial, acesta conținea doar Setări implicite . Profilul dvs. salvat va fi aici. Selectați un profil și faceți clic pe Încărcare pentru a utiliza profilul salvat anterior. Selectați un profil și faceți clic pe Ștergeți pentru a șterge profilul care nu mai este necesar.
Închideți fereastra la ieșire
În cele din urmă, fereastra Închidere la setarea de ieșire specifică cum să închideți automat fereastra când se încheie conexiunea. Cu toate acestea, rar trebuie să schimbați valoarea implicită Numai la ieșirea curată .
Panoul de opțiuni de configurare din stânga
Puteți găsi mai multe opțiuni în panoul Categorie din stânga. Selectați aici o categorie și panoul din dreapta se va schimba pentru a afișa opțiunile de configurare pentru acea categorie. Primele opțiuni aparțin listei de sesiuni .
Doar opțiunile relevante sunt descrise aici. PuTTY are o mulțime de alte opțiuni, dar cele mai multe dintre ele nu trebuie să fie folosite niciodată.
Opțiuni terminale
Opțiunile din acest catalog afectează emularea terminalelor și maparea tastaturii. Sunt extrem de ușor de înțeles, astfel încât articolul nu este menționat aici. Foarte puțini oameni au nevoie de ei. Unii oameni pot schimba modul în care se ocupă cu personajele de clopot; Utilizatorii sistemului de operare mai puțin obișnuiți pot schimba conținutul trimis de bara spațială sau de caracterul Șterge.
Opțiuni Windows
Aceste opțiuni afectează aspectul și comportamentul ferestrei terminalului. De asemenea, specifică modul de traducere a caracterelor de ieșire și selectează fontul și culoarea pentru acea fereastră.
Opțiuni de conectare
Opțiunea de date poate fi utilă atunci când utilizați PuTTY. Numele de utilizator de autentificare automată va determina numele de utilizator, astfel încât nu trebuie să îl introduceți manual ca înainte. Opțiunea Proxy este rar utilă pentru utilizatorii de acasă, dar este esențială pentru întreprinderile care nu permit o conexiune la Internet în afara, fără a utiliza un proxy SOCKS sau un alt mecanism similar. Nu vă faceți griji dacă nu știți ce este SUCURILE, lăsați doar această secțiune.
Categoriile Telnet , Rlogin și Serial conțin doar opțiuni pentru aceste protocoale. Foarte puțini oameni trebuie să le folosească.
Cu toate acestea, opțiunile SSH sunt importante și utile pentru unii oameni. Utilizatorii obișnuiți sau studenții nu trebuie să-și facă griji pentru ei. Dar dacă doriți să utilizați autentificarea cu cheie publică, acestea sunt necesare. Rețineți că trebuie să deschideți opțiunea SSH făcând clic pe pictograma [+] . Dacă nu, este posibil să nu vedeți toate opțiunile disponibile.
Opțiuni de schimb de chei, cheie gazdă și cifrare
Nu este aproape niciodată necesar să editați aceste opțiuni, deoarece toate valorile implicite ale acestora sunt rezonabile, iar majoritatea oamenilor nu înțeleg codificarea pentru a face o alegere mai bună. Deci, dacă nu sunteți sigur ce să faceți, săriți aceste opțiuni.
Opțiuni de autentificare - Autentificare cu cheie publică
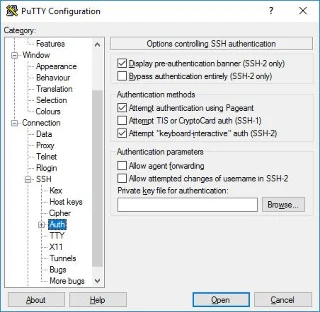
Sub-ramura Auth conține o serie de opțiuni care pot fi utile. Când faceți clic pe Auth , acesta afișează panoul Opțiuni care controlează autentificarea SSH . Pentru a activa autentificarea cheii publice, pur și simplu creați cheia SSH, apoi faceți clic pe butonul Parcurgere din caseta de parametri de autentificare , situată în partea din dreapta dreapta a panoului de configurare. Utilizatorii avansați pot bifa caseta Permiteți redirecționarea agentului să se autentifice folosind o cheie unică.
Majoritatea utilizatorilor nu trebuie să creeze o cheie SSH și să înțeleagă sensul autentificării cheii publice. Cu toate acestea, administratorii de sistem trebuie să cunoască și să fie familiarizați cu gestionarea SSH Key și, în același timp, să se asigure că organizația implementează procesele de aprovizionare și terminare și verifică cheia SSH corespunzătoare.
Opțional autentificare cheie publică PuTTY
Verificați directorul activ (GSSAPI / KERBEROS)
Una dintre caracteristicile interesante ale PuTTY este conectarea o singură dată la Active Directory. În teorie, folosește protocolul Kerberos prin interfața de programare GSSAPI. În protocolul SSH, acest mecanism se numește autentificare GSSAPI. Utilizatorii de afaceri care utilizează autentificarea Kerberos (de exemplu, prin Centrify sau Quest Authentication Services sau Vintela) ar putea dori să profite de această caracteristică de conectare unică. Alți utilizatori nu le pasă. Setările de autentificare GSSAPI pot fi găsite în secțiunea SSH / Auth. Notă, trebuie să extindeți din nou secțiunea Auth făcând clic pe pictograma [+] pentru a vedea opțiunile GSSAPI.
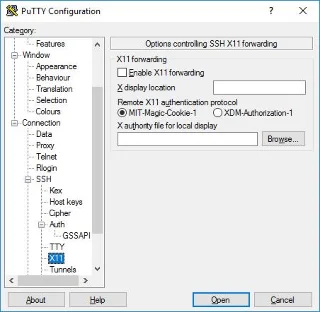
Opțiune de tranziție X11
X11 este un protocol și un sistem care rulează aplicații grafice pe Unix și Linux. Acceptă rularea aplicațiilor grafice de la distanță prin intermediul rețelelor externe.
PuTTY nu implementează serverul X11 (partea afișată), dar poate funcționa cu unele produse care rulează funcția server X pe Windows. XMing este o alternativă populară gratuită.
server de X11 pentru utilizare, trebuie să complot Enable X11 de expediere și introduceți localhost: 0.0 în caseta de afișare X locație . Nu este necesară ajustarea altor setări.
Selectați redirecționarea X11 pe care o doriți
Opțiuni de tunelare
Aceste opțiuni sunt utilizate pentru a configura tunelarea SSH, cunoscută și sub numele de SSH port forwarding. Acest tabel poate fi utilizat pentru a determina redirecționarea conexiunii. Operațiunile de redirecționare sunt salvate în profiluri.
Pentru a adăuga redirecționare locală (de exemplu, redirecționarea portului TCP / IP de pe mașina locală la portul dispozitivului de la distanță sau la o mașină conectată la distanță), scrieți portul sursă în câmpul port sursă , serverul destinație. și port (de exemplu, www.dest.com:80) în câmpul Destinație și selectați Local . Faceți clic pe Adăugare .
Pentru a adăuga redirecționarea la distanță (de exemplu, redirecționarea portului TCP / IP de pe computerul de la distanță la portul computerului sau dispozitivului local la care poate accesa mașina locală), selectați Port sursă pe computerul de destinație și Destinație ca dispozitiv. accesibilă de la mașina locală.
În mod normal, nu este necesar să verificați dacă porturile locale acceptă conexiunea de la server sau similar pentru porturile la distanță. Cu toate acestea, dacă conexiunea la port este transmisă din rețea în loc de localhost, trebuie să le verificați. Deși există un risc mic de securitate, nu este o problemă în cazul tunelării SSH . Cu toate acestea, trebuie să înțelegeți că oricine se poate conecta la computerul corespunzător se poate conecta la acel port transmis. În unele cazuri, puteți utiliza redirecționarea porturilor pentru a ocoli firewall-urile.
Mai sus este cum să folosești PuTTY basic pe Windows . Sper ca articolul să vă fie de folos.