Activarea modului FIPS pe SLES 15 și verificarea stării de pornire
Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.
Gmail este cel mai popular serviciu de testare prin e-mail Google din lume. Nu numai e-mail, dar serviciul este integrat cu Dropbox , Google Drive sau asociat cu Facebook pentru a satisface mai bine nevoile utilizatorilor. Cu toate acestea, există încă multe alte funcții ascunse ale acestui serviciu de e-mail pe care nu l-am descoperit încă, una dintre acestea fiind modul de a pune pictograma Gmail pe ecranul computerului.
Descărcați Gmail pentru Android
În acest fel, vom economisi timp, precum și operațiunile comune atunci când doriți să accesați contul dvs. Gmail .
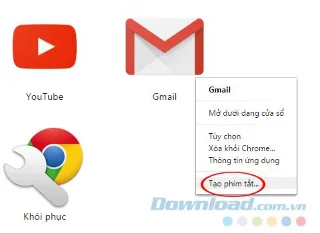
Pasul 1: deschideți browserul Chrome (deoarece Gmail este un produs Google, alte browsere precum Firefox , IE sau Safari nu pot face acest lucru). Apoi introduceți următoarele în bara de adrese:chrome://apps/
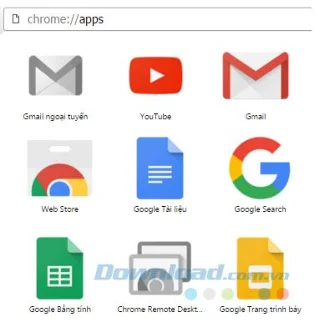
Pasul 2: Faceți clic dreapta pe pictograma Gmail și selectați Creare comandă rapidă - Creare comenzi rapide ...
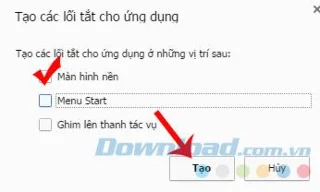
Pasul 3: Apare o fereastră, selectați locația pe care doriți să o creați pictograma Gmail:
Selectați locația, apoi faceți clic pe Creare
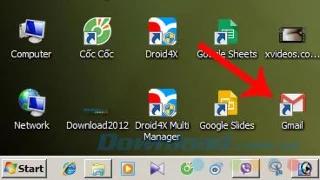
Pasul 4: Reveniți la ecranul principal al computerului, veți vedea că a fost adăugată comanda rapidă Gmail.
Pentru a-l folosi, faceți dublu clic pe butonul stânga al mouse-ului ca și cum ar folosi alt software.
Aceasta ar putea fi considerată o modalitate mai rapidă de a accesa Gmail de la computerul unui utilizator. Această metodă poate fi aplicată și altor aplicații Google dacă doriți.
Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.
Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.
Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.
Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.
Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.
SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.
Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.
Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.
Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.
Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.