Configurați autentificarea Nextcloud LDAP și Active Directory
Conectați Nextcloud la LDAP sau Active Directory, limitați accesul cu filtre de utilizatori și grupuri și verificați autentificarea securizată înainte de implementare.
Un container CODE Collabora care se închide imediat pe o gazdă ARM64 folosește adesea platforma de imagine greșită, dar ARM64 în sine nu este în mod inerent neacceptat. Începeți prin a verifica numărul de biți al gazdei, manifestul publicat al etichetei exacte a imaginii și orice suprascriere a platformei Compose înainte de a modifica permisiunile sau a reconstrui imaginea. Conform verificării din 10 octombrie 2026, imaginea CODE oficială include versiuni ARM64; Docker Hub listează eticheta 26.04.4.2.1pentru linux/arm64.

Executați aceste comenzi pe gazda Docker, nu în interiorul containerului Collabora oprit. Înlocuiți collaboradacă serviciul dvs. Compose folosește un alt nume:
uname -m
docker info --format '{{.Architecture}}'
docker compose ps -a
docker compose logs --tail=100 collabora
O gazdă ARM Linux pe 64 de biți raportează de obicei aarch64de la uname -m. O valoare precum armv7lidentifică de obicei o platformă de kernel ARM pe 32 de biți, care este diferită de linux/arm64. Eticheta de arhitectură a Docker poate folosi o altă ortografie, așadar comparați tipul de gazdă, configurația Compose și manifestul imaginii, în loc să potriviți mecanic un șir de caractere.
Citiți primul mesaj fatal și starea de ieșire. „No matching manifest for linux/arm64” înseamnă că eticheta selectată nu are o variantă potrivită pentru platforma solicitată. „Exec format error” sugerează o nepotrivire de arhitectură sau o platformă externă forțată explicit. O eroare de permisiune sau o închidere din cauza memoriei insuficiente are o cauză diferită; nu tratați fiecare buclă de repornire ca o eroare de compatibilitate ARM.
Verificați eticheta din registru înainte de a schimba gazda:
docker buildx imagetools inspect collabora/code:26.04.4.2.1Căutați linux/arm64în lista de platforme. Pe 10 octombrie 2026, lista oficială de etichete Docker Hub arăta platforma pentru ambele latestși . Pagina de COD26.04.4.2.1 a Collabora identifică x86-64, ppc64 și arm64 ca arhitecturi gazdă acceptate. Eticheta versionată este mai ușor de reprodus în timpul depanării. Etichetele și manifestele se pot schimba, așa că inspectați versiunea exactă pe care intenționați să o implementați în loc să presupuneți că fiecare etichetă istorică are aceleași arhitecturi.
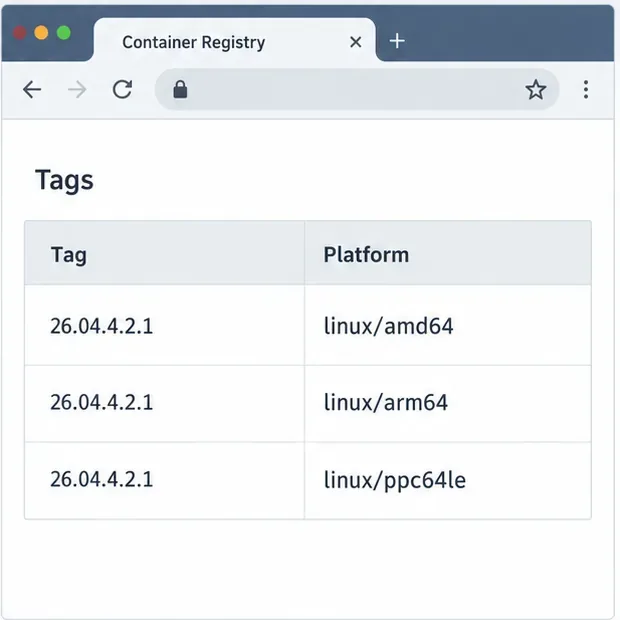
Docker selectează automat o variantă potrivită atunci când eticheta este multi-platformă și nicio suprascriere nu modifică ținta. Comanda de inspecție a imaginii din Docker afișează platformele publicate pentru o imagine de registry.
Verificați serviciul Compose rezolvat, inclusiv fișierele de suprascriere, pentru o eroare forțată platform: linux/amd64. Variabila Docker CLI DOCKER_DEFAULT_PLATFORMpoate seta, de asemenea, platforma implicită pentru comenzile care acceptă un indicator de platformă. platformCâmpul Compose selectează explicit sistemul de operare și arhitectura țintă, așadar eliminați o suprascriere incorectă sau setați-o la ARM64. Dacă aveți [număr de eroare] jq, inspectați setările îmbinate fără a afișa valori de mediu fără legătură: [număr de eroare] docker compose config --format json | jq '.services.collabora | {image, platform}'. Referința serviciului Compose definește acest câmp. [număr DOCKER_DEFAULT_PLATFORMde eroare] este documentată în referința Docker CLI .
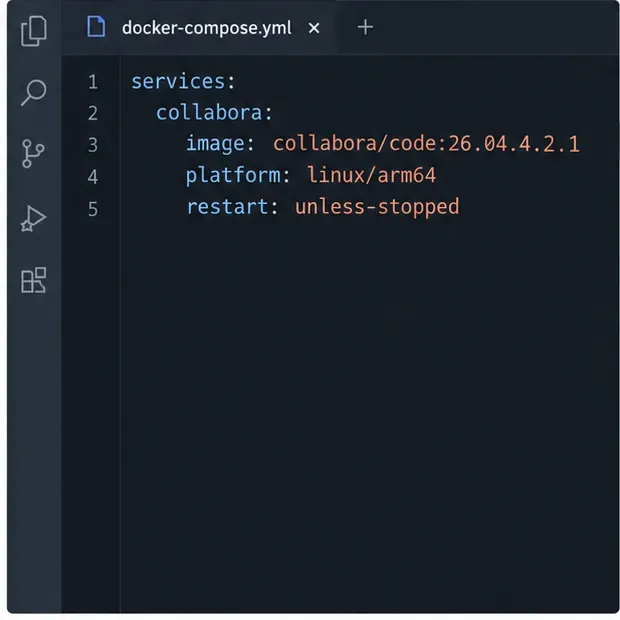
services:
  collabora:
    image: collabora/code:26.04.4.2.1
    platform: linux/arm64
Acesta este un fragment: îmbinați liniile de imagine și platformă în serviciul existent și păstrați setările necesare. Dacă Docker selectează deja corect manifestul ARM64 nativ, platformlinia este opțională. Înlocuiți collaboraîn comenzile de mai jos dacă serviciul dvs. Compose are un alt nume.
docker compose pull collabora
docker compose up -d --force-recreate collabora
Folosește eticheta fixată așa cum se arată sau o altă versiune al cărei manifest tocmai l-ai verificat. latest-arm64Eticheta este, de asemenea, listată de Docker Hub, dar conținutul său se modifică pe măsură ce versiunile se modifică. Fixarea unei versiuni face ca o revenire la versiune și o comparație ulterioară să fie mai previzibile. Evită să forțezi emularea linux/amd64sub versiune ca primă soluție atunci când este disponibilă o imagine ARM64 nativă; emularea adaugă costuri suplimentare și face ca diagnosticarea la pornire să fie mai puțin directă.
Dacă imaginea nativă există în continuare, utilizați jurnalul și starea în loc să extindeți privilegiile containerului:
| Semnal | Acțiunea următoare |
|---|---|
no matching manifest | Verificați eticheta exactă și platforma selectată; alegeți o etichetă care listează linux/arm64. |
exec format error | Eliminați o suprascriere AMD64, trageți din nou și inspectați arhitectura imaginii locale. |
permission deniedsau fișierul de configurare este ilizibil | Verificați fișierele și directoarele montate prin bind, proprietarul și modul acestora, precum și accesul așteptat al containerului. Remediați montarea specifică în loc să utilizați chmod -R 777sau privileged: true. |
OOMKilled=true, adesea cu codul de ieșire 137 | Verificați presiunea memoriei gazdei și orice limită de memorie a containerului; codul de ieșire 137 în sine nu dovedește o întrerupere OOM. |
Folosește numele sau ID-ul containerului afișat de docker compose ps -apentru a inspecta starea sa de ieșire:
docker inspect --format 'status={{.State.Status}} exit={{.State.ExitCode}} oom={{.State.OOMKilled}} error={{.State.Error}}' CONTAINERDocker documentează inspecția containerelor și jurnalele containerelor pentru aceste verificări. Nu ștergeți volumele persistente și nu acordați privilegii întregului container doar pentru a testa o problemă de arhitectură.
Confirmați că imaginea locală raportează arhitectura țintă:
docker image inspect collabora/code:26.04.4.2.1 --format '{{.Os}}/{{.Architecture}}'Valoarea așteptată este linux/arm64. Apoi, verificați docker compose ps -adacă starea de funcționare este stabilă și examinați cele mai recente jurnale pentru erori fatale de pornire. După ce containerul este conectat la platforma de stocare sau la proxy-ul invers, solicitați /hosting/discoveryprin URL-ul Collabora configurat și deschideți un document de test. Verificați din nou lista de etichete a registrului înainte de actualizări, deoarece versiunile disponibile și manifestele platformei se pot modifica.
Conectați Nextcloud la LDAP sau Active Directory, limitați accesul cu filtre de utilizatori și grupuri și verificați autentificarea securizată înainte de implementare.
Activează un furnizor 2FA acceptat, pregătește recuperarea contului, apoi solicită autentificarea cu doi factori pentru toată lumea sau pentru anumite grupuri Nextcloud.
Securizați fișierele editate în Collabora CODE prin criptarea stratului de stocare, protejarea datelor temporare și verificarea criptării și recuperării.
Verificați arhitectura gazdei, confirmați că eticheta CODE publică ARM64, eliminați setările AMD64 forțate și separați erorile de imagine de permisiuni sau problemele de memorie.
Configurați conexiunea WOPI între Collabora Online și ownCloud Infinite Scale, configurați adresele URL corecte ale serviciilor și verificați dacă modificările documentelor sunt salvate.
Împiedicați exportul documentelor în Collabora Online CODE setând permisiunea WOPI DisableExport, apoi verificați dacă gazda și editorul o aplică.
Configurați terminarea Nginx TLS, rutele Collabora și antetele WebSocket, apoi testați punctele finale publice înainte de a deschide documente reale.
Urmăriți o deconectare CODE de 10 minute la proxy-ul, echilibratorul de încărcare sau calea WebSocket, apoi corectați timeout-ul și verificați dacă sesiunea rămâne conectată.
Instalați diagrama oficială Collabora Helm, configurați accesul WOPI și afinitatea de intrare și verificați implementarea fără greșeli comune de configurare.
Folosește cererile browserului, jurnalele WOPI și verificări proxy direcționate pentru a afla de ce Collabora deschide un document gol și alege o soluție care corespunde dovezilor.

