Opriți expirarea blocării fișierelor ownCloud cu backend-ul drept
Distingeți conflictul de blocare a bazei de date de blocările WebDAV expirate, apoi alegeți și configurați remedierea corectă pentru ownCloud 10.
ownCloud Infinite Scale nu oferă un comutator 2FA independent în interfața sa cu utilizatorul. Pentru parolele unice bazate pe timp (TOTP), configurați un furnizor de identitate OpenID Connect, cum ar fi Keycloak, solicitați utilizatorilor să înscrie un autentificator acolo și permiteți-i acestuia să verifice utilizatorii în timpul autentificării. Setările MFA proprii ale Infinite Scale sunt pentru verificări intensificate pe rutele protejate; acestea nu creează un flux de înscriere OTP.
Acest ghid folosește Keycloak ca exemplu de furnizor de identitate. Etichetele exacte ale meniului pot varia în funcție de versiunea Keycloak. Capturile de ecran de mai jos sunt ilustrații ale interfeței, nu capturi ale unui server testat. Documentația actuală ownCloud 8.2 listează OCIS_MFA_ENABLEDși OCIS_MFA_AUTH_LEVEL_NAMESpentru aplicarea la nivel de rută, introdusă în Infinite Scale 7.3.0.
Mai întâi, decideți dacă utilizatorii ar trebui să introducă un al doilea factor la fiecare nouă conectare sau doar atunci când ajung la o parte sensibilă a serviciului. Keycloak poate solicita TOTP în fluxul său de autentificare a browserului. Infinite Scale poate solicita o autentificare avansată pentru rutele selectate utilizând cererea OIDC Authentication Context Class Reference (ACR). Acestea rezolvă probleme conexe, dar diferite.
| Abordare | Potrivire bună | Compromis |
|---|---|---|
| Keycloak TOTP la conectare | Organizații care doresc un al doilea factor pentru autentificările prin browser | Utilizatorii au nevoie de o aplicație de autentificare și de un plan de recuperare; sesiunile existente pot rămâne valide până la expirarea lor sau până când utilizatorii se conectează din nou. |
| MFA cu creștere la scară infinită | Echipe care protejează rutele sau acțiunile de date selectate | Necesită un IdP care să accepte autentificarea avansată și solicitările ACR, plus o configurație corespondentă pe ambele părți. |
| Cheie de securitate sau cheie de acces WebAuthn | Echipele acordă prioritate autentificării rezistente la phishing | Înscrierea, asistența pentru dispozitive și recuperarea contului necesită planificare; aceasta este o alegere diferită de factorul secundar față de TOTP. |
Pentru o implementare TOTP simplă, începeți cu fluxul de conectare în browser al Keycloak. Păstrați MFA-ul step-up ca o politică separată și deliberată atunci când aveți nevoie de verificări specifice rutei. Consultați documentația proxy ownCloud despre ACR și autentificarea step-up pentru comportamentul la nivelul serverului.
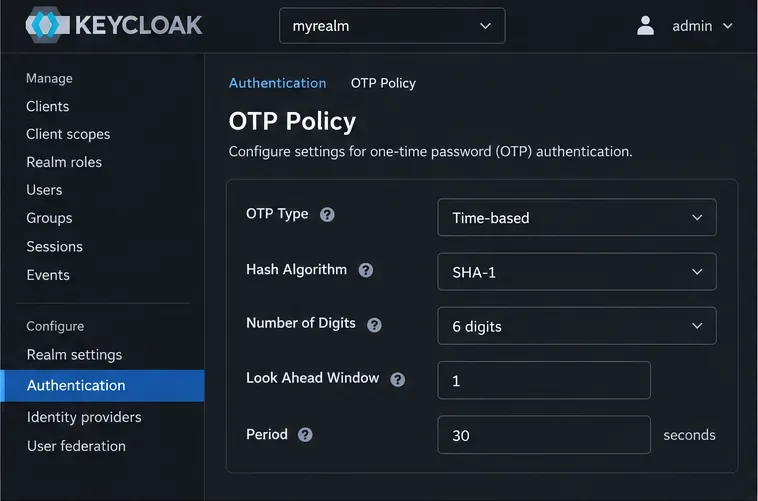
Ilustrație: Setările politicii OTP ale Keycloak pentru codurile bazate pe timp. Verificați valorile reale ale realm-ului dvs. înainte de a înscrie utilizatori.
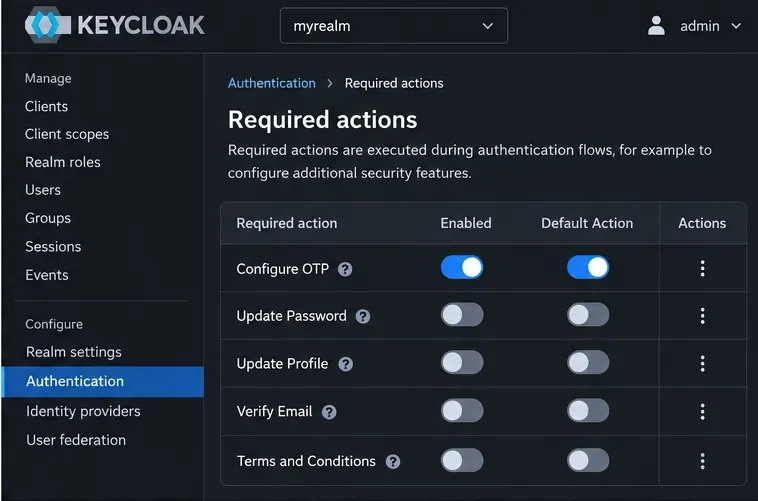
Ilustrație: Configurarea OTP este activată ca acțiune obligatorie și implicită; utilizatorii existenți au nevoie în continuare de un plan de înscriere.
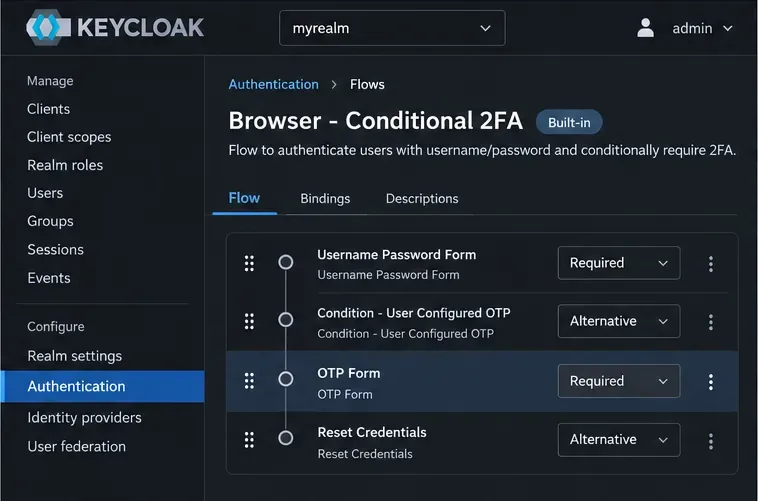
Ilustrație: un flux de browser care necesită OTP. Implementați-l numai după ce înscrierea și recuperarea au fost testate.
Fluxul implicit de browser al Keycloak se poate comporta condiționat: utilizatorii care nu au înscris un al doilea factor pot să nu vadă o provocare OTP decât dacă fluxul este modificat. Consultați Ghidul de administrare a serverului Keycloak înainte de a modifica cerințele fluxului, mai ales dacă utilizați și brokeraj de identitate, chei de acces, clienți desktop sau clienți mobili.
Pentru verificările la nivel de rută, configurați proxy-ul și frontend-ul cu setări MFA corespunzătoare. Într-o configurație de implementare care acceptă variabile de mediu, numele actuale din versiunea 8.2 includ:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Folosește aceeași valoare ACR acceptată pe care furnizorul tău de identitate o plasează în token-ul de acces după o MFA reușită. Configurază căile protejate intenționate conform documentației de implementare proxy și frontend, apoi redistribuie serviciile afectate. Această setare este dezactivată în mod implicit și nu activează, de la sine, TOTP sau impune OTP pentru fiecare conectare. Dacă un utilizator ajunge la o rută protejată fără nivelul MFA necesar, Infinite Scale documentează un răspuns 403 cu un X-OCIS-MFA-Requiredantet. Consultază referința variabilei de mediu ownCloud MFA și configurația serviciului proxy .

Ilustrație: numele variabilei de mediu curente la plural pentru nivelurile de autentificare MFA acceptate; valoarea sa trebuie să corespundă cu solicitarea ACR a IdP-ului.
Testați politica cu un utilizator normal, un utilizator care nu s-a înscris, un administrator și orice client desktop sau mobil de care depinde organizația dvs. Confirmați că o nouă conectare în browser solicită TOTP și că un cod valid are succes. Pentru trecerea la nivel superior, solicitați o rută protejată cu o sesiune care nu a finalizat MFA, apoi confirmați că are loc provocarea IdP și că ruta funcționează după emiterea nivelului ACR necesar.
Păstrați disponibilă o procedură de recuperare pentru administrator înainte de a solicita OTP în întreaga zonă. Documentați cum să resetați un autentificator pierdut, să mențineți accesul la consola furnizorului de identitate și să evitați să vă bazați pe telefonul unei singure persoane ca singură cale de întoarcere la serviciu. TOTP este acceptat pe scară largă și ușor de implementat, în timp ce WebAuthn poate oferi o rezistență mai puternică la phishing; alegeți în funcție de dispozitivele, capacitatea de asistență și controalele de recuperare pe care le au utilizatorii dvs. în realitate. Baza de cunoștințe ownCloud identifică Keycloak ca o opțiune pentru Infinite Scale 2FA.
Distingeți conflictul de blocare a bazei de date de blocările WebDAV expirate, apoi alegeți și configurați remedierea corectă pentru ownCloud 10.
Urmăriți un ecran web ownCloud gol până la memoria cache a browserului, resursele web lipsă, erorile de serviciu sau setările URL de proxy invers cu verificări direcționate.
Setați limita de memorie web PHP a ownCloud, reporniți serviciul de potrivire și verificați valoarea activă fără a o confunda cu setările CLI sau limitele de încărcare.
Află dacă MySQL, PHP, setările socketului sau permisiunile bazei de date blochează ownCloud 10, apoi verifică o soluție sigură.
Faceți obligatorie expirarea linkurilor publice în ownCloud Classic, setați o durată maximă de viață și verificați partajările existente care ar putea necesita curățare separată.
Activați TOTP prin Keycloak, înscrieți utilizatorii în siguranță și înțelegeți când se aplică setările MFA la nivel de rută ale Infinite Scale.
Verificați dacă problema este o întrerupere de compatibilitate între OC10 și 7.x sau un jurnal CSync deteriorat, apoi aplicați remedierea corectă fără a șterge fișierele sincronizate.
Alegeți HTTP-01 sau DNS-01, configurați un proxy invers ownCloud și verificați dacă Certbot reînnoiește automat certificatele HTTPS.
Configurați autentificarea oCIS LDAP, aliniați căutările de utilizatori și grupuri și verificați setările TLS și schemă înainte de implementare.
Adăugați un bucket Amazon S3 la ownCloud 10, pregătiți acreditări și endpoint-uri compatibile și verificați accesul fără a confunda o montare cu spațiul de stocare principal.



