Pune ownCloud pe HTTPS cu Let's Encrypt și Nginx

Alegeți HTTP-01 sau DNS-01, configurați un proxy invers ownCloud și verificați dacă Certbot reînnoiește automat certificatele HTTPS.
Terminați TLS la un proxy invers în fața serverului ownCloud, apoi utilizați Certbot pentru a obține și reînnoi un certificat Let's Encrypt. Pentru un nume de gazdă public, Nginx cu provocarea HTTP-01 este de obicei cea mai simplă rută atunci când proxy-ul poate accepta conexiuni de intrare pe portul 80. Dacă portul 80 nu poate fi expus sau aveți nevoie de un certificat wildcard, utilizați DNS-01 cu o integrare DNS automată.
Acest articol vizează ownCloud Classic Server 11 în Docker cu Nginx pe aceeași gazdă Linux. Documentația actuală ownCloud direcționează TLS către un proxy. Aceste exemple de interfață folosesc un nume de gazdă substituent; înlocuiți-l cu al dvs.
Dacă deja rulați un proxy de terminare TLS, păstrați gestionarea certificatelor acolo în loc să adăugați un alt proxy. Pluginul Nginx al Certbot obține certificatul și editează gazda virtuală, dar modifică configurația Nginx. Dacă preferați să gestionați singur această configurație, utilizați modul Certbot doar pentru certificate și conectați manual căile certificatelor la proxy.
| Alegere | Cea mai bună potrivire | Compromis principal |
|---|---|---|
| HTTP-01 cu Nginx și Certbot | Un nume de gazdă public unic cu TCP 80 de intrare disponibil | Simplu, fără secret API DNS; depinde de DNS public corect și de accesibilitatea portului 80. Nu poate emite certificate wildcard. |
| DNS-01 cu un plugin de furnizor DNS | Portul 80 este închis, serviciul este privat sau aveți nevoie de un wildcard | Funcționează fără o provocare web publică, dar reînnoirea automată necesită acces la API-ul DNS. Folosește o acreditare cu scop restrâns și protejează-o. |
| Integrarea ACME a proxy-ului existent | Un proxy gestionează deja certificatele pentru alte site-uri | Mai puține componente mobile; comportamentul și configurația reînnoirii sunt specifice proxy-ului respectiv. |
Profilul opțional tlsserver al Let's Encrypt a început să emită certificate pe 45 de zile pe 13 mai 2026; certificatele sale clasice implicite rămân valabile 90 de zile până la trecerea la 64 de zile pe 10 februarie 2027. Certbot programează adesea reînnoirea; verificați-vă certificatele.
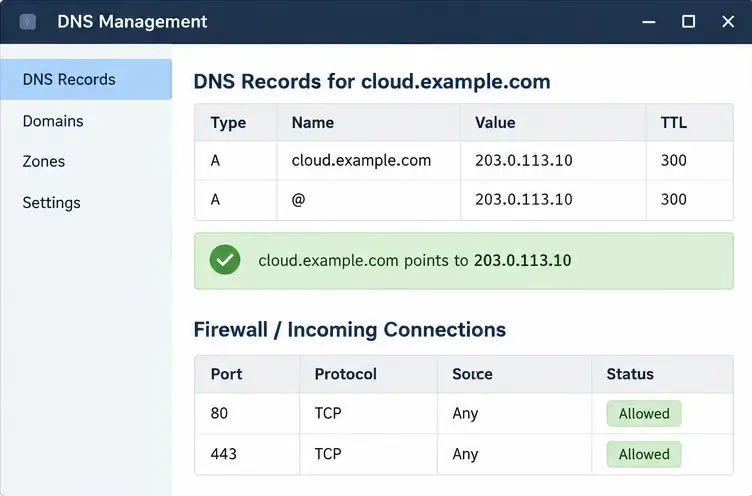
cloud.example.comcare indică adresa IPv4 publică a serverului. Adăugați o înregistrare AAAA numai dacă IPv6 ajunge corect la același proxy. Permiteți TCP 80 de intrare pentru validarea HTTP-01 și TCP 443 pentru conexiunile HTTPS ale utilizatorilor atât în firewall-ul gazdă, cât și în orice firewall sau router din cloud. Verificați DNS-ul din afara rețelei..envfișierul Compose existent, înlocuiți numele de gazdă exemplu și setați valorile relevante:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPeste un substituent: folosește adresa pe care ownCloud o vede efectiv pentru proxy, nu o adresă de loopback presupusă. Rețeaua Docker modifică adresa sursă pe care o vede ownCloud. Ai încredere doar în adresa proxy sau în cel mai mic set necesar; încrederea largă permite clienților să falsifice informațiile transmise. Exemplul oficial Compose publică ownCloud pe portul 8080; legarea părții gazdă la loopback menține ascultătorul HTTP al aplicației în afara interfeței publice atunci când maparea porturilor furnizată utilizează ${HTTP_PORT}:8080. Dacă Nginx-ul tău se află într-un container, folosește o rețea Docker partajată privată și adresa sa de serviciu în loc de acest exemplu de loopback gazdă.
Păstrați setările existente pentru baza de date, Redis și volum. După editarea fișierului, recreați serviciul ownCloud astfel încât să citească mediul actualizat: docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
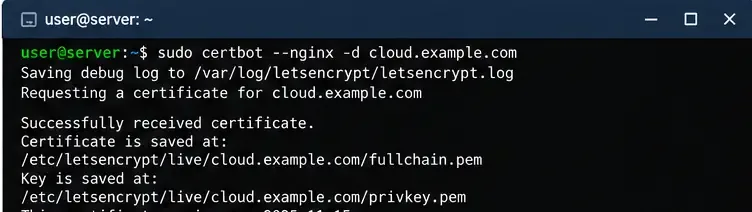
Activați site-ul folosind layout-ul Nginx al distribuției dvs., apoi verificați și reîncărcați Nginx cu sudo nginx -tși sudo systemctl reload nginx. Căile de activare a site-ului variază în funcție de distribuție. Mențineți provocarea ACME HTTP accesibilă; nu plasați o poartă de autentificare sau o regulă de redirecționare generală în fața căii de provocare la emiterea certificatului.
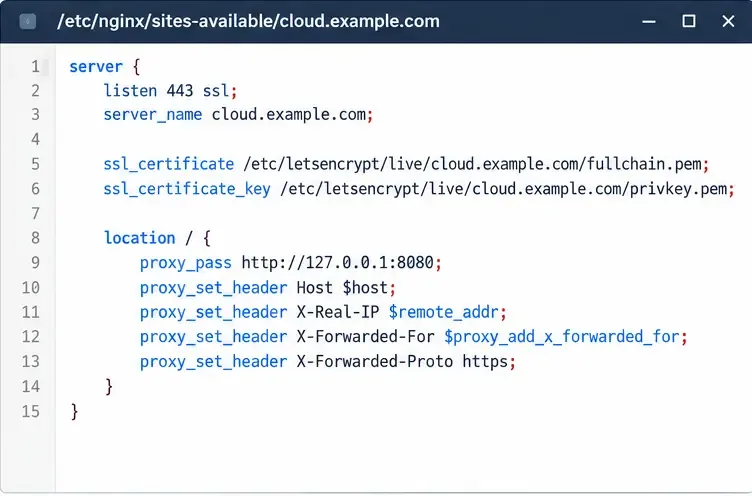
sudo certbot --nginx -d cloud.example.com --redirectProgramul de instalare Nginx al Certbot obține certificatul și configurează HTTPS și o redirecționare HTTP-to-HTTPS. Examinați modificările Nginx înainte de a le accepta. Dacă doriți ca Certbot să emită certificatul fără a edita Nginx, utilizați sudo certbot certonly --nginx -d cloud.example.com, apoi configurați manual gazda virtuală TLS cu căile rezultate pentru fullchain.pemși privkey.pemși reîncărcați Nginx. Nu publicați și nu lipiți niciodată fișierul cu cheie privată.
Deschideți https://cloud.example.comdintr-o rețea externă. Confirmați că browserul raportează un certificat valid, ownCloud se încarcă fără o buclă de redirecționare și linkurile generate utilizează HTTPS. Dacă ownCloud raportează un domeniu nede încredere sau construiește linkuri HTTP, verificați OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOLși adresa proxy de încredere.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
O rulare de tip „test” reușită verifică calea de reînnoire fără a înlocui certificatul activ. Programul de instalare Nginx ar trebui să implementeze certificate reînnoite prin integrarea sa de reînnoire; dacă utilizați în schimb modul doar pentru certificate sau modul webroot, asigurați-vă că configurația de reînnoire reîncarcă Nginx după o reînnoire reușită. Certbot documentează hook-urile de implementare pentru reînnoire în acest scop. Verificați din nou planificatorul după instalare sau migrare și alertați cu privire la eșecurile de reînnoire, în loc să vă bazați pe o persoană pentru reînnoirea manuală.
Pentru DNS-01, utilizați pluginul documentat pentru furnizorul dvs. DNS, creați un token API limitat la înregistrările pe care trebuie să le modifice și testați reînnoirea automată cu aceeași simulare Certbot. Let's Encrypt notează că DNS-01 acceptă nume wildcard și servicii care nu sunt publice, dar avertizează că acreditările DNS largi pe serverul web cresc impactul unei compromiteri.
Pentru detalii specifice versiunii, consultați ghidul de instalare Docker pentru ownCloud Server 11 , configurația proxy-ului invers și referința variabilelor de mediu . Pentru opțiunile de validare și reînnoire, consultați documentația de provocare Let's Encrypt , programul de durată a certificatului și instrucțiunile Certbot pentru sistemul dvs. de operare .
Alegeți HTTP-01 sau DNS-01, configurați un proxy invers ownCloud și verificați dacă Certbot reînnoiește automat certificatele HTTPS.
Configurați autentificarea oCIS LDAP, aliniați căutările de utilizatori și grupuri și verificați setările TLS și schemă înainte de implementare.
Adăugați un bucket Amazon S3 la ownCloud 10, pregătiți acreditări și endpoint-uri compatibile și verificați accesul fără a confunda o montare cu spațiul de stocare principal.
Planificați dump-uri MariaDB protejate pentru serverul ownCloud, gestionați modul de mentenanță în siguranță și verificați fiecare copie de rezervă înainte de a vă baza pe ea.
Planificați o migrare de la ownCloud 10 la oCIS cu aplicația acceptată, comenzi ordonate, verificări de identitate și o listă clară de date care necesită gestionare separată.
Înlocuiți logo-urile ownCloud Classic 10 și reglați culorile interfeței web cu o aplicație temă, evitând în același timp problemele legate de actualizare și verificarea integrității.
Atribuiți limite de stocare bazate pe octeți noilor utilizatori ownCloud Infinite Scale în funcție de rol, cu un exemplu proxy.yaml și o listă de verificare pentru verificarea sigură.
Restaurați sincronizarea desktopului ownCloud verificând numele de gazdă al serverului, lanțul de certificate, încrederea CA privată și problemele legate de portalul captiv fără a dezactiva verificarea TLS.
Folosește raportul fișiere nevalide pentru a identifica fișierele principale sau semnăturile aplicațiilor nepotrivite, pentru a restaura fișierele de lansare corecte și pentru a verifica în siguranță verificarea integrității.
Implementează ownCloud Infinite Scale din exemplul său oficial Compose, configurează domeniile și stocarea persistentă, apoi verifică TLS, containerele și prima autentificare.



