Rulează automat Nextcloud Cron cu un temporizator Systemd
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Site-ul dvs. Nextcloud poate funcționa normal și totuși poate primi o notă slabă la o scanare de securitate externă. Cauzele frecvente includ o versiune de server învechită sau la sfârșitul duratei de viață, lipsa unui antet HSTS sau un proxy invers care ascunde HTTPS de Nextcloud. Începeți prin a actualiza Nextcloud, impuneți HTTPS la marginea serverului web public, configurați încrederea proxy-ului în mod restrâns și ștergeți avertismentele raportate de pagina de administrare proprie a Nextcloud.
Nu există un standard universal unic de „A+”. Scanarea oficială de securitate a Nextcloud evaluează un server Nextcloud vizibil public folosind recomandări cunoscute și verificări de întărire pe care le poate efectua din exterior; SSL Labs evaluează configurația TLS. Tratați orice notare ca un rezultat la un moment dat, nu ca o dovadă că serverul este securizat sau o garanție împotriva vulnerabilităților necunoscute.
Înregistrați ce scaner a produs nota înainte de a modifica setările. Scanarea oficială Nextcloud raportează vulnerabilități cunoscute, versiuni la sfârșitul ciclului de viață și probleme vizibile de securizare. O notă doar TLS poate proveni în schimb de la SSL Labs. Remediați avertismentele de la scanerul pe care îl utilizați, apoi rulați din nou aceeași scanare; diferite servicii utilizează criterii diferite.
În setările de administrare Nextcloud, verificați versiunea serverului și orice avertismente de securitate sau configurare. Faceți upgrade la o versiune Nextcloud acceptată și instalați actualizările de securitate curente înainte de a ajusta anteturile. O versiune veche poate rămâne vulnerabilă chiar dacă un scaner de anteturi returnează A+. Dacă nu este disponibil un upgrade pentru pachetul de instalare, urmați calea de upgrade acceptată a pachetului respectiv, în loc să înlocuiți fișierele manual.
Serviți adresa URL publică Nextcloud prin HTTPS cu un certificat valid și redirecționați traficul HTTP necriptat către HTTPS. Ghidul de securizare Nextcloud recomandă HTTPS pe serverele de producție. Apoi, adăugați HTTP Strict Transport Security (HSTS) la serverul sau proxy-ul care trimite răspunsul public HTTPS. Avertismentul de administrator Nextcloud solicită o Strict-Transport-Securityvechime maximă de cel puțin 15.552.000 de secunde.
Pentru Nginx, adăugați o directivă ca aceasta la blocul activ al serverului TLS, înlocuind numele de gazdă și păstrând restul configurației Nextcloud cunoscute ca fiind bune:
add_header Strict-Transport-Security "max-age=15552000; includeSubDomains" always;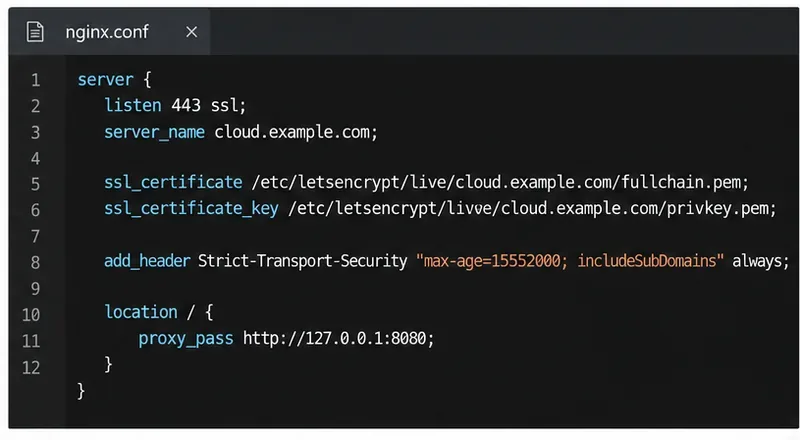
Se utilizează includeSubDomainsnumai dacă fiecare subdomeniu este disponibil și prin HTTPS. Nu adăugați preloadsteagul opțional în mod neașteptat: listele de preîncărcare a browserului pot dura luni de zile pentru a elimina un domeniu după trimitere. Dacă un proxy invers gestionează TLS, configurați HSTS pe acel proxy public; setarea acestuia doar pe o gazdă Nextcloud internă poate să nu modifice antetul pe care îl vede scanerul.
Nextcloud trimite deja anteturi de bază, cum ar fi X-Content-Type-Options, X-Frame-Options, Referrer-Policy, și X-Robots-Tagîntr-un mediu implicit. Evitați adăugarea de versiuni duplicate sau conflictuale înainte de a verifica răspunsul. Exemplul de configurare Nginx din Nextcloud arată cum se servesc aceste anteturi din Nginx.
Dacă un proxy invers se află în fața Nextcloud, listați doar adresa IP reală a proxy-ului respectiv sau intervalul de rețea privată sub trusted_proxies. Nextcloud folosește antete IP client-forwardate numai pentru proxy-uri de încredere; încrederea în adrese greșite poate permite clienților să își falsifice adresa IP aparentă și să submineze controalele de acces sau jurnalele.
De exemplu, dacă proxy-ul de terminare TLS este de fapt la 10.0.0.10, îmbinați intrările relevante în $CONFIGmatricea existentă din config/config.php:
'trusted_proxies' => ['10.0.0.10'],
'overwriteprotocol' => 'https',
Setați overwriteprotocolla httpsmomentul în care TLS se termină la proxy și Nextcloud detectează altfel conexiunea HTTP internă ca HTTP public. Dacă proxy-ul dvs. utilizează un antet IP redirecționat nestandard, configurați-l forwarded_for_headerssă se potrivească exact cu acesta. Nu setați un interval larg de încredere, cum ar fi 0.0.0.0/0. După editarea fișierului, verificați configurația îmbinată și testați conectarea, partajarea și linkurile generate.
Deschideți setările de Administrare și examinați avertismentele din Prezentare generală sau Securitate și configurare. Remediați avertismentul care apare în loc să aplicați directive de consolidare fără legătură pentru a obține o notă cu litere.
overwriteprotocolpentru configurarea proxy-ului de încredere.debug-l dezactivat în producție; activați-l doar pentru depanare specifică și dezactivați-l din nou.Restricționați acțiunile administratorului doar allowed_admin_rangesdacă administratorii au intervale IP de gestionare stabile și cunoscute. Un interval greșit poate ascunde funcțiile administrative de administratorii legitimi. Ghidul de consolidare Nextcloud recomandă, de asemenea, dezactivarea compresiei HTTP pentru a atenua BREACH; verificați configurația serverului web sau a proxy-ului dacă compresia este activată pentru paginile autentificate.
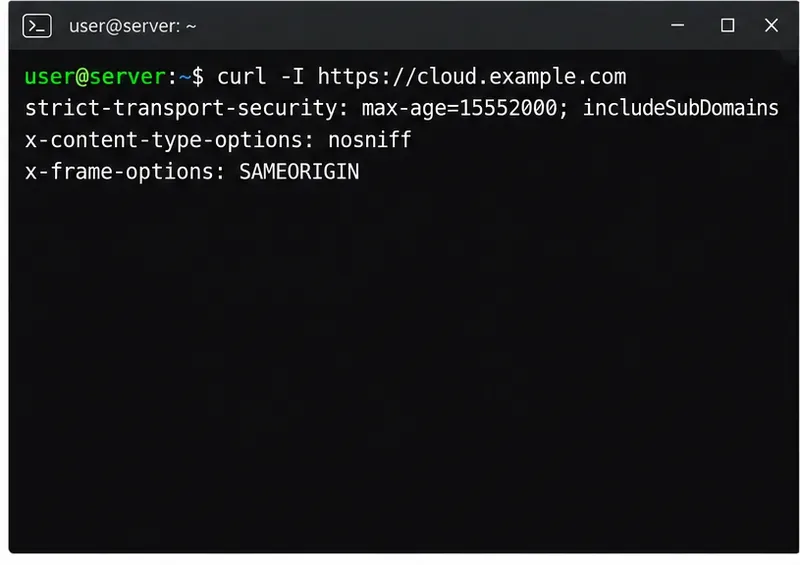
Verificați ce primește de fapt un client extern, nu doar ce conține fișierul de configurare:
curl -I https://cloud.example.comConfirmați că răspunsul include un antet HSTS cu vârsta maximă dorită și că sunt prezente anteturile de securitate Nextcloud de bază. Instrumentele pentru dezvoltatori ale unui browser pot afișa aceleași anteturi de răspuns. Dacă valorile diferă de configurația dvs., verificați terminatorul TLS, proxy-ul și orice locații Nginx memorate în cache sau imbricate.
Apoi, rulați scanarea oficială de securitate Nextcloud pentru numele de gazdă public, apoi verificați din nou setările de administrare. Utilizați Qualys SSL Labs atunci când aveți nevoie de un grad și detalii TLS separate. Scanarea oficială necesită un nume de gazdă Nextcloud accesibil; nu poate evalua o instanță exclusiv privată de pe internetul public.
Dacă nota rămâne sub A+, utilizați constatarea specifică pentru a identifica stratul responsabil. Remediați câte o problemă pe rând, verificați dacă Nextcloud funcționează în continuare prin URL-ul său public și scanați din nou. A+ este un semnal de configurare util, dar aplicarea de patch-uri, copiile de rezervă, controalele de acces și monitorizarea continuă rămân necesare și după finalizarea scanării.
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Activează blocarea fiabilă a fișierelor Nextcloud, alege backend-ul Redis sau Valkey potrivit și verifică dacă avertismentul dispare fără a risca modificări simultane ale fișierelor.
Corectează rezultatele comune ale scanărilor Nextcloud cu actualizări actuale, HTTPS și HSTS, încredere precisă în reverse-proxy și verificări pe serverul public.
Configurați Nextcloud SSE pentru stocarea care necesită acest lucru, protejați cheile de criptare și măsurați impactul asupra transferului și procesorului înainte de a cripta fișierele existente.
Conectează căutarea de fișiere Nextcloud la Elasticsearch, indexează conținutul documentelor și alege o configurație care se potrivește nevoilor serverului și securității tale.
Configurați Nextcloud pentru a elimina fișierele șterse după o perioadă de retenție definită, pentru a programa în mod fiabil joburile în fundal și pentru a evita comenzile care golesc coșul de gunoi al fiecărui utilizator.
Rulați repararea OCC din Nextcloud în siguranță, previzualizați modificările bazei de date și verificați de ce avertismentul ar putea persista.
Permiteți încărcări mai mari în browserul Nextcloud prin alinierea setărilor PHP, Nginx sau Apache, stocarea temporară și timeout - și verificați ce limită blochează fișierul.
Setați limita de memorie PHP utilizată efectiv de Nextcloud, reporniți serviciul corect și confirmați setarea de 512 MB în Prezentare generală a administratorului.
Montați un bucket de stocare a obiectelor compatibil în Nextcloud folosind backend-ul său S3, cu endpoint-ul, acreditările, domeniul de acces și pașii de verificare corecți.


