Rulează automat Nextcloud Cron cu un temporizator Systemd
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Pentru a goli automat fișierele șterse din Nextcloud, setați o vârstă maximă de păstrare și asigurați-vă că joburile de fundal Nextcloud rulează conform unui program. De exemplu, setați trashbin_retention_obligationsă auto, 30ștergeți automat elementele din coșul de gunoi mai vechi de 30 de zile, apoi rulați cronul de sistem recomandat de Nextcloud la fiecare cinci minute. autoPolitica implicită nu promite ștergerea chiar în ziua 30.
Ștergerea automată este permanentă. Alegeți o perioadă de păstrare care să le ofere utilizatorilor timp să își corecteze greșelile și păstrați copii de rezervă pentru tot ceea ce trebuie să rămână recuperabil după ce părăsește coșul de gunoi.
Documentația administratorului Nextcloud 35 descrie autopăstrarea elementelor șterse timp de cel puțin 30 de zile, apoi permiterea eliminării lor dacă este necesar spațiu de stocare. Dacă nu este necesar spațiu, elementele pot rămâne în stoc mai mult de 30 de zile. Acest comportament face ca coșul de gunoi să fie o zonă de recuperare, nu un cronometru strict de ștergere de 30 de zile.
| Valoarea politicii | Ce înseamnă | Folosește-l când |
|---|---|---|
auto | Păstrați obiectele cel puțin 30 de zile; scoateți-le mai târziu dacă este nevoie de spațiu. | Doriți fereastra de recuperare implicită și curățarea bazată pe spațiu. |
auto, 30 | Șterge automat elementele mai vechi de 30 de zile; elementele pot fi eliminate și mai devreme dacă este nevoie de spațiu. | Doriți o vârstă maximă de 30 de zile. |
30, 90 | Păstrați articolele timp de cel puțin 30 de zile și ștergeți-le după 90 de zile. | Doriți o fereastră de recuperare plus o limită superioară de retenție. |
disabled | Nu curățați automat coșul de gunoi. | Aveți un proces separat de păstrare a datelor și intenționați să păstrați elementele șterse. |
Reținerea nu este absolută dacă cota unui utilizator este depășită din cauza elementelor din coșul de gunoi: Nextcloud poate suprascrie politica configurată și poate curăța elementele până când cerința de cotă este îndeplinită. Verificați documentația actuală privind reținerea coșului de gunoi înainte de a aplica o politică conturilor cu restricții de cotă.
Executați occdin directorul de instalare Nextcloud și ca utilizator HTTP, astfel încât permisiunile fișierelor să rămână consecvente. Pe Debian sau Ubuntu, utilizatorul respectiv este de obicei www-data, iar calea de instalare este adesea /var/www/nextcloud. Înlocuiți utilizatorul și calea reale pe alte sisteme sau în containere.
cd /var/www/nextcloud
sudo -E -u www-data php occ config:system:set trashbin_retention_obligation --value='auto, 30'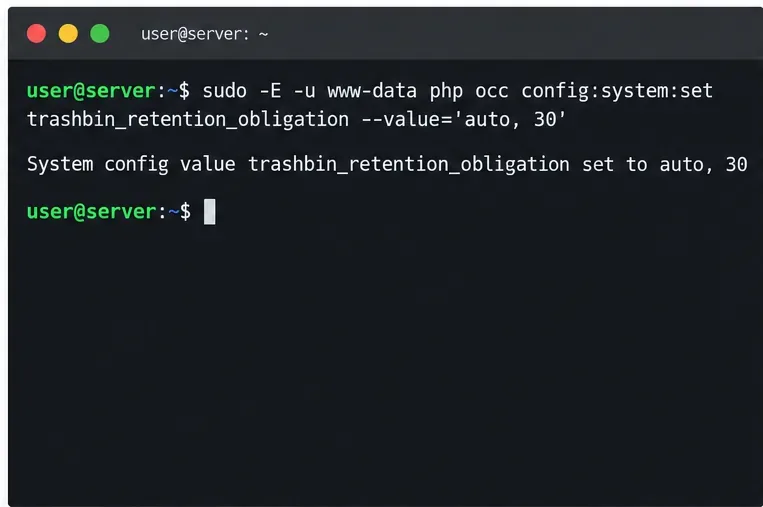
Această setare este stocată în configurația sistemului Nextcloud. Pentru a verifica valoarea activă, executați:
sudo -E -u www-data php occ config:system:get trashbin_retention_obligationRezultatul ar trebui să afișeze auto, 30. Dacă preferați o altă politică, utilizați tabelul de mai sus și introduceți valoarea acesteia. Opțiunea 30, 90își propune să păstreze elementele timp de cel puțin 30 de zile și să le elimine după 90 de zile; impunerea cotei poate totuși impune o curățare mai devreme.
Nextcloud rulează expirarea coșului de gunoi ca o sarcină în fundal. Manualul administratorului precizează că jobul în fundal al coșului de gunoi rulează la fiecare 30 de minute, dar depinde în continuare de invocarea funcționalității de execuție a joburilor în fundal a instalației. Nextcloud recomandă cron-ul sistemului de operare pentru sarcinile obișnuite; modul său AJAX implicit este mai puțin fiabil, deoarece joburile rulează doar atunci când utilizatorii vizitează site-ul.
Setați Nextcloud în modul cron:
sudo -E -u www-data php occ background:cron
Apoi editați crontab-ul utilizatorului serverului web. Pe o gazdă Debian sau Ubuntu tipică:
sudo crontab -u www-data -eAdăugați această linie, modificând executabilul PHP sau calea Nextcloud dacă instalarea dvs. folosește locații diferite:
*/5 * * * * php -f /var/www/nextcloud/cron.php
Această programare declanșează executantul de fundal Nextcloud la fiecare cinci minute; joburile individuale își păstrează propriile programări. Pentru o implementare de containere, utilizați serviciul cron documentat sau lucrătorul programat pentru acea implementare și rulați cron.phpca utilizator web Nextcloud. Nu adăugați un al doilea job orbește dacă imaginea sau platforma dvs. îl rulează deja.
Mai întâi verificați atât politica, cât și jobul planificat. Verificați politica cu occ config:system:get trashbin_retention_obligation, apoi listați jobul planificat:
sudo crontab -u www-data -l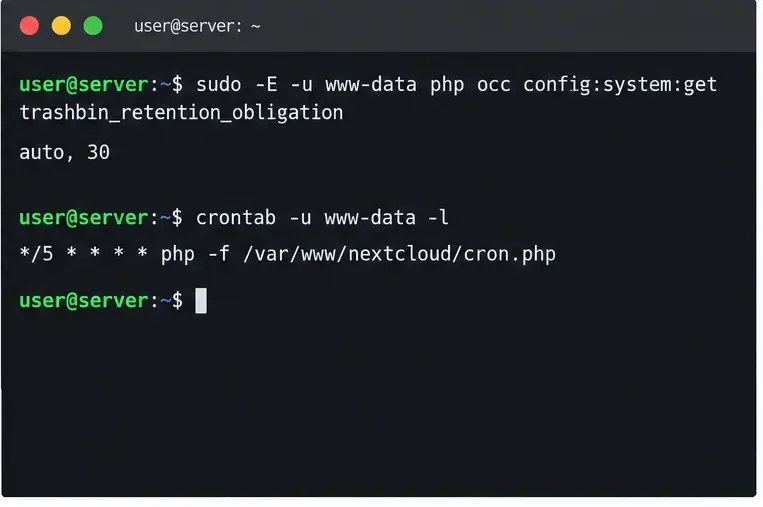
În setările de administrare ale Nextcloud, confirmați că joburile de fundal sunt setate la Cron și că ultima oră de execuție a jobului avansează. După ce trece vârsta maximă configurată, bifați Fișiere șterse pentru un element de test vechi care poate fi pierdut în siguranță. Jobul de expirare rulează conform programului său, deci curățarea nu este neapărat imediată la limita exactă de retenție.
Pentru un test unic cu o politică de retenție personalizată, executați comanda retention-aware:
sudo -E -u www-data php occ trashbin:expire --quietPe Nextcloud-ul curent, trashbin:expirese aplică perioada de retenție configurată. Cu autopolitica implicită, comanda se încheie fără a expira elementele; expirarea automată implicită este gestionată de jobul de fundal. Nu înlocuiți trashbin:cleanup --all-users: acea comandă elimină definitiv tot coșul de gunoi pentru fiecare utilizator, indiferent de vârstă, și nu este o setare de retenție de rutină.
occ config:system:get trashbin_retention_obligationcorespunde ferestrei de retenție dorite.cron.phpcalea corectă.Dacă ultima oră de execuție nu avansează, depanați cronul sistemului, calea CLI PHP, utilizatorul serverului web și calea Nextcloud înainte de a modifica valoarea de retenție. O politică corectă nu poate curăța nimic dacă rulatorul de fundal nu se execută niciodată.
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Activează blocarea fiabilă a fișierelor Nextcloud, alege backend-ul Redis sau Valkey potrivit și verifică dacă avertismentul dispare fără a risca modificări simultane ale fișierelor.
Corectează rezultatele comune ale scanărilor Nextcloud cu actualizări actuale, HTTPS și HSTS, încredere precisă în reverse-proxy și verificări pe serverul public.
Configurați Nextcloud SSE pentru stocarea care necesită acest lucru, protejați cheile de criptare și măsurați impactul asupra transferului și procesorului înainte de a cripta fișierele existente.
Conectează căutarea de fișiere Nextcloud la Elasticsearch, indexează conținutul documentelor și alege o configurație care se potrivește nevoilor serverului și securității tale.
Configurați Nextcloud pentru a elimina fișierele șterse după o perioadă de retenție definită, pentru a programa în mod fiabil joburile în fundal și pentru a evita comenzile care golesc coșul de gunoi al fiecărui utilizator.
Rulați repararea OCC din Nextcloud în siguranță, previzualizați modificările bazei de date și verificați de ce avertismentul ar putea persista.
Permiteți încărcări mai mari în browserul Nextcloud prin alinierea setărilor PHP, Nginx sau Apache, stocarea temporară și timeout - și verificați ce limită blochează fișierul.
Setați limita de memorie PHP utilizată efectiv de Nextcloud, reporniți serviciul corect și confirmați setarea de 512 MB în Prezentare generală a administratorului.
Montați un bucket de stocare a obiectelor compatibil în Nextcloud folosind backend-ul său S3, cu endpoint-ul, acreditările, domeniul de acces și pașii de verificare corecți.


