Acasă
» Cum să
»
Dezactivarea utilizatorilor inactivi din matrice fără a șterge istoricul camerei
Dezactivarea utilizatorilor inactivi din matrice fără a șterge istoricul camerei
Pentru a elimina un cont Matrix local inactiv din serviciu, utilizați endpoint-ul Synapse POST /_synapse/admin/v1/deactivate/<user_id>după ce ați examinat contul și dispozitivele sale. Synapse apelează la această dezactivare: revocă acreditările și elimină utilizatorul din săli, dar nu șterge definitiv înregistrarea contului sau mesajele utilizatorului. Documentația actuală Synapse v1.157 distinge, de asemenea, dezactivarea de erasesemnalizatorul opțional, care are efecte mai restrânse decât se așteaptă mulți administratori. Documentația API-ului Synapse User Admin . Acești pași respectă referința API Synapse v1.157, verificată la 10 octombrie 2026; confirmați comportamentul în raport cu documentația pentru versiunea implementată.
„Ștergerea” înseamnă ștergerea definitivă a contului?
Nu. Operațiunea acceptată de API-ul de administrare este dezactivarea. Aceasta elimină token-urile de acces active, dispozitivele și cheile de criptare end-to-end, dispozitivele pusher, hash-ul parolei, ID-urile terților și apartenența la camerele utilizatorului. Invitațiile în așteptare sunt respinse, iar datele contului sunt eliminate. Aceasta este o modificare consecventă chiar și atunci când valoarea eraseeste falsă.
Setarea "erase": trueelimină în plus numele afișat al utilizatorului, adresa URL a avatarului și câmpurile de profil personalizat și marchează contul ca șters. Nu șterge mesajele trimise sau primite, fișierele media încărcate, mapările ID-ului SSO sau orice altă înregistrare care poate conține date personale. Membrii existenți ai camerei pot vedea în continuare mesajele utilizatorului; documentația precizează că aceste mesaje sunt ascunse persoanelor care se alătură camerei ulterior. Nu tratați această semnalizare API ca un flux de lucru complet de ștergere legală. Urmați procesul de păstrare și confidențialitate al organizației dvs. înainte de a o utiliza. Examinați efectele exacte ale dezactivării și ștergerii .
Dacă aveți nevoie de o restricție reversibilă în timp ce un cont este investigat, luați în considerare endpoint-ul de suspendare al Synapse. Suspendarea blochează acțiuni precum trimiterea de mesaje, alăturarea la camere și trimiterea de invitații, păstrând în același timp o cale pentru reactivarea suspendării contului. Dezactivarea este mai potrivită pentru un cont care a respectat politica dvs. de dezactivare sau inactivitate.
Cum poți confirma că un cont este într-adevăr inactiv?
Nu există un prag universal de inactivitate. Setați unul din politica organizației dvs., apoi verificați activitatea reală a dispozitivului, în loc să tratați o dată veche de înregistrare ca dovadă. Un cont inactiv poate aparține unui serviciu, unui client rar utilizat sau unei persoane aflate în concediu. Excludeți identitățile serviciilor și administratorii serverului de acasă de la curățare, cu excepția cazului în care un proprietar a aprobat eliminarea lor.
Folosește un token de administrator de server de la o gazdă de încredere. Un administrator de cameră nu este suficient. Synapse recomandă evitarea /_synapse/admin/accesului public prin proxy invers și trimiterea de solicitări Admin API de la gazda Synapse atunci când este posibil. Trimite token-ul într-un antet de autorizare; nu-l lipi într-un script partajat și nu-l publica în jurnale. Îndrumări pentru autentificarea și accesul la API-ul de administrare Synapse .
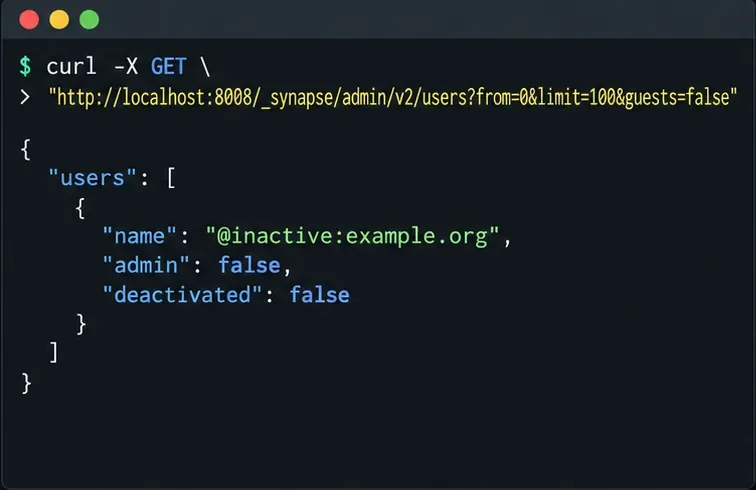
Enumerați conturile locale și examinați candidatul. Punctul final al listei v2 paginați rezultatele cu ; utilizați valoarea returnată ca valoare next_tokena următoarei solicitări . Filtrul opțional exclude oaspeții, dar Synapse documentează că acest parametru nu este acceptat atunci când este activată integrarea Matrix Authentication Service. Eliminați-l din configurația respectivă.fromguests=false
Verificați câmpurile returnate name, admin, user_type, și deactivated. Lista exclude conturile dezactivate în mod implicit. Exemplul de mai jos prezintă un singur candidat; un server real poate returna mai multe pagini.
Exemplu de ieșire pentru lista de utilizatori: verificați ID-ul exact al matricei, starea de administrator și starea curentă de dezactivare înainte de a continua.
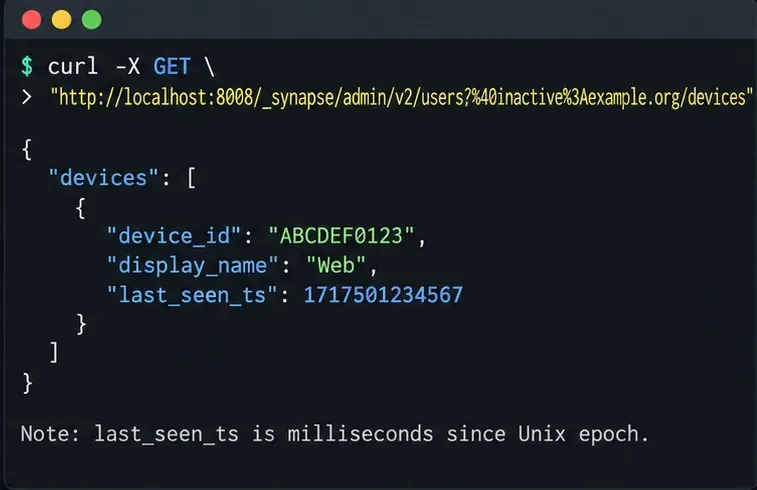
Verificați dispozitivele candidatului. Solicitați GET /_synapse/admin/v2/users/<user_id>/devices. Comparați fiecare dispozitiv last_seen_tscu limita de timp a politicii dvs.; este un marcaj temporal din epoca Unix în milisecunde și poate fi învechit cu câteva minute. Tratați-l ca o dovadă de revizuit, nu ca o decizie automată de ștergere.
Înlocuiți ID-ul Matricei eșantion cu utilizatorul local pe care l-ați analizat. Dacă un dispozitiv a fost utilizat recent, opriți procesul și confirmați cu proprietarul acestuia. Dacă marcajele temporale sunt vechi, dar contul este de administrator, bot, identitate de asistență sau utilizator conectat prin SSO, verificați proprietatea și dependențele înainte de a continua. API-ul dispozitivului documentează last_seen_tsși unitățile sale .
Exemplu de ieșire pentru dispozitiv: verificați cele mai recente last_seen_ts de pe dispozitivele contului în raport cu perioada de inactivitate aprobată.
Cum dezactivezi un cont aprobat?
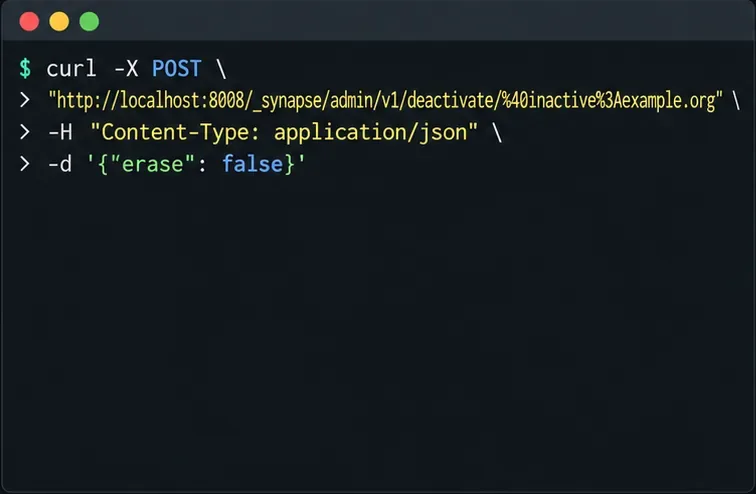
Folosește ID-ul matricei locale complet calificat, nu un nume afișat. Punctul final de dezactivare acceptă un obiect JSON opțional cu erase; implicit, valoarea sa este fals. Dacă se lasă valoarea implicită, câmpurile profilului se păstrează, dar se elimină sesiunile, dispozitivele, apartenența la camere și alte date de dezactivare descrise mai sus.
Executați acest proces pentru câte un utilizator evaluat odată. Un răspuns pozitiv nu înlocuiește verificarea faptului că ați vizat contul dorit. Nu transformați o listă de timestamp-uri vechi într-o buclă POST în bloc până când fiecare cont nu a trecut verificările de revizuire și păstrare.
Corpul cererii exemplu folosește erase=false, evitând acțiunile suplimentare de eliminare a profilului și de șters marcajul.
Cum verifici rezultatul și alegi ștergerea?
Interogați din nou contul cu GET /_synapse/admin/v2/users/<user_id>. Confirmați că răspunsul identifică ID-ul Matricei așteptat și raportează "deactivated": true. Contul nu ar trebui să mai aibă token-uri de acces, dispozitive sau abonamente la camere active. Păstrați ora solicitării și ID-ul contului în înregistrarea administrativă, dar nu stocați niciodată token-ul purtător în acea înregistrare.
Setează doar "erase": trueatunci când decizia ta privind păstrarea sau confidențialitatea solicită în mod specific eliminarea markerului șters și a câmpului de profil din Synapse. Această setare tot nu elimină istoricul mesajelor sau fișierele media încărcate. Dacă trebuie să gestionezi aceste aspecte, folosește procedurile separate documentate de redactare a evenimentelor și de gestionare a fișierelor media și verifică independent efectele acestora. De asemenea, planifică cu atenție înainte de dezactivare: reactivarea poate necesita setarea unei noi parole pentru conturile cu parolă locală, iar cheile de criptare șterse ale dispozitivului nu pot fi restaurate prin simpla reactivare a contului.
Exemplu de răspuns de verificare: confirmați că „deactivated” este adevărat pentru ID-ul exact de utilizator după solicitarea POST.
Pentru contul exact pe care l-ați vizat, confirmați că interogarea ulterioară returnează rezultatele "deactivated": true. Dacă rezultatul este diferit sau dacă solicitarea prezintă erori, opriți-vă și investigați răspunsul înainte de a repeta comanda POST.