Montați o partajare SMB/CIFS în ownCloud fără o montare Linux
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Pentru a monta automat un director SSHFS la distanță în Debian, configurați autentificarea SSH neinteractivă și adăugați o intrare SSHFS la /etc/fstab. Cu systemd, vă puteți conecta fie în timpul pornirii, fie puteți activa o montare automată la pornire și vă puteți conecta la prima accesare a directorului. A doua abordare este utilă atunci când serverul sau rețeaua la distanță pot fi indisponibile în timpul pornirii.
Această referință folosește documentația Debian 13 „trixie” revizuită pe 9 octombrie 2026, inclusiv documentația SSHFS 3.7.3 și systemd 257. Comenzile sunt exemple de configurare, nu rezultate ale unei implementări testate. Verificați manualele instalate dacă utilizați o altă versiune.
| Cerință | Opțiuni de configurare | Comportament așteptat |
|---|---|---|
| Faceți directorul disponibil la cerere după pornire | Utilizarex-systemd.automount | Prima accesare declanșează montarea de la distanță. |
| Încercați conexiunea la distanță în timpul pornirii | Omitex-systemd.automount | systemd pornește montarea ca parte a pornirii. |
| Permiteți continuarea pornirii dacă spațiul de stocare nu este disponibil | Utilizarenofail | Mount-ul nu este o dependență de boot obligatorie. |
| O aplicație trebuie să aștepte acest spațiu de stocare | Adăugați o dependență la serviciul acelei aplicații | Aplicația pornește numai după ce montarea are succes. |
Exemplul principal folosește o montare la cerere. Distincția contează: o montare automată activă nu înseamnă că există deja o conexiune SSHFS. Consultați manualul de montare automată systemd al Debian pentru relația dintre montarea automată și unitatea de montare corespunzătoare.
Înlocuiți files@storage.example.net:/srv/datacu numele de utilizator la distanță, numele de gazdă și directorul. Numele de gazdă este un substituent. Punctul de montare local este /mnt/remote; cheia dedicată este /root/.ssh/sshfs_boot.
Aceasta este o montare de sistem gestionată de administrator. Rulează local ca root, dar se conectează la serverul la distanță ca files, nu ca root la distanță. Documentația proiectului SSHFS recomandă, în general, rularea montărilor interactive obișnuite ca utilizator obișnuit. O montare la boot de sistem necesită o gestionare deliberată a acreditărilor și a accesului.
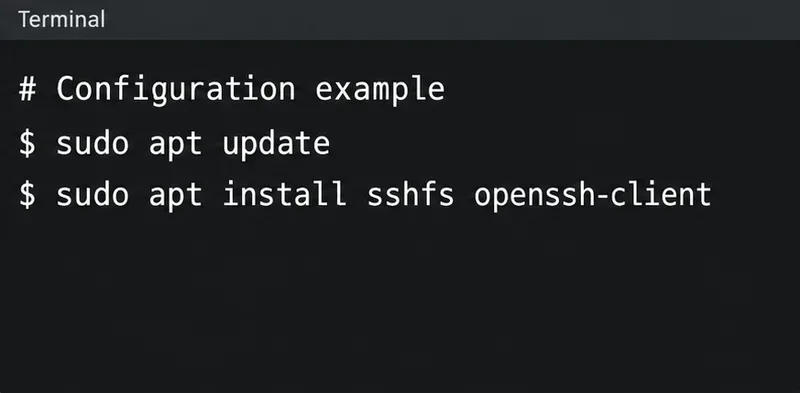
sudo apt update
sudo apt install sshfs openssh-client
sshfs --version
systemctl --version
Instalați SSHFS pe clientul Debian. Sistemul la distanță are nevoie de un serviciu SFTP funcțional; nu are nevoie de o instalare SSHFS doar pentru a servi fișiere. Dacă instalarea pachetului eșuează, rezolvați problema depozitului sau de conectivitate înainte de a edita configurația de bootare.
sudo install -d -m 0700 /root/.ssh
sudo mkdir -p /mnt/remote
sudo ssh-keygen -t ed25519 -f /root/.ssh/sshfs_boot -N ''
sudo chmod 0600 /root/.ssh/sshfs_boot
Nu suprascrieți o cheie existentă la acea cale. Alegeți un alt nume, dacă este necesar, și folosiți-l în mod consecvent mai jos. Parola goală este intenționată pentru acest exemplu nesupravegheat: nu există nicio persoană disponibilă pentru a debloca cheia în timpul pornirii. Protejați clientul și acordați contului la distanță doar permisiunile de director de care are nevoie. Dacă politica dvs. necesită chei criptate, aranjați în schimb un mecanism de deblocare nesupravegheată gestionată.
Opțiunile de generare a cheilor sunt documentate în manualul ssh-keygen al Debian . O cheie deblocată în agentul SSH de pe desktop nu este disponibilă automat pentru montarea sistemului.
sudo ssh-copy-id -i /root/.ssh/sshfs_boot.pub files@storage.example.netÎn timpul acestei conexiuni de configurare, comparați amprenta cheii gazdă afișată cu o valoare obținută de la administratorul serverului printr-un canal de încredere înainte de a o accepta. Comanda se execută ca utilizator root local, deci înregistrarea obișnuită a cheii gazdă este stocată în fișierele SSH ale utilizatorului root. Dacă configurarea bazată pe parolă este dezactivată pe server, solicitați administratorului să instaleze cheia publică.
Apoi, testați SFTP cu aceeași identitate și fișier cu cheie gazdă pe care le va folosi și montarea la boot:
sudo sftp -i /root/.ssh/sshfs_boot \
  -o IdentitiesOnly=yes -o BatchMode=yes \
  -o StrictHostKeyChecking=yes \
  -o UserKnownHostsFile=/root/.ssh/known_hosts \
  files@storage.example.net
La promptul SFTP, utilizați ls /srv/data, apoi bye. Aceasta trebuie să funcționeze fără parolă sau prompt de confirmare. BatchMode=yesprevine autentificarea interactivă; setarea explicită a cheii gazdă păstrează verificarea. Aceste opțiuni sunt definite în manualul de configurare a clientului OpenSSH .
Pentru un port diferit de cel implicit, utilizați -p 2222cu ssh-copy-id, -P 2222cu sftp și port=2222în opțiunile SSHFS. Dacă este necesar un jump host, configurați și testați și ruta respectivă în contextul SSH al utilizatorului root.
sudo sshfs files@storage.example.net:/srv/data /mnt/remote \
  -o IdentityFile=/root/.ssh/sshfs_boot,IdentitiesOnly=yes,BatchMode=yes \
  -o StrictHostKeyChecking=yes,UserKnownHostsFile=/root/.ssh/known_hosts
sudo ls /mnt/remote
sudo umount /mnt/remote
Verificați dacă listarea aparține directorului la distanță dorit. Acest exemplu permite inițial accesul doar proprietarului local de montare, root, așadar folosiți sudo pentru verificare. Finalizați prin demontare înainte de a începe configurația gestionată de systemd. Închideți shell-urile și aplicațiile folosind directorul dacă acesta este ocupat.
SSHFS folosește permisiunile contului la distanță. Dacă ești root pe client, nu acordă permisiuni suplimentare pe server. Corectează aici erorile de autentificare, SFTP sau cale la distanță înainte de a face configurația persistentă.
sudo cp -a /etc/fstab /etc/fstab.sshfs-backup
sudoedit /etc/fstab
Alegeți un nume diferit pentru fișierul de rezervă dacă există deja o copie de rezervă. Adăugați următoarele pe o singură linie fizică , înlocuind exemplul de server și cale:
files@storage.example.net:/srv/data /mnt/remote sshfs _netdev,nofail,x-systemd.automount,x-systemd.mount-timeout=30s,IdentityFile=/root/.ssh/sshfs_boot,IdentitiesOnly=yes,BatchMode=yes,StrictHostKeyChecking=yes,UserKnownHostsFile=/root/.ssh/known_hosts,ConnectTimeout=10,reconnect,ServerAliveInterval=15,ServerAliveCountMax=3 0 0Manualul SSHFS al Debian specifică sshfstipul de sistem de fișiere fstab și îl acceptă fuse.sshfspentru compatibilitate. Câmpurile finale dezactivează dump-ul și programarea filesystem-check pentru această intrare. Consultați referința formatului fstab dacă căile conțin spații albe.
| Opțiune | Scop |
|---|---|
_netdev | Clasifică montarea ca dependentă de rețea. |
nofail | Permite bootarea să continue fără a fi necesară această montare. |
x-systemd.automount | Creează o montare automată declanșată de acces. |
x-systemd.mount-timeout=30s | Limitează timpul de așteptare al comenzii inițiale de montare. |
ConnectTimeout=10 | Stabilirea conexiunii SSH de către Bounds. |
reconnectși setări server activ | Ajută la detectarea unei conexiuni întrerupte și la reconectare. |
Opțiunile specifice systemd sunt documentate în manualul de montare Debian systemd . Timeout-ul de montare nu impune un termen limită pentru fiecare operațiune ulterioară asupra fișierelor.
sudo findmnt --verify --verbose
sudo systemctl daemon-reload
sudo systemctl start mnt-remote.automount
systemctl status mnt-remote.automount
sudo ls /mnt/remote
findmnt -t fuse.sshfs
Verificați mesajele de verificare înainte de a continua. Manualul findmnt descrie verificarea fstab; aceasta verifică configurația, nu dacă datele de autentificare la distanță funcționează. Accesarea directorului efectuează testul separat de conexiune.
Numele unităților de mai sus corespund cu /mnt/remote. Pentru o altă cale, derivați numele de montare cu systemd-escape --path --suffix=mount /your/path. Unitățile generate din fstab nu necesită o systemctl enablecomandă separată.
Dacă doriți o încercare de conectare în timpul pornirii, eliminați x-systemd.automountdin intrare. După eliberarea utilizatorilor din director, opriți unitățile de automount și mount, reîncărcați systemd și porniți unitatea de mount corespunzătoare. Păstrați nofaildacă stocarea ar trebui să rămână opțională.
Reporniți la un moment potrivit pentru mentenanță. Cu configurația la cerere, verificați mai întâi montarea automată, apoi accesați directorul:
systemctl status mnt-remote.automount
sudo ls /mnt/remote
systemctl status mnt-remote.mount
findmnt -t fuse.sshfs
Semnele așteptate sunt o montare automată activă după pornire și o montare SSHFS reală după accesare. O autofsintrare în sine nu dovedește că fișierele la distanță sunt conectate. Verificați un fișier sau un director la distanță cunoscut, nu doar că există folderul punctului de montare local.
Dacă o aplicație trebuie să aibă acest spațiu de stocare înainte de a porni, adăugați un drop-in la serviciul său care să conțină:
[Unit]
RequiresMountsFor=/mnt/remote
Această dependență, documentată în systemd.unit , extrage și comandă montările necesare. Reîncărcați systemd și testați separat pornirea acelei aplicații. Aplicația are nevoie și de permisiuni de acces local corespunzătoare.
sudo journalctl -b -u mnt-remote.mount
sudo journalctl -b -u mnt-remote.automount| Simptom | Verifică în continuare |
|---|---|
| Autentificarea cu cheie publică eșuează | Repetați testul SFTP în contextul rădăcină; verificați cheia selectată și autorizarea la distanță. |
| Verificarea cheii gazdă eșuează | Verificați amprenta serverului și intrarea known_hosts a utilizatorului root. Investigați o cheie modificată înainte de a o actualiza. |
| Rezolvarea numelui sau conexiunea eșuează | Verificați DNS, rutare, acces la port, pornire VPN și disponibilitatea jump-host. |
| sudo poate citi fișiere, dar un utilizator local nu poate | Examinați politica de acces FUSE și maparea proprietății. |
| Montarea este ocupată | Închide procesele al căror director de lucru sau fișiere deschise se află sub punctul de montare. |
network-online.targeteste un punct de sincronizare la pornire, nu o garanție că un anumit server sau VPN este accesibil. Explicația systemd network-online descrie această limitare.
Pentru accesul intenționat de către un utilizator local, luați în considerare adăugarea allow_other,default_permissions,uid=1000,gid=1000, înlocuind ID-urile locale reale. Aceasta expune accesul dincolo de proprietarul montării, în timp ce verificările permisiunilor kernelului se aplică în continuare. Opțiunile UID/GID modifică proprietatea prezentată, nu proprietatea pe partea de server. Montările root nu necesită fișier user_allow_otherîn fuse.conf; această politică permite montărilor non-root să solicite acces mai larg. Consultați manualul de permisiuni FUSE . Testați din nou ca utilizator intenționat al aplicației după modificarea acestor opțiuni.
După remedierea problemei de bază, ștergeți o stare de montare eșuată și încercați din nou accesul:
sudo systemctl reset-failed mnt-remote.mount
sudo ls /mnt/remote
Reconectarea nu este o recuperare transparentă pentru fiecare aplicație: fișierele deschise anterior pot eșua și este posibil să fie nevoie de redeschidere. Scrierile întrerupte pot pierde date. Alegeți un alt design de stocare dacă volumul de lucru necesită garanții mai puternice de eșec.
Pentru a dezactiva configurația, opriți aplicațiile care utilizează directorul, opriți mnt-remote.automountși mnt-remote.mount, eliminați doar această intrare din fstab și executați sudo systemctl daemon-reload. Păstrați celelalte intrări fstab. Eliminarea configurației de montare nu șterge fișierele la distanță și nu revocă cheia autorizată la distanță.
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Eliminați fiecare versiune de fișier ownCloud Server Classic stocată pentru un cont sau pentru toți utilizatorii și faceți diferența între o eliminare completă și o expirare bazată pe retenție.
Urmăriți un refuz al conexiunii mobile ownCloud verificând adresa URL a serverului, rețeaua telefonică, endpoint-ul HTTPS și jurnalele serverului în ordinea corectă.
Înlocuiți rularea joburilor la cerere cu un cronometru systemd care rulează comanda occ system:cron acceptată de ownCloud la fiecare 15 minute.
Urmăriți cererea WebDAV prin Apache, Nginx sau un proxy invers, apoi confirmați că sincronizarea ownCloud funcționează cu un test PROPFIND autentificat.
Remediați avertismentul privind lipsa adresei de ieșire din Nextcloud prin setarea adresei URL canonice și verificarea DNS, HTTPS și a rutării reverse-proxy de pe server.
Configurați APCu și Redis printr-un socket Unix local pentru cache-ul Nextcloud și blocarea fișierelor, cu pași pentru versiunile actuale și mai vechi de Nextcloud.
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Activează blocarea fiabilă a fișierelor Nextcloud, alege backend-ul Redis sau Valkey potrivit și verifică dacă avertismentul dispare fără a risca modificări simultane ale fișierelor.
Corectează rezultatele comune ale scanărilor Nextcloud cu actualizări actuale, HTTPS și HSTS, încredere precisă în reverse-proxy și verificări pe serverul public.