Acasă
» Cum să
»
Remediați erorile de certificat de sincronizare ownCloud la sursa TLS
Remediați erorile de certificat de sincronizare ownCloud la sursa TLS
Remediați o eroare de certificat de sincronizare ownCloud Desktop corectând certificatul TLS prezentat de server sau instalând CA-ul privat de încredere care l-a emis. Mai întâi confirmați că certificatul este valid pentru numele exact de gazdă al serverului și include lanțul său intermediar; nu dezactivați verificările certificatelor și nu treceți peste un avertisment inexplicabil.
Verificați versiunea clientului înainte de a modifica orice. Începând cu octombrie 2026, notele de lansare ale ownCloud listează aplicația desktop 7.1.0 și 6.0.3: seria 7.x acceptă doar Infinite Scale, în timp ce ownCloud Server Classic 10 sau 11 necesită seria 6.x. Aceleași note explică, de asemenea, faptul că un portal captiv poate declanșa o nepotrivire de certificat și poate întrerupe sincronizarea. Consultați notele de lansare ale aplicației desktop ownCloud .
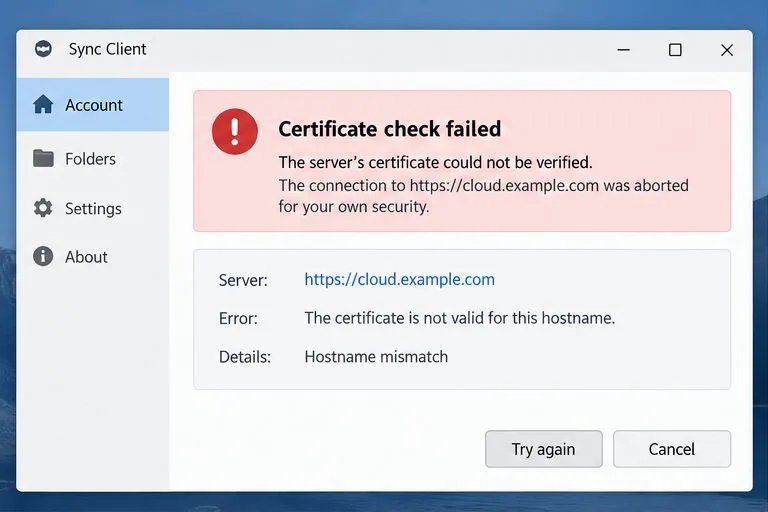
Contul de sincronizare similar cu ownCloud raportează o eroare de verificare a certificatului pentru cloud.example.com. Folosește adresa exactă a serverului afișată la verificarea certificatului.
1. Verificați adresa URL și identificați eroarea certificatului
Comparați adresa URL a serverului afișată în aplicația desktop ownCloud cu adresa funcțională în browserul dvs. Folosiți același nume de gazdă și aceeași cale. Un browser poate uneori recupera automat un certificat intermediar lipsă, în timp ce un client desktop nu poate.
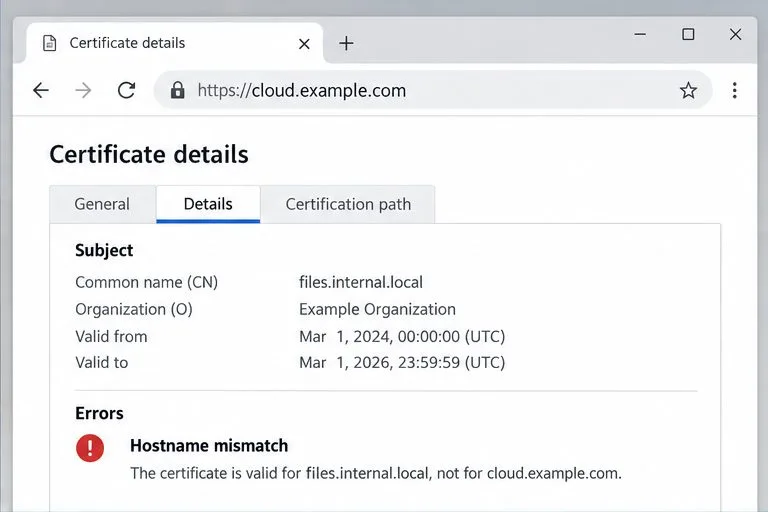
Verificați detaliile certificatului și confirmați că Numele alternativ al subiectului (SAN) - numele de gazdă pe care le acoperă - include numele de gazdă introdus. Un certificat pentru files.internal.localnu acoperă cloud.example.comdoar pentru că ambele nume ajung la același server. Verificați datele de valabilitate și emitentul și verificați ceasul computerului; o dată locală greșită poate face ca un certificat valid să pară expirat sau încă nevalid.
Dacă browserul raportează și o eroare sau dacă mai multe dispozitive se defectează, reparația probabilă se face la nivelul serverului sau al proxy-ului invers. Dacă se defectează doar un computer, verificați depozitul de încredere, ceasul, proxy-ul și versiunea clientului. Ghidul de depanare a aplicației desktop ownCloud recomandă confirmarea accesului browserului și verificarea adresei URL a serverului sau a proxy-ului atunci când clienții desktop nu se pot conecta.
Certificatul identifică files.internal.local, dar serverul solicitat este cloud.example.com. Această nepotrivire de nume de gazdă necesită un certificat de server corectat.
2. Reparați certificatul și lanțul serverului
Solicitați administratorului serverului să instaleze un certificat al cărui SAN include numele public de gazdă introdus de utilizatori, ale cărui date sunt actuale și a cărui cheie privată corespunde cu certificatul. Un certificat poate cripta o conexiune și totuși să eșueze verificarea identității atunci când numele său de gazdă este greșit sau emitentul său nu poate fi verificat.
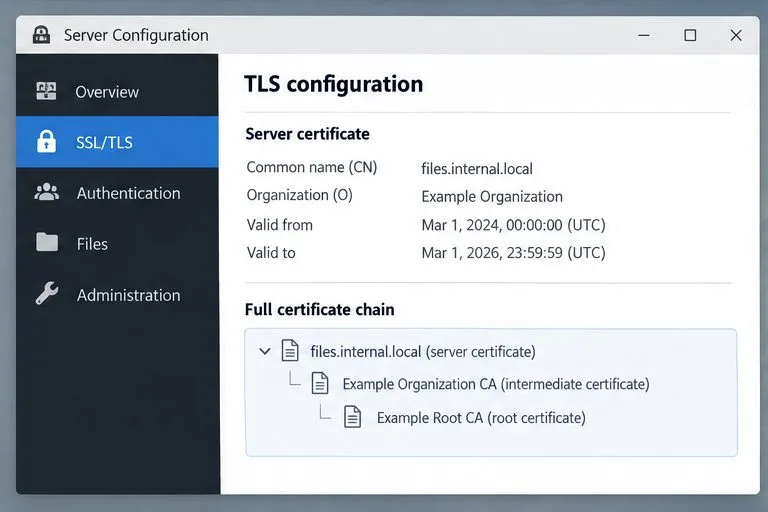
Punctul final HTTPS trebuie să prezinte certificatul serverului și certificatele CA intermediare necesare în ordine. În mod normal, nu ar trebui să trimită certificatul CA rădăcină; clienții trebuie să aibă deja încredere în acel rădăcină. Verificați proxy-ul invers sau echilibratorul de încărcare care termină HTTPS, nu doar gazda ownCloud. Proxy-ul poate servi în continuare un lanț vechi sau incomplet după actualizarea fișierelor backend.
Pentru o diagnosticare rapidă de pe o mașină cu OpenSSL, executați această comandă după înlocuirea numelui de gazdă exemplu:
-servernametrimite numele de gazdă pentru Indicarea numelui serverului atunci când un server găzduiește mai multe site-uri TLS. Examinați lanțul și rezultatul verificării: o eroare a emitentului sugerează o intermediară lipsă sau o CA neîncrezătoare; o eroare de nume de gazdă sau de dată necesită corectarea certificatului sau a adresei URL. Aceasta verifică doar punctul final atins de pe acea mașină și cale de rețea. Consultați referința OpenSSLs_client .
O vizualizare a configurației TLS afișează certificatul serverului și lanțul său de certificate intermediare și rădăcină. Serverul web ar trebui să trimită certificatele intermediare necesare.
3. Acordați încredere unei autorități de certificare private doar atunci când este de așteptat
Dacă organizația dumneavoastră utilizează o autoritate de certificare (CA) privată, obțineți certificatul său rădăcină printr-un canal autentificat și verificați amprenta sa cu administratorul. Instalați certificatul CA respectiv — nu cheia privată a serverului — în depozitul de încredere al sistemului de operare, apoi reporniți clientul ownCloud. Pe Debian sau Ubuntu, un administrator poate plasa un certificat CA codificat PEM care se termină în .crtunder /usr/local/share/ca-certificates/și poate executa sudo update-ca-certificates. Alte platforme utilizează instrumente diferite de stocare a încrederii.
Comportamentul TLS poate varia în funcție de versiunea clientului și de platformă. Qt documentează că configurația sa TLS implicită utilizează lista CA a sistemului, dar nu fiecare pachet este neapărat configurat identic. Dacă adăugarea CA-ului nu ajută, rugați administratorul să verifice pachetul clientului și jurnalele; nu importați niciodată un certificat dintr-un avertisment de browser neverificat. Consultați documentația de configurare a certificatului CA a Qt . Întrebările frecvente despre serverul ownCloud privind certificatele SSL autosemnate îi îndrumă pe administratori către îndrumările sale de securitate; nu recomandă slăbirea verificării normale a clientului.
Un certificat de server autosemnat nu este același lucru cu un certificat emis de o autoritate de certificare privată de încredere. Dacă se utilizează o autoritate de certificare privată, distribuiți și acordați încredere autorității de certificare rădăcină printr-un canal controlat, apoi serviți un certificat de server care corespunde numelui de gazdă și este semnat de acea autoritate de certificare. Evitați să acceptați o solicitare de modificare a certificatului ca soluție de rutină: aceasta poate instrui utilizatorii să aprobe un impostor în timpul unui atac man-in-the-middle.
4. Excludeți un portal captiv sau un proxy de interceptare
Dacă eroarea apare doar pe rețele Wi-Fi publice, rețele hoteliere sau o rețea corporativă recent modificată, deschideți mai întâi un browser și completați pagina de conectare la rețea. Un portal captiv interceptează cererile înainte de conectare și poate prezenta un certificat care nu aparține numelui de gazdă ownCloud. Notele de lansare ale ownCloud precizează în mod explicit că sincronizarea poate fi întreruptă atunci când un portal captiv provoacă o nepotrivire de certificat și ar trebui să repornească după ce portalul este șters.
Pe un dispozitiv de lucru gestionat, un proxy de inspecție HTTPS poate înlocui certificatul serverului cu unul semnat de CA de inspecție al organizației. Întrebați departamentul IT dacă acest lucru este așteptat și dacă CA aprobat este instalat pentru clientul desktop. Nu ocoliți verificarea pentru ca sincronizarea să funcționeze; configurația proxy sau de încredere trebuie corectată de către administrator.
Verificați remedierea
Închideți și redeschideți clientul, confirmați că respectivul cont se conectează la adresa URL HTTPS exactă și așteptați ca starea sincronizării să raporteze finalizarea. Creați un mic fișier de test în folderul de sincronizare și confirmați că apare în interfața web, apoi verificați jurnalul clientului pentru orice mesaj recurent de verificare TLS. Dacă eroarea certificatului persistă, trimiteți administratorului numele exact al gazdei, versiunea clientului, sistemul de operare, ora erorii și eroarea specifică a certificatului - nu trimiteți niciodată parole sau chei private. Dacă interfața web ownCloud funcționează, dar toate aplicațiile desktop compatibile eșuează în continuare, furnizați adresa URL a serverului și rezultatul diagnosticului TLS, astfel încât administratorul să poată investiga proxy-ul sau lanțul de certificate.
Contul de sincronizare desktop este conectat, iar fișierele rapoartelor sunt actualizate după remedierea problemei certificatului.