Pentru a atribui automat o cotă de stocare în ownCloud Infinite Scale (oCIS), adăugați o role_quotasmapare la configurația serviciului proxy proxy.yaml. Mapați fiecare ID de rol oCIS la o cotă în octeți, apoi reporniți serviciul proxy. Această setare atribuie cote noilor utilizatori în funcție de rolul lor; nu este o variabilă de mediu și modificarea acesteia nu ar trebui tratată ca o actualizare a conturilor existente. Documentația actuală ownCloud 8.2 descrie această metodă bazată pe roluri în configurația serviciului proxy .
Confirmați că quotele bazate pe roluri se potrivesc configurației dvs.
Folosește această metodă atunci când utilizatorii primesc un rol oCIS la prima conectare și dorești ca noii utilizatori cu roluri diferite să înceapă cu limite de stocare personale diferite. De exemplu, un cont standard ar putea primi 10 GiB, iar un rol cu capacitate mai mare ar putea primi 50 GiB. Furnizorul tău de identitate își poate mapa revendicările la roluri oCIS sau atribuirea implicită de rol a proxy-ului poate atribui rolul userutilizatorilor care nu au deja unul.
Nu confundați cota personală de stocare a unui utilizator cu o cotă de spațiu. O cotă de spațiu stabilește capacitatea pentru un spațiu, în timp ce OCIS_SPACES_MAX_QUOTAstabilește maximul global permis pentru spații. ownCloud documentează că această capacitate a spațiului este independentă de cota de stocare și că un spațiu poate avea o cotă mai mare decât capacitatea de stocare subiacentă. Pentru detalii, consultați documentația oficială privind cota pentru spații și referința de configurare Storage-Users .
Înainte de editare, identificați ID-urile de rol utilizate de propria instanță și decideți limita pentru fiecare. Numele de roluri, cum ar fi userși , guestsunt utile pentru atribuirea de roluri, dar harta de cote așteaptă ID-uri de rol. Nu există un ID universal de copiat din acest exemplu. Verificați, de asemenea, dacă utilizatorii primesc deja roluri prin OIDC sau printr-un flux de lucru de furnizare; regulile de cotă sunt utile numai atunci când utilizatorului i se atribuie un rol corespunzător.
1. Găsiți și creați o copie de rezervă a configurației proxy
Localizați directorul de configurare utilizat de implementare și faceți o copie de rezervă a directorului existent proxy.yaml. Într-o instalare bazată pe pachete, acesta se poate afla sub /etc/ocis; implementările de containere pot monta un director diferit. Utilizați calea montată în containerul proxy sau specificată de configurația implementării, în loc să presupuneți că fiecare instalare utilizează aceeași locație.

Păstrați celelalte setări ale fișierului existent. Dacă acesta conține deja role_quotas: {}, înlocuiți acea mapare goală. Nu adăugați o a doua role_quotascheie de nivel superior: cheile YAML duplicate pot fi analizate inconsistent. Dacă fișierul nu conține cheia, adăugați-o la nivelul superior, aliniată cu alte setări Proxy de nivel superior.
2. Adăugați valori de cotă în octeți
Proxy-ul așteaptă valori întregi ale cotei în octeți. Pentru acest exemplu, 10 GiB sunt egali cu 10.737.418.240 octeți, iar 50 GiB sunt egali cu 53.687.091.200 octeți. Numerele 1001de 1002mai jos sunt doar exemple de ID-uri de rol; înlocuiți-le cu ID-uri din propria instalare oCIS.
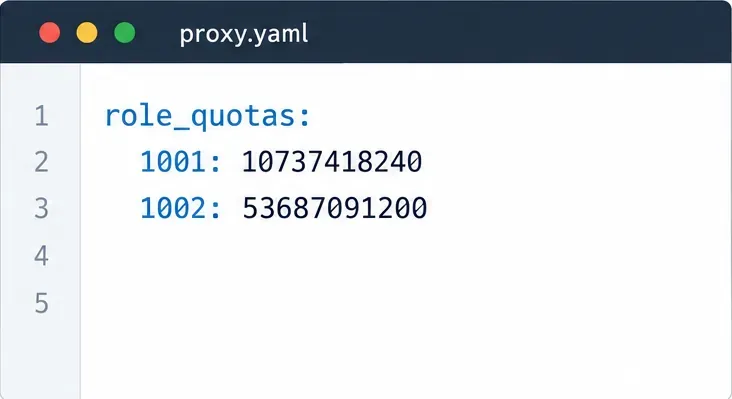
role_quotas:
  1001: 10737418240
  1002: 53687091200
Indentați fiecare intrare de rol în mod consecvent sub aceasta role_quotas. Păstrați valorile ca număr întreg de octeți, în loc să scrieți șiruri de caractere precum 10GB. Dacă utilizați deja o role_assignmentsecțiune, aceasta poate rămâne în același fișier; harta de cote este o setare separată de nivel superior.
3. Asigurați-vă că noii utilizatori primesc un rol corespunzător
Cu driverul implicit de atribuire a rolurilor, un utilizator fără un rol existent primește userla prima conectare. Dacă toți utilizatorii noi ar trebui să primească o limită, mapați ID-ul rolului respectiv la cota dorită. Dacă cotele diferă în funcție de categoria de utilizator, configurați atribuirea rolurilor astfel încât fiecare categorie să se mapeze la rolul oCIS corect, apoi adăugați ID-ul pentru fiecare rol la role_quotas.
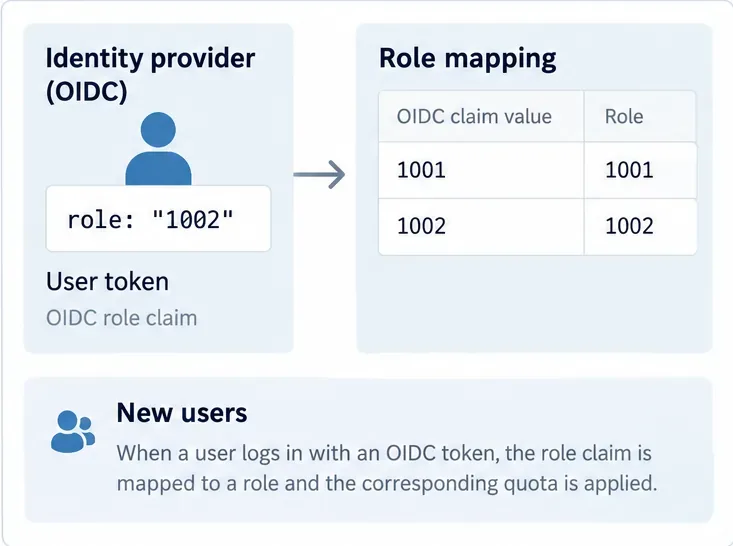
Pentru OIDC, proxy-ul poate citi o revendicare de rol și poate mapa valorile revendicărilor la numele rolurilor oCIS din proxy.yaml. Numele revendicării și mapările trebuie să corespundă cu ceea ce emite de fapt furnizorul de identitate. Revendicarea implicită documentată este roles; mapările implicite includ ocisAdmin, ocisSpaceAdmin, ocisUser, și ocisGuest. Dacă personalizați aceste mapări, verificați exemplele de atribuire a rolurilor și constrângerile . În special, fiecare cont primește un singur rol, iar un utilizator OIDC ale cărui revendicări nu corespund niciunei mapări de rol configurate este posibil să nu se poată conecta. Testați mai întâi modificările revendicărilor într-un cont non-producție.
4. Reporniți Proxy-ul și verificați cu un cont nou
Validați sintaxa YAML cu verificările de configurare ale implementării, dacă sunt disponibile, apoi reporniți serviciul proxy sau implementarea oCIS completă conform instrucțiunilor managerului de servicii. Proxy-ul trebuie să încarce fișierul actualizat înainte ca un utilizator nou să primească regula. Evitați repornirea serviciilor fără legătură, cu excepția cazului în care implementarea o impune.
- Creați un utilizator de test de unică folosință care nu s-a mai conectat la această instanță oCIS înainte sau utilizați un flux de lucru pentru conturi non-producție care furnizează un utilizator cu adevărat nou.
- Confirmați că ID-ul rolului atribuit este una dintre cheile din
role_quotas. Pentru o configurare OIDC, verificați revendicarea rolului emisă și maparea rolurilor proxy-ului.
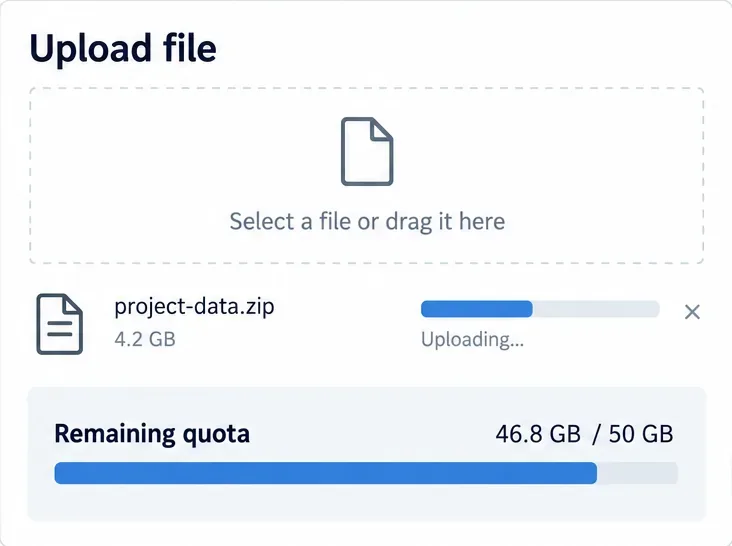
- Conectați-vă și verificați cota personală raportată, acolo unde clientul o expune. Încărcați un fișier de testare mic, apoi, într-un mediu de testare, încercați o încărcare care ar depăși cota rămasă. Confirmați că prima încărcare a reușit și că încărcarea care depășește limita este respinsă.
Un utilizator care exista înainte de modificare nu este un test valid pentru calea de atribuire a noului utilizator. Dacă limita contului de test este greșită, verificați ID-ul rolului în loc de numele afișat, rolul atribuit la prima conectare, proxy.yamlcalea activă și dacă proxy-ul a fost repornit. Păstrați copia de rezervă până când furnizarea și încărcările pentru noul cont se comportă conform așteptărilor.
Ce nu schimbă această configurație
Maparea documentată rol-cotă este o regulă de integrare pentru utilizatorii noi. Nu stabilește în sine o politică de capacitate de spațiu și nu dovedește că utilizatorii deja furnizați au fost actualizați. Gestionați conturile existente și limitele de spațiu prin intermediul căii de administrare acceptate pentru implementarea dvs. De asemenea, păstrați cotele totale atribuite realiste pentru capacitatea de stocare din spatele oCIS: o cotă este o limită de alocare, nu o capacitate suplimentară de stocare pe disc sau pe obiecte.




