Acasă
» Cum să
»
Rulează Mjölnir ca un bot de moderare a camerei Matrix cu Docker
Rulează Mjölnir ca un bot de moderare a camerei Matrix cu Docker
Dacă moderarea Matrix este dispersată pe conturi și camere personale, rulați Mjölnir ca bot dedicat și oferiți moderatorilor o cameră privată de administrare pentru comenzi. Cea mai simplă configurare auto-găzduită folosește Docker Compose, un cont Matrix separat și o cameră de administrare criptată; apoi adăugați camerele comunitare pe care Mjölnir ar trebui să le protejeze și să își verifice permisiunile.
Ce face Mjölnir - și de ce are nevoie
Mjölnir este un bot de moderare Matrix care aplică liste de politici și acțiuni de moderare ca propriul cont. Un server de acasă este serverul Matrix care găzduiește conturi de utilizator și camere. O cameră de administrare este camera privată în care moderatorii autorizați emit comenzi de bot. O cameră protejată este o cameră pe care Mjölnir o monitorizează și o poate modera.
Pentru acest ghid, aveți nevoie de acces la un cont Matrix pe serverul de acasă, permisiunea de a crea un cont de bot și camere și o gazdă cu Docker Engine și pluginul Docker Compose. Nu este nevoie să-l setați pe Mjölnir ca administrator de server de acasă pentru moderarea obișnuită a camerelor. Unele acțiuni la nivel de server - cum ar fi dezactivarea utilizatorilor sau închiderea camerelor - necesită un server de acasă Synapse și privilegii de administrator de server; omiteți aceste privilegii, cu excepția cazului în care cazul dvs. de utilizare le necesită. Consultați depozitul oficial Mjölnir al proiectului .
1. Creați un cont de bot și o cameră de control privată
Înregistrează un cont dedicat, cum ar fi @mjolnir:example.orgpe serverul tău de acasă. Nu folosește contul personal al unui moderator: acreditările separate facilitează rotirea accesului și păstrează acțiunile botului distincte. Creează o cameră privată pentru moderatori, activează criptarea end-to-end și invită atât moderatorii umani, cât și botul. Păstrează calitatea de membru limitată la persoanele în care ai încredere. Oricine din camera de administrare configurată poate emite comenzi, iar Mjölnir nu oferă permisiuni de comandă mai detaliate în interiorul acelei camere.
Conectați-vă ca bot într-un profil de browser separat sau într-o fereastră privată pentru a obține token-ul de acces Matrix prin setările Ajutor și Despre ale Element . Copiați token-ul în configurație în siguranță. Închideți fereastra browserului fără a vă deconecta; deconectarea invalidează token-ul. Documentația oficială de configurare recomandă criptarea pentru camera de administrare și spune să activați criptarea în configurația lui Mjölnir, astfel încât bot-ul să poată comunica acolo.
Prima sarcină de configurare este o identitate separată a botului; nu expuneți niciodată token-ul său de acces într-o captură de ecran sau într-un jurnal public.
2. Configurați Mjölnir pentru serverul dvs. de acasă
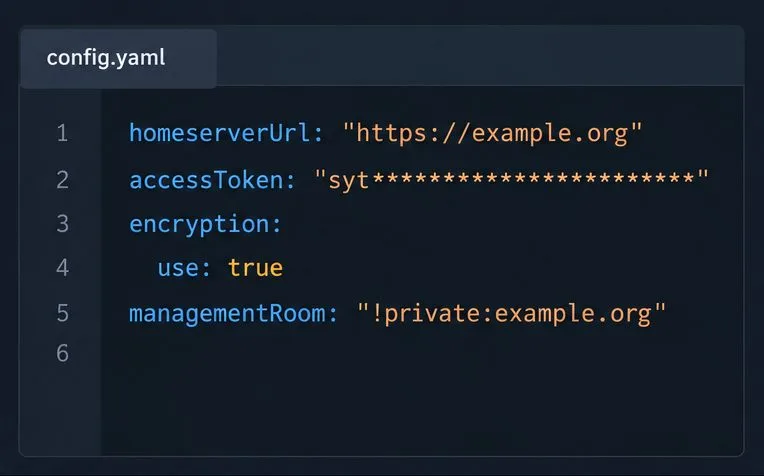
Pe gazda Docker, creați un director de date persistent și copiați configurația exemplu a proiectului în ./mjolnir/config/production.yaml. Fișierul exemplu documentează opțiuni suplimentare; setați doar valorile necesare pentru implementare. Cel puțin, utilizați adresa URL API client a serverului de acasă, token-ul botului, criptarea nativă și ID-ul sau aliasul camerei Matrix al camerei de administrare:
Înlocuiți fiecare valoare exemplu. Un ID de cameră începe cu !; un alias începe cu #. Nu lipiți un matrix.tolink în managementRoom. Tratați fișierul de configurare și token-ul ca secrete: restricționați accesul la fișiere, păstrați fișierul în afara controlului sursei și nu îl publicați în solicitările de asistență. Dacă botul nu poate decripta camera de administrare, verificați din nou setarea de criptare și confirmați că botul s-a alăturat camerei.
Exemplul ilustrează câmpurile de configurare necesare; înlocuiți serverul, tokenul și ID-ul camerei din exemplu cu propriile valori.
3. Porniți serviciul Docker Compose
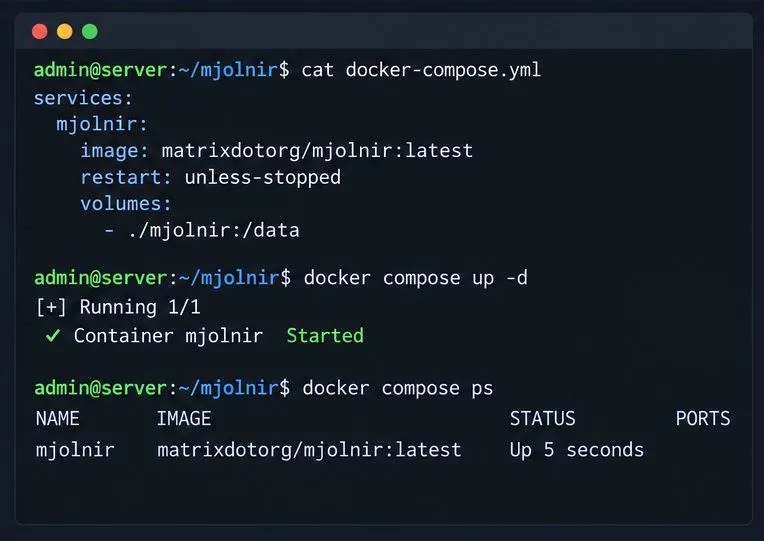
Instrucțiunile oficiale Docker folosesc imaginea matrixdotorg/mjolnirși montează un director gazdă la /data. Creați docker-compose.ymllângă mjolnirdirector:
Din acel director, porniți Mjölnir cu docker compose up -d. Directorul montat păstrează datele de configurare și cele ale botului atunci când containerul este recreat. Ghidul oficial folosește latesteticheta ca exemplu; pentru un server de producție, alegeți o etichetă de lansare pe care ați testat-o și înregistrați-o astfel încât actualizările să fie deliberate. Urmați pornirea cu docker compose logs -f --tail 100 mjolnir. Așteptați mesajele de pornire ale lui Mjölnir în camera de administrare înainte de a continua.
Porniți serviciul din directorul care conține fișierul Compose, apoi verificați jurnalele sale pentru erori de pornire.
4. Creați o listă de politici și protejați camerele
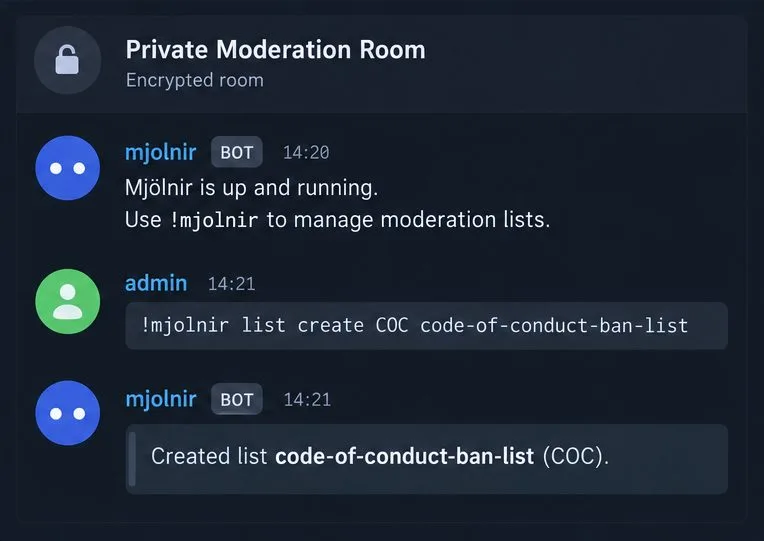
În camera de administrare, întreabă botul !mjolnir helpdacă nu răspunde. Creează o listă de interdicții cu un cod scurt și un nume alias pentru cameră, apoi setează-o ca listă implicită:
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
Mjölnir creează camera cu listă și te invită să intri în ea. O listă cu politici este o cameră Matrix care conține reguli de moderare, așa că verifică-i vizibilitatea și calitatea de membru înainte de a o partaja. Adaugă fiecare cameră comunitară pe care dorești ca Mjölnir să o monitorizeze:
Botul are nevoie de suficientă putere în fiecare cameră protejată pentru a efectua acțiuni de moderare, de obicei capacitatea de a interzice utilizatori și de a redacta evenimente. Folosește setările nivelului de putere ale camerei pentru a acorda doar permisiunile necesare. Comanda verifyverifică dacă Mjölnir are permisiunile necesare în camerele protejate. Adaugă botul într-o cameră înainte de a o proteja. Nu seta protectAllJoinedRoomsîntâmplător: extinde protecția la camerele la care se alătură botul și face selecția cameră cu cameră mai puțin utilă.
După ce botul răspunde în camera privată de administrare, creați o listă și testați comenzile acolo.
Verificați configurarea și evitați greșelile comune
Botul este online:docker compose ps arată că serviciul rulează, jurnalele nu arată erori repetate de autentificare sau criptare, iar botul își postează starea de pornire în camera de administrare.
Comenzile sunt restricționate: moderatorii pot folosi !mjolnir statusși !mjolnir rulesîn camera configurată. Nu testați comenzile într-o cameră publică.
Camerele sunt protejate:!mjolnir rooms listează camerele vizate și !mjolnir verifyraportează nivelurile de putere adecvate.
Secretele rămân private: tokenul nu se află într-un depozit public, istoricul shell-ului sau jurnalele postate. Dacă este expus, revocați-l sau rotiți-l deconectând sesiunea botului și actualizați configurația înainte de a reporni.
Dacă botul rămâne silențios, confirmați mai întâi că ID-ul sau aliasul camerei de administrare este exact și că botul este un membru alăturat. Pentru camerele criptate, verificați dacă criptarea este activată și dacă botul poate decripta mesajele. Dacă moderarea eșuează doar într-o singură cameră, verificați dacă aceasta este protejată și dacă nivelurile sale de putere permit acțiunea solicitată. Pentru sintaxa comenzii și opțiunile de configurare, consultați ghidul actual al moderatorului Mjölnir , ghidul de configurare Docker și configurația exemplu .