Acasă
» Cum să
»
Creșteți limita de fișiere Systemd a Synapse fără a face presupuneri
Creșteți limita de fișiere Systemd a Synapse fără a face presupuneri
Scenariu ilustrativ: Rowan administrează un mic server de acasă Matrix și vede jurnalul Synapse [Errno 24] Too many open filesatunci când activitatea crește. Dacă procesul Synapse care rulează a atins limita de fișiere deschise systemd, generează LimitNOFILEo eroare systemd drop-in pentru serviciul afectat, reîncarcă systemd și repornește Synapse. Confirmă limita procesului care rulează. Nu modifică o limită globală a kernelului până când nu ai dovezi că tabelul de fișiere la nivel de mașină este epuizat.
Limita exactă depinde de instalare și de volumul de lucru; valoarea exemplului de mai jos nu este un minim oficial Synapse. Ghidul systemd actual al Synapse acoperă un serviciu principal, unități șablon worker opționale și o țintă care le grupează. Potriviți numele unităților cu propria instalare. Consultați documentația Synapse systemd-with-workers .
Exemplul de ieșire a jurnalului arată că Synapse raportează eroarea 24 la acceptarea conexiunilor. Ilustrează simptomul și nu este un jurnal de la un server real.
Află care limită eșuează
„Fișiere deschise” înseamnă descriptori de fișiere: gestionează un proces utilizat pentru socket-uri, fișiere, pipe-uri și alte resurse. Synapse poate avea nevoie de mai mulți descriptori pentru conexiunile clientului, federație, conexiunile la baza de date și workers. Mai întâi inspectați serviciul și jurnalele sale:
sudo systemctl status matrix-synapse.service
sudo journalctl -u matrix-synapse.service -b --no-pager -n 100
sudo systemctl show matrix-synapse.service -p MainPID -p LimitNOFILE
Înlocuiți matrix-synapse.servicedacă unitatea dvs. are un alt nume. Un pachet, un container sau o implementare personalizată poate denumi sau lansa serviciul diferit. Folosiți systemctl list-units '*synapse*'pentru a găsi unități gestionate de managerul systemd curent. Dacă systemd nu lansează direct Synapse, este posibil ca această suprascriere să nu controleze procesul.
Luați MainPIDdin ieșire și inspectați procesul respectiv. Înlocuiți PID-ul său numeric cu PID:
grep -i 'open files' /proc/PID/limits
ls /proc/PID/fd | wc -l
Prima comandă arată limitele soft și hard ale procesului care rulează; a doua numără descriptorii deschiși în prezent. Dacă numărul este aproape de limita soft și jurnalul conține Too many open filessau Errno 24, o limită per proces este o cauză plauzibilă. Nucleul expune aceste valori prin /proc/<pid>/limits; consultați referința limitelor de proces Linux .
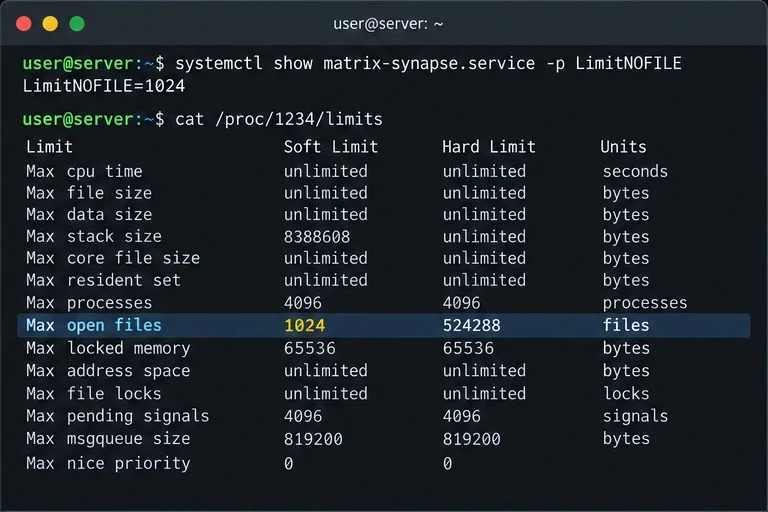
Pentru exemplul lui Rowan, să presupunem că limita soft a procesului este 1.024 și numărul descriptorilor este aproape de aceasta. Aceasta permite ajustarea unității. Dacă procesul nu este nici pe departe aproape de limita sa, verificați eroarea completă și utilizarea resurselor înainte de a crește limitele; o scurgere sau o altă eroare ar putea fi responsabilă.
Tabelul cu limite de procese eșantion arată o limită de 1.024 de fișiere deschise soft și o limită hard mai mare. Verificați procesul Synapse care rulează în loc să vă bazați pe ulimit-ul unui shell de conectare.
Creșteți limita cu o instalare systemd drop-in
Un drop-in adaugă o mică suprascriere fără a edita unitatea furnizorului pachetului. Într-o instalare systemd tipică, creați suprascrierea pentru unitatea master reală:
sudo systemctl edit matrix-synapse.service
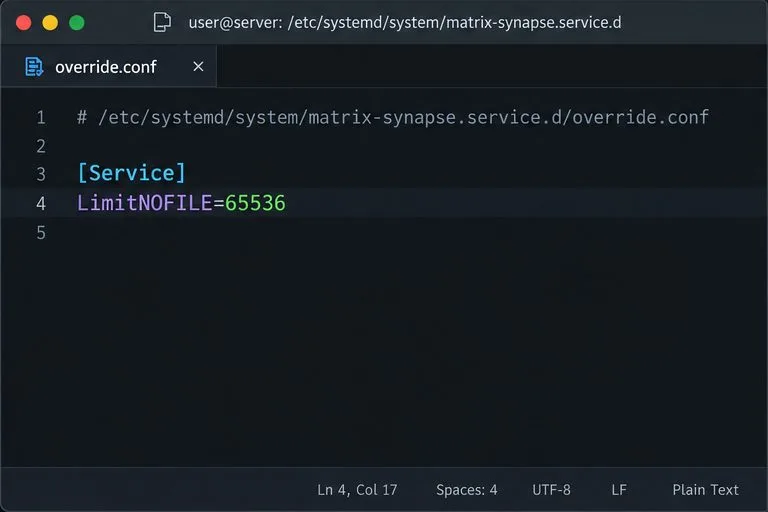
Introduceți această setare în editor:
[Service]
LimitNOFILE=65536
Salvați și ieșiți. 65536este un exemplu, nu o valoare prescrisă de Synapse. Alegeți o valoare peste utilizarea maximă observată cu marjă de rezervă, în limita fixă acceptată de gazdă și capacitatea operațională. systemd acceptă setări de limită de resurse, cum ar fi LimitNOFILE; documentația sa avertizează, de asemenea, că unele programe care utilizează select(2)nu pot gestiona descriptorii peste 1.023. Confirmați că runtime-ul și aplicația tolerează valoarea aleasă, în loc să o copieze orbește. Citiți documentația systemd.exec resource-limit .
Reîncărcați definițiile unităților și reporniți Synapse astfel încât procesul să fie relansat cu noua limită:
Nu vă bazați pe ulimit -nsesiunea SSH pentru a modifica un serviciu de sistem. O shell de autentificare și un serviciu systemd primesc limite din contexte diferite; setările efective ale serviciului trebuie inspectate direct.
Instrumentul drop-in systemd setează o valoare LimitNOFILE la nivel de serviciu. Valoarea exemplului este ilustrativă; selectați o limită care se potrivește gazdei și aplicației.
Aplicați limita la lucrători și containere atunci când este necesar
Dacă rulați worker-uri Synapse, fiecare worker este un proces de serviciu separat și are propria limită de resurse. Exemplul oficial systemd folosește unități precum matrix-synapse-worker@generic_worker.service. Creați un drop-in corespunzător pentru fiecare unitate worker activă care atinge limita, de exemplu:
Apoi adăugați aceleași linii [Service]`and` LimitNOFILE, reîncărcați systemd și reporniți worker-ul sau ținta Synapse. Documentația Synapse arată repornirea țintei pentru a reporni master-ul și workerii săi împreună. Confirmați individual limita efectivă a fiecărei unități afectate.
Pentru Docker sau un alt manager de containere, o suprascriere a sistemului gazdă (host systemd override) este utilă doar dacă unitatea respectivă pornește direct procesul și trece limita. În caz contrar, setați limita descriptorului de fișier prin configurația runtime sau orchestration a containerului, apoi recreați/reporniți containerul și inspectați procesul din interiorul acestuia. Documentația de instalare a Synapse listează imaginea oficială a containerului; detaliile pachetului variază, așadar verificați configurația curentă a runtime-ului în loc să aplicați o comandă exclusivă pentru gazdă.
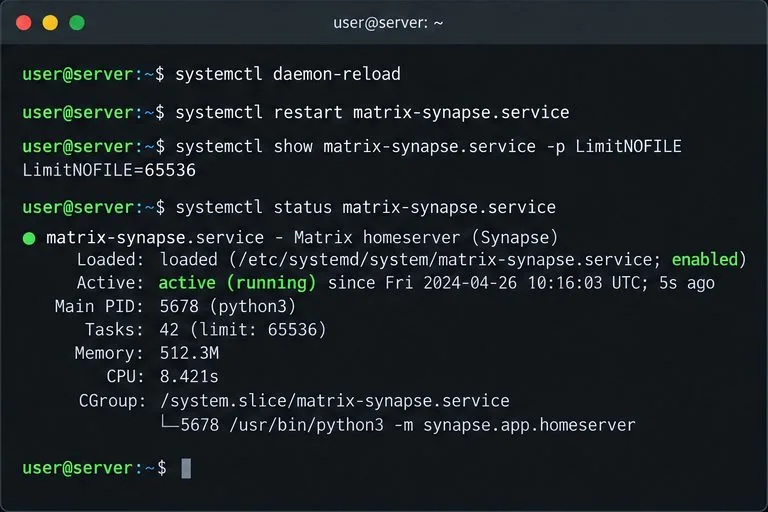
După reîncărcarea systemd și repornirea serviciului, limita efectivă afișată este 65.536, iar unitatea Synapse este activă în acest exemplu.
Verificați dacă sinapsa este sănătoasă
După repornire, rulați din nou systemctl showși inspectați /proc/PID/limitsfolosind noul PID principal. Limitele soft și hard efective ar trebui să reflecte valoarea configurată. Verificați jurnalul pentru erori de pornire și Too many open fileserori noi, apoi faceți o solicitare client și confirmați că activitatea federației sau a lucrătorului care a fost afectată a fost reluată.
Dacă eroarea spune că Too many open files in systemsau jurnalele indică spre tabela de fișiere kernel, verificați /proc/sys/fs/file-nr: primul său număr reprezintă handle-urile de fișiere alocate, iar al treilea este maximul. O lipsă la nivel de sistem este diferită de atingerea limitei propriei limite de descriptori de către Synapse; investigați alte servicii și capacitatea globală înainte de a lua în considerare modificările la nivel de kernel. Documentele de referință ale sistemului de fișiere proc Linuxfile-nr și file-max.
Pentru Rowan, remedierea este verificată numai atunci când procesul repornit atinge limita dorită, Synapse rămâne activă și eroarea inițială din jurnal nu mai apare în sarcina de lucru relevantă. Dacă utilizarea continuă să crească spre noua limită, investigați scurgerile de descriptori sau nevoile de capacitate în loc să creșteți în mod repetat numărul.