Conectarea Nextcloud la CODE Docker: Configurare și compromisuri

Compară CODUL încorporat și cel bazat pe Docker, apoi conectează Collabora Online la Nextcloud printr-un proxy invers HTTPS securizat.
Pentru a remedia un apel Nextcloud Talk care nu se poate conecta sau are media unidirecțională, configurați un releu TURN accesibil, introduceți numele gazdei, portul și secretul partajat în setările Talk și permiteți traficul atât prin listener-ul TURN, cât și prin porturile sale de releu. TURN oferă WebRTC o rută de retransmisie atunci când o conexiune directă eșuează; nu repară Wi-Fi slab, pierderea de pachete sau o rețea supraîncărcată.
Exemplu ilustrativ: Imaginați-vă o organizație mică al cărei personal se poate alătura unui apel Talk din birou, dar nu poate trimite în mod fiabil semnal video dintr-o rețea de hotel. Firewall-ul hotelului poate bloca calea media directă. Exemplul de mai jos urmărește administratorul în timp ce verifică ruta, configurează coTURN și testează modificarea; nu este un raport al unei implementări sau testări reale.
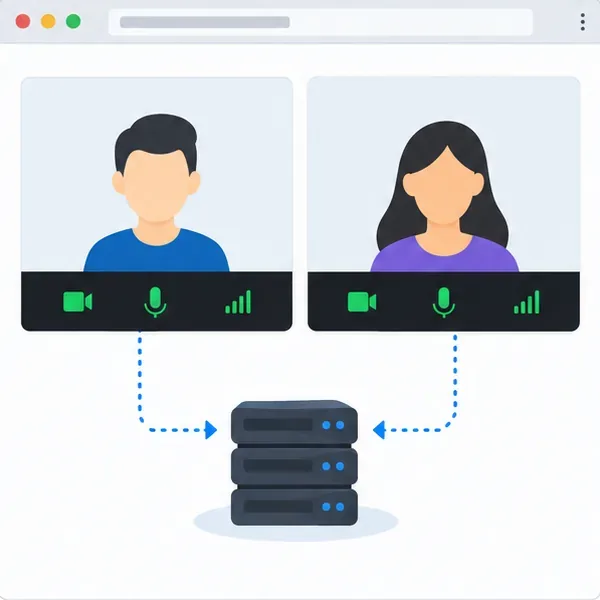
Nextcloud Talk încearcă mai întâi să conecteze participanții direct. STUN ajută dispozitivele să descopere adresa și portul public create de un router. Atunci când un firewall sau un NAT restrictiv încă împiedică o cale directă, TURN retransmite conținutul media. Un server STUN singur nu poate oferi această retransmisie.
Comparați un apel din rețeaua biroului cu unul dintr-o rețea separată, cum ar fi un hotspot telefonic. Dacă apelul se conectează într-un singur loc, dar nu reușește în mod repetat să stabilească semnal audio sau video în locația restricționată, TURN este o verificare rezonabilă următoare. Dacă apelul se conectează, dar rămâne neclar sau sacadat în fiecare rețea, măsurați mai întâi lățimea de bandă, pierderea de pachete, calitatea Wi-Fi și încărcarea procesorului; rutarea mai multor media printr-un releu poate adăuga sarcină și nu va crea capacitate.

Înregistrați versiunea Talk, numele gazdei TURN și portul, dacă gazda TURN se află în spatele NAT și dacă este instalat un backend de înaltă performanță (HPB). Păstrați secretul privat. Comenzile de mai jos presupun Linux cu systemd; căile pachetelor variază.
Documentația Talk a Nextcloud recomandă coTURN 4.5.0.8 sau o versiune ulterioară, deoarece versiunile mai vechi au o problemă cu socketul UDP IPv6. Instalați-l din depozitul distribuției dvs. și localizați fișierul său de configurare activ (adesea /etc/turnserver.conf). Generați un secret aleatoriu pe gazda TURN:
openssl rand -hex 32Stocați acea valoare într-un manager de parole sau într-un depozit de configurație protejat. În configurația coTURN activă, setați listener-ul, autentificarea cu secret partajat și realm-ul. Înlocuiți numele de gazdă și secretul din exemplu cu valorile reale:
listening-port=3478
fingerprint
use-auth-secret
static-auth-secret=REPLACE_WITH_RANDOM_SECRET
realm=turn.example.org
total-quota=0
bps-capacity=0
stale-nonce
no-multicast-peers
Documentația Talk listează lt-cred-mechdoar versiunile coTURN anterioare versiunii 4.5.0.8; actualizați instalările mai vechi în loc să copiați orbește setările vechi. Dacă coTURN se află în spatele NAT, configurați adresele sale publice și de retransmitere conform cerințelor din ghidul de implementare și asigurați-vă că numele DNS se rezolvă la o adresă accesibilă participanților.
Permiteți portului de ascultare TURN (3478 în acest exemplu) să treacă prin firewall-urile gazdă și upstream pentru UDP și TCP. Pentru TLS, coTURN are nevoie și de un certificat valid și de o cheie privată, iar Talk trebuie să utilizeze turns:. Portul 443 poate ajunge la rețele mai restrictive, dar verificați dacă există conflicte: un HPB poate avea nevoie și de acel port, necesitând adrese IP sau gazde separate.
Mediile utilizează și porturi de retransmisie. Permiteți intervalul UDP de retransmisie coTURN în firewall-ul gazdă, grupul de securitate cloud și router. Dacă setați min-portși max-port, deschideți exact acel interval; permiterea doar a listenerului este insuficientă. Pentru o gazdă TURN în spatele NAT, redirecționați atât intervalul listenerului, cât și cel de retransmisie și configurați adresele sale publice/de retransmisie. Păstrați restricțiile coTURN peer pentru a preveni accesul la servicii interne fără legătură.
Reporniți coTURN după editare și verificați dacă serviciul este activ. De exemplu, pe o gazdă systemd:
sudo systemctl restart coturn
sudo systemctl status coturn --no-pager
Starea serviciului confirmă că procesul a început; nu dovedește că un browser la distanță poate ajunge la retransmisie. Verificați separat firewall-urile gazdă și furnizor și examinați jurnalele coTURN pentru erori de legare, erori de autentificare sau mesaje de alocare a cotei.
Ca administrator, deschideți Setări administrare > Talk . Introduceți numele de gazdă și portul TURN, cum ar fi turn.example.org:3478, și același secret ca static-auth-secret. Nu includeți https://, turn:, sau turns:în câmpul nume de gazdă; alegeți schema din controalele Talk. Păstrați UDP și TCP activate atunci când este posibil. Utilizați turns:numai după configurarea TLS în coTURN.
Salvați și rulați verificarea TURN încorporată în Talk, dacă este disponibilă. Apoi, apelați din rețeaua restrictivă către o altă rețea și verificați semnalul audio și video bidirecțional. Verificați jurnalele coTURN în timpul apelului pentru alocări sau erori de autentificare. În exemplu, administratorul compară conexiunea de tip hotel cu apelul de la birou.
Dacă verificarea eșuează, comparați numele de gazdă, portul și secretul, apoi verificați DNS-ul, regulile firewall-ului, intervalul UDP de retransmisie, redirecționarea NAT și jurnalele de servicii. O verificare de bază poate trece cu vederea o problemă a căii de retransmisie, așadar testați dintr-o rețea externă. Pentru o diagnosticare exclusivă TURN, urmați procedura specifică browserului din Talk; metoda consolei este temporară, iar comportamentul browserului diferă.
TURN nu scalează apelurile de grup. Pentru grupuri mai mari, Nextcloud spune că apelurile cu peste 5-10 utilizatori necesită HPB. Dacă TURN se conectează, dar semnalul video rămâne slab, verificați lățimea de bandă, pierderea de pachete, interferențele Wi-Fi și încărcarea serverului înainte de a modifica cotele de retransmitere.
Remedierea este susținută de trei semne observabile: Talk acceptă configurația TURN, jurnalele coTURN arată alocările de relee în timpul unui apel, iar participanții din rețele diferite pot face schimb de semnale audio și video în ambele direcții. Dacă funcționează doar apelul de la birou sau jurnalele nu arată nicio solicitare primită, ruta publică este încă blocată sau gazda și portul configurate nu se potrivesc. Dacă fluxurile media, dar calitatea rămâne slabă, conectivitatea TURN funcționează, iar problema rămasă este probabil în altă parte a rețelei sau a infrastructurii de apeluri.
Referințe: Configurarea serverului TURN Nextcloud Talk ; configurarea coTURN Nextcloud Talk ; wiki de configurare coTURN .
Compară CODUL încorporat și cel bazat pe Docker, apoi conectează Collabora Online la Nextcloud printr-un proxy invers HTTPS securizat.
Planificați o implementare fiabilă Nextcloud HA cu stocare partajată, blocare Redis, rutare MariaDB cu funcție de cvorum și verificări practice de failover.
Configurați și verificați un releu TURN accesibil pentru Nextcloud Talk atunci când firewall-urile sau NAT-ul restrictiv blochează apelurile directe media.
Folosește raportul fișierelor nevalide pentru a identifica codul Nextcloud modificat, lipsă sau suplimentar, pentru a restaura în siguranță fișierele de încredere și pentru a verifica rezultatul.
Configurați OAuth2 pentru Nextcloud Mail cu Gmail sau Microsoft 365, verificați primirea și trimiterea și rezolvați erorile de consimțământ comun și SMTP.
Folosește OCC pentru a restaura accesul la Nextcloud, a verifica starea migrării bazei de date și a alege comanda potrivită pentru instalările de arhivă, Docker sau Snap.
Conectați Nextcloud la LDAP sau Active Directory, limitați accesul cu filtre de utilizatori și grupuri și verificați autentificarea securizată înainte de implementare.
Activează un furnizor 2FA acceptat, pregătește recuperarea contului, apoi solicită autentificarea cu doi factori pentru toată lumea sau pentru anumite grupuri Nextcloud.
Securizați fișierele editate în Collabora CODE prin criptarea stratului de stocare, protejarea datelor temporare și verificarea criptării și recuperării.
Verificați arhitectura gazdei, confirmați că eticheta CODE publică ARM64, eliminați setările AMD64 forțate și separați erorile de imagine de permisiuni sau problemele de memorie.

