Acasă
» Cum să
»
Conectați Nextcloud la un container CODE Collabora auto-găzduit
Conectați Nextcloud la un container CODE Collabora auto-găzduit
Pentru a conecta Nextcloud cu un container Collabora Online Development Edition (CODE) auto-găzduit, rulați CODE pe un nume de gazdă separat, plasați-l în spatele HTTPS și introduceți adresa URL publică în Nextcloud Office. Containerul CODE trebuie să permită, de asemenea, originea site-ului Nextcloud ca gazdă WOPI. În exemplul de mai jos, Nextcloud este cloud.example.comși Collabora este office.example.com; înlocuiți-le pe amândouă cu numele dvs. reale de gazdă.
Un prompt de terminal cu comanda utilizată pentru descărcarea imaginii CODE Collabora.
Ce ar trebui să fie pregătit înainte de a începe?
Aveți nevoie de o instalare Nextcloud funcțională, o gazdă Docker care poate rula containerul CODE, înregistrări DNS pentru numele de gazdă Nextcloud și Collabora și certificate HTTPS valide pentru ambele site-uri publice. Gazda Nextcloud și serverul Collabora trebuie să se poată conecta unul la celălalt prin rețea. Un server Collabora dedicat este destinat să îmbunătățească capacitatea față de opțiunea CODE încorporată; este încă ediția de dezvoltare, așa că verificați termenii și instrucțiunile de lansare actuale ale Collabora înainte de a-l utiliza pentru o implementare mai mare sau critică pentru afacere.
Această demonstrație presupune că un proxy invers rulează pe gazda Docker și redirecționează traficul HTTPS către office.example.comportul local al containerului. Dacă proxy-ul rulează într-un alt container sau pe o altă mașină, nu copiați maparea porturilor de loopback neschimbată: utilizați o rețea Docker privată sau o adresă de gazdă privată pe care proxy-ul o poate accesa și protejați backend-ul de un firewall, astfel încât să nu fie expus public.
1. Porniți containerul CODE
Mai întâi, extrageți imaginea și porniți un container. În setarea alias, utilizați originea publică a Nextcloud, inclusiv protocolul și portul. Nu puneți adresa URL Collabora acolo. Exemplul de instalare Docker din Nextcloud folosește acest model:
Legarea loopback înseamnă că portul 9980 este accesibil doar de la gazda Docker, cum ar fi printr-un proxy invers pe aceeași gazdă. Proxy-ul oferă browserelor și Nextcloud un punct final HTTPS public, păstrând în același timp portul containerului privat. Dacă Nextcloud este servit pe un port nestandard sau printr-un nume de gazdă public diferit, faceți ca aliasul să corespundă cu numele de origine pe care îl utilizează utilizatorii. Dacă aveți mai multe instanțe Nextcloud, configurați fiecare gazdă WOPI permisă folosind sintaxa documentată Collabora, în loc să permiteți pe scară largă domenii arbitrare.
Comanda de mai sus urmează exemplul Docker din manualul de administrare Nextcloud 35. Înainte de utilizarea în producție, consultați documentația curentă a imaginii CODE și alegeți o politică de actualizare a versiunii/etichetelor care se potrivește procesului dvs. de întreținere. Referința implicită a imaginii se poate muta pe măsură ce versiunile sunt publicate; planificați actualizările, monitorizați containerul și retestați editarea documentelor după upgrade-uri.
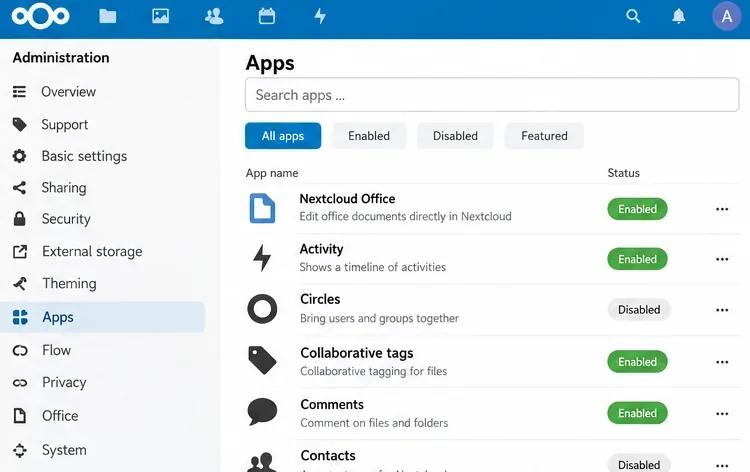
Vizualizarea de administrare a aplicațiilor arată Nextcloud Office activat înainte de configurarea serverului.
2. Plasați containerul în spatele proxy-ului invers HTTPS
Configurați proxy-ul existent pentru a servi https://office.example.comși a redirecționa cererile către serviciul CODE pe 127.0.0.1:9980. Utilizați configurația actuală de proxy invers a Collabora pentru software-ul proxy. Proxy-ul trebuie să păstreze căile necesare și să accepte actualizări WebSocket; sesiunea de browser a editorului depinde de acestea. Exemplul Nextcloud Docker include rute pentru /browser, /hosting/discovery, /hosting/capabilities, și /cool, inclusiv endpoint-ul WebSocket. Unele integrări utilizează și ruta de compatibilitate /lool.
Nu considerați încărcarea cu succes a paginii de pornire ca dovadă că proxy-ul este complet. Un proxy care gestionează cererile HTTPS obișnuite, dar nu reușește să actualizeze conexiunile WebSocket, poate afișa cadrul editorului și apoi îl poate lăsa la încărcare sau deconectat. Folosiți un certificat public valid pentru numele de gazdă Collabora. Păstrați portul 9980 închis pentru internetul public atunci când proxy-ul este destinat a fi singurul punct de intrare.
3. Activați Nextcloud Office și introduceți adresa URL a serverului
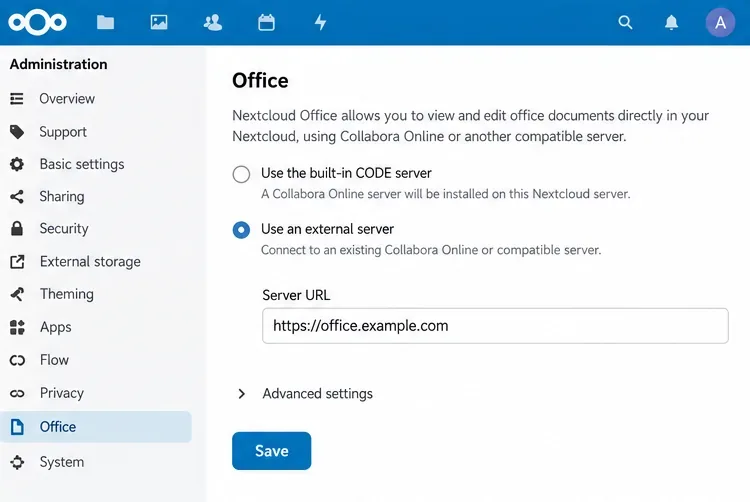
Alegeți opțiunea de server extern și introduceți adresa URL HTTPS publică pentru Collabora.
În Nextcloud, deschideți Aplicații și instalați sau activați Nextcloud Office ( richdocumentsintegrarea). Apoi, deschideți Setări administrare → Office , alegeți opțiunea serverului extern Collabora și introduceți https://office.example.com. Salvați setarea. Folosiți adresa URL publică, nu localhost:9980: serverul Nextcloud și browserele utilizatorilor trebuie să rezolve același endpoint extern Collabora.
Manualul de administrare al Nextcloud precizează că adresa URL configurată a serverului ar trebui să utilizeze același protocol ca și instalarea Collabora și recomandă HTTPS. După salvare, Nextcloud poate afișa o stare de conectivitate sau de descoperire. Dacă raportează o problemă de certificat, DNS sau WOPI, rezolvați verificarea respectivă înainte de a încerca să deschideți un fișier.
4. Verificați calea WOPI și deschideți un document de test
WOPI este protocolul utilizat de Nextcloud pentru a oferi Collabora acces controlat la un document. În setările de administrare Office ale Nextcloud, verificați lista Permisiuni pentru solicitările WOPI și restricționați solicitările la adresele IP de la care serviciul dvs. Collabora ajunge la Nextcloud. De asemenea, configurați Collabora să accepte doar gazda WOPI dorită. Adresa exactă poate diferi atunci când sunt implicate containere, NAT sau un proxy invers, așadar utilizați adresa sursă pe care Nextcloud o vede efectiv în jurnalele sale, în loc să ghiciți.
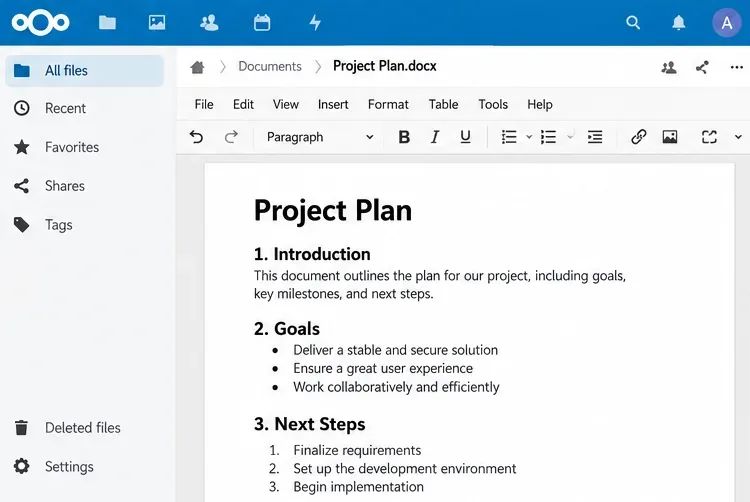
Un document deschis cu o bară de instrumente de editare este verificarea vizuală finală a faptului că integrarea Office răspunde.
Pentru o verificare funcțională, conectați-vă ca utilizator Nextcloud normal, creați sau încărcați un fișier DOCX sau ODT mic și deschideți-l din Fișiere. Confirmați că editorul se încarcă, faceți o modificare inofensivă, așteptați indicatorul de salvare, închideți documentul, apoi redeschideți-l și confirmați că modificarea rămâne valabilă. Testați cu fiecare tip de fișier și grup de utilizatori importanți pentru implementarea dvs.; un test DOCX reușit nu dovedește că fiecare format sau cale de permisiune este configurat.
Ce ar trebui să verifici dacă editorul nu se deschide?
Eroare de descoperire sau conexiune: Confirmați că office.example.comeroarea se rezolvă de pe serverul Nextcloud și din browser, că certificatul său este valid și că proxy-ul trimite mesaje /hosting/discoverycătre CODE.
Încărcare nesfârșită sau un editor deconectat: Verificați gestionarea actualizării WebSocket de către proxy-ul invers și /coolrutele. Examinați jurnalele proxy-ului și containerului pentru cererile respinse.
Gazdă WOPI respinsă: Comparați configurația aliasgroup1cu originea publică exactă Nextcloud, inclusiv schema și portul. Verificați lista de permisiuni WOPI a Nextcloud cu adresa IP sursă Collabora vizibilă pentru Nextcloud.
Funcționează pe gazdă, dar nu în Nextcloud: Testează conectivitatea de la serverul Nextcloud la adresa URL publică Collabora. Numele de gazdă intern al unui container sau adresa localhost a gazdei Docker nu sunt accesibile automat din orice alt container.
Avertisment privind certificatul: Remediați nepotrivirea lanțului de certificate sau a numelui de gazdă. Dezactivarea verificării certificatului poate ascunde cauza și poate slăbi conexiunea.