Acasă
» Cum să
»
Implementați ONLYOFFICE Docs Enterprise cu fișierul său oficial Compose
Implementați ONLYOFFICE Docs Enterprise cu fișierul său oficial Compose
Pentru o implementare pe o singură gazdă, utilizați versiunea oficială a ONLYOFFICE docker-compose.enterprise.ymldin depozitul Docker-DocumentServer și porniți-o cu Docker Compose v2. Înainte de a pune stiva online, înlocuiți acreditările de exemplu, setați un secret JWT stabil pentru integrare și montați directorul care va conține licența Enterprise și datele persistente. Un container care rulează este doar prima verificare: confirmați starea de funcționare a Compose și deschideți pagina de bun venit a Docs înainte de a conecta o platformă de producție.
Ce începe fișierul Enterprise Compose?
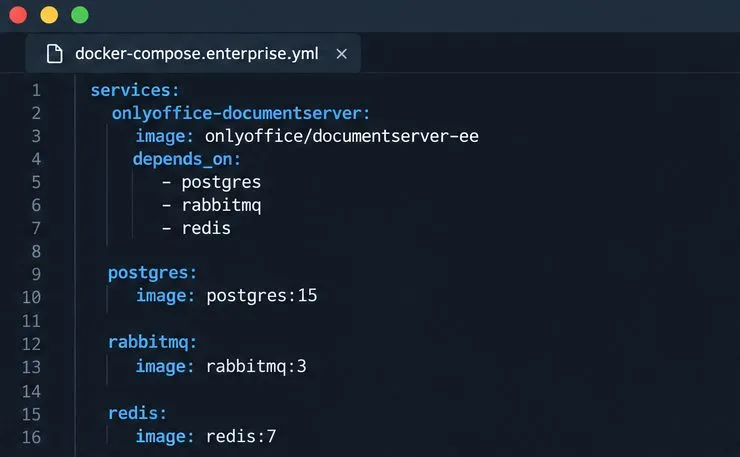
Fișierul oficial definește serviciul Document Server Enterprise plus dependențele PostgreSQL, RabbitMQ și Redis. Acesta publică porturile HTTP și HTTPS ale editorului și include o verificare a stării de funcționare pentru endpoint-ul intern al informațiilor Docs. Aceste dependențe fac ca acest fișier Compose să fie convenabil pentru o instalare mică, cu o singură gazdă; nu configurează singur conectorul platformei, DNS-ul public sau un certificat TLS de producție.
Conform verificărilor din 9 octombrie 2026, fișierul oficial utilizează PostgreSQL 15, RabbitMQ 3 și Redis 7. Fișierele repository se pot modifica, așadar verificați fișierul Enterprise Compose curent înainte de implementare și actualizări.
1. Verificați gazda și instalați Docker Compose
Cerințele ONLYOFFICE pentru Enterprise Docker includ o gazdă Linux amd64 cu kernel 3.10 sau o versiune ulterioară, Docker suportat de administratori, cel puțin 4 GB RAM, 40 GB spațiu liber pe disc și cel puțin 4 GB spațiu swap. Dimensiunea de referință variază, de asemenea, în funcție de documentele deschise simultan și de tipul de document, așadar folosiți aceste cifre ca punct de plecare, nu ca o garanție a capacității. Un portal de producție cu sarcini de lucru mai mari poate necesita mai multe resurse.
Instalați Docker Engine și pluginul Compose din instrucțiunile oficiale ale Docker pentru distribuția dvs. Linux. Confirmați că ambele comenzi funcționează înainte de a clona repozitoriul:
docker --version
docker compose version
Dacă gazda are deja un server web, confirmați că porturile 80 și 443 sunt disponibile sau planificați un proxy invers și o mapare diferită a porturilor pe partea gazdei. Fișierul Compose pornește, de asemenea, baza de date, coada și serviciile de cache; acestea ar trebui să rămână în rețeaua privată Compose, în loc să fie publicate ca porturi publice.
2. Obțineți fișierul oficial Compose
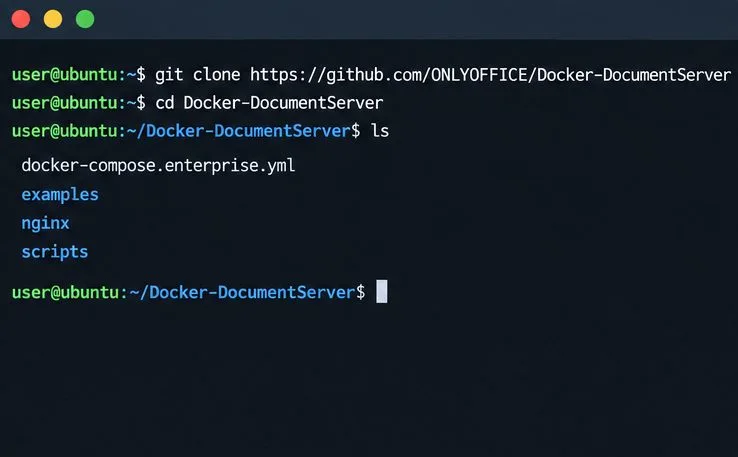
Clonează depozitul ONLYOFFICE și mută-l în directorul său:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer
Verificați dacă docker-compose.enterprise.ymleste prezent. Fișierul README din repozitoriu oferă această comandă pentru Enterprise Edition:
docker compose -f docker-compose.enterprise.yml up -d
Directorul repozitoriului conține fișierul Enterprise Compose utilizat de comanda de instalare.
3. Setați credențialele, JWT și o locație persistentă pentru licență
Nu lansați configurația eșantion Compose neschimbată pe o gazdă cu acces la internet. Fișierul publicat conține exemple de acreditări de bază de date și comentează valori JWT explicite. Înlocuiți parola PostgreSQL atât în serviciul bazei de date, cât și în DB_PWDsetarea serverului de documente cu aceeași valoare puternică. Păstrați private porturile bazei de date, RabbitMQ și Redis.
Pentru o integrare, setați un secret JWT stabil în serviciul Document Server și configurați același secret în conectorul ONLYOFFICE al platformei dvs. O abordare simplă este să păstrați valoarea într-un .envfișier local pe care nu îl confirmați în Git, apoi să utilizați substituția de variabile Compose. Adăugați aceste intrări în secțiunea de mediu Document Server, adaptând formatul de mediu existent după cum este necesar:
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}
Introduceți o valoare lungă și unică în .env`as` JWT_SECRET=.... Nu copiați substituentul literal într-o configurație live. ONLYOFFICE documentează JWT ca fiind activat în mod implicit în Docs 7.2 și versiunile ulterioare cu un secret generat automat; specificarea propriei valori stabile evită o nepotrivire atunci când containerul este recreat. Consultați ghidul de configurare JWT .
Pentru a înregistra Enterprise cu un license.licdirector gazdă achiziționat, legați-l și montați-l /var/www/onlyoffice/Dataîn serviciul Document Server. De exemplu, înlocuiți montarea anonimă a datelor sale cu ./documentserver-data:/var/www/onlyoffice/Data, creați directorul gazdă respectiv și plasați-l license.licîn el înainte de pornire. Păstrați permisiunile fișierului și păstrați directorul în planul de rezervă. Instrucțiunile de înregistrare Enterprise confirmă că fișierul de licență trebuie să se afle într-un folder montat pentru Docker.
Serviciul Document Server are nevoie de o montare persistentă a datelor pentru licența sa și de un secret JWT stabil pentru conector.
4. Porniți stiva Enterprise
Din directorul repozitoriului, validați configurația Compose discret, astfel încât secretele extinse să nu fie afișate, apoi porniți serviciile. Validarea discretă verifică modelul Compose; nu dovedește că containerele vor porni. Docker documentează această opțiune în referința sa de configurare Compose :
Prima pornire poate dura mai mult în timp ce imaginile sunt construite sau descărcate și dependențele sunt inițializate. Dacă validarea configurației raportează o variabilă nesetată, verificați .envfișierul și numele variabilelor din fișierul Compose. Nu adăugați ghilimele în jurul secretelor decât dacă acestea fac parte din valoarea intenționată.
Definiția Enterprise Compose grupează Document Server cu baza de date, brokerul de mesaje și memoria cache de care are nevoie.
5. Verificați disponibilitatea înainte de a conecta platforma
Așteptați ca verificarea stării de funcționare a serverului de documente să fie reușită. Fișierul oficial Compose verifică http://localhost:8000/info/info.jsondin interiorul containerului, cu o perioadă de pornire de 60 de secunde. Dacă serviciul rămâne nefuncțional, verificați jurnalele sale și starea dependențelor:
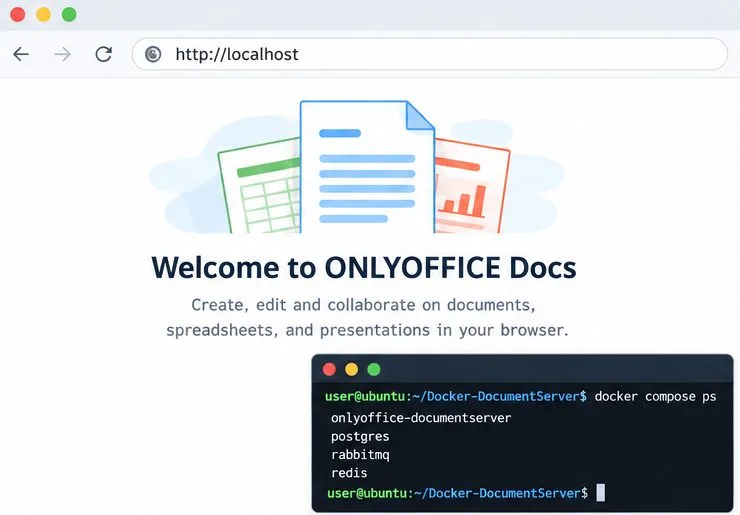
Apoi deschideți http://localhostpe gazdă sau pe adresa URL mapată dintr-un browser care poate ajunge la server. Instrucțiunile Compose ale ONLYOFFICE utilizează pagina de bun venit ca verificare inițială a instalării. Pentru utilizare în producție la distanță, expuneți serviciul prin HTTPS pe domeniul dvs., în loc să lăsați traficul editorului pe HTTP simplu. Consultați ghidul porturilor Enterprise Docker și ghidul de instalare Docker atunci când configurați accesul la rețea și TLS.
Pagina de bun venit confirmă că browserul poate accesa Docs; utilizați verificările de stare și de funcționare ale fișierului Compose pentru a confirma că serviciile sunt gata.
În cele din urmă, configurați adresa URL a serverului de documente al platformei dvs. și secretul JWT corespunzător, apoi deschideți, editați și salvați un document de test prin intermediul acelei integrări. Pagina de bun venit singură nu dovedește că conectorul, proxy-ul invers, JWT-ul sau adresa URL de apel invers sunt configurate corect. Dacă serviciile sunt sănătoase, dar editorul nu se poate deschide de pe platformă, verificați dacă platforma poate accesa adresa URL a documentelor și dacă ambele părți utilizează același secret și antet JWT. Pentru o implementare cu mai multe gazde sau cu disponibilitate ridicată, tratați această stivă Compose ca punct de plecare și consultați instrucțiunile de implementare ONLYOFFICE, în loc să presupuneți că o singură gazdă Compose oferă clustering.