Acasă
» Wiki
»
Defect de securitate descoperit în cipul Bluetooth folosit de un miliard de dispozitive din întreaga lume
Defect de securitate descoperit în cipul Bluetooth folosit de un miliard de dispozitive din întreaga lume
ESP32 este un cip extrem de popular la preț redus de la producătorul chinez Espressif, despre care se estimează că va fi folosit în peste 1 miliard de dispozitive din întreaga lume până în 2023 și conține o „ușă din spate” nedocumentată care poate fi exploatată pentru atacuri.
Aceste comenzi nedocumentate permit uzurparea identității dispozitivelor de încredere, accesul neautorizat la date, redirecționarea către alte dispozitive din rețea și capacitatea de a stabili persistența.
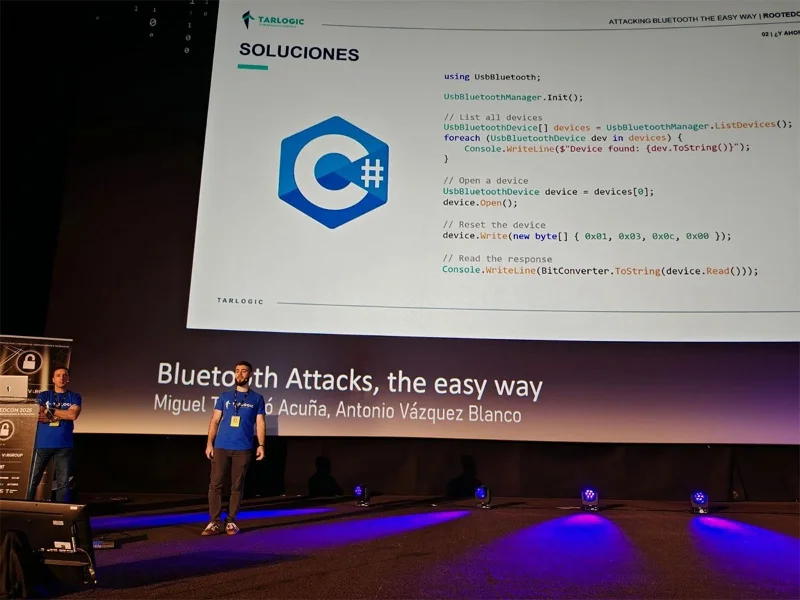
Descoperirea a fost făcută publică de cercetătorii spanioli în domeniul securității cibernetice Miguel Tarascó Acuña și Antonio Vázquez Blanco din echipa Tarlogic Security. Declarația a fost făcută la conferința RootedCON de la Madrid, după cum urmează:
Tarlogic Security a descoperit o ușă din spate în ESP32, o linie de microcontrolere care acceptă conectivitate WiFi și Bluetooth și sunt prezente în milioane de dispozitive IoT de pe piață. Exploatarea acestei uși din spate ar permite actorilor rău intenționați să efectueze atacuri de falsificare și să infecteze permanent dispozitive sensibile, cum ar fi telefoane mobile, computere, încuietori inteligente sau dispozitive medicale, ocolind verificarea codului.
ESP32 este unul dintre cele mai utilizate cipuri din lume pentru conectivitate Wi-Fi + Bluetooth în dispozitivele IoT (Internet of Things), astfel încât riscul existenței oricăror uși din spate este uriaș.
Ușă din spate în ESP32
Într-o prezentare la RootedCON, cercetătorii Tarlogic au explicat că interesul pentru cercetarea securității Bluetooth a scăzut, dar nu pentru că protocolul sau implementările sale au devenit mai sigure.
În schimb, cele mai multe dintre atacurile prezentate anul trecut nu aveau instrumente de lucru, erau incompatibile cu hardware-ul mainstream și foloseau instrumente învechite sau neîntreținute, care sunt în mare parte incompatibile cu sistemele moderne.
Tarlogic a dezvoltat un nou driver USB Bluetooth bazat pe C, independent de hardware și multiplatformă, care permite accesul direct la hardware fără a se baza pe API-uri specifice sistemului de operare.
Înarmat cu acest nou instrument, care permite accesul brut la traficul Bluetooth, Tarlogic a descoperit comenzi ascunse specifice furnizorului (Opcode 0x3F) în firmware-ul ESP32 Bluetooth, permițând controlul la nivel scăzut al funcțiilor Bluetooth.
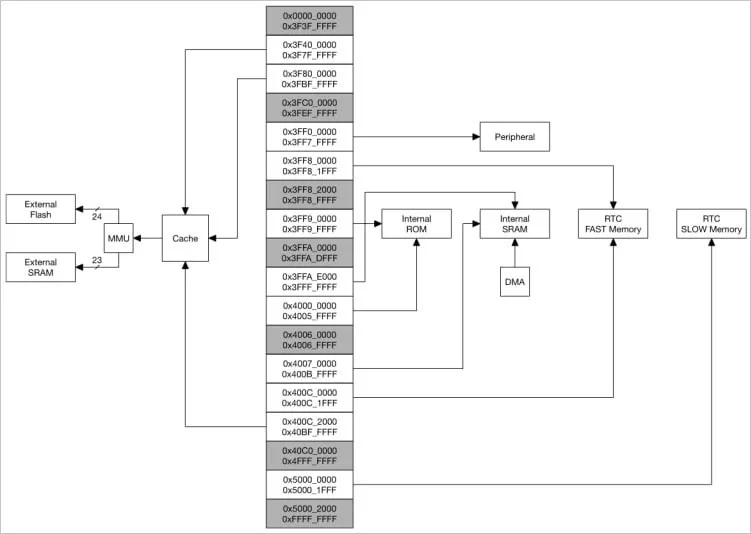
Diagrama memoriei ESP32
În total, ei au găsit 29 de comenzi nedocumentate, descrise în mod colectiv ca o „ușă din spate”, care pot fi abuzate pentru manipularea memoriei (citire/scriere RAM și Flash), falsificarea adresei MAC (spoofing dispozitiv) și împingerea pachetelor LMP/LLCP. Problema este în prezent urmărită sub identificatorul CVE-2025-27840.
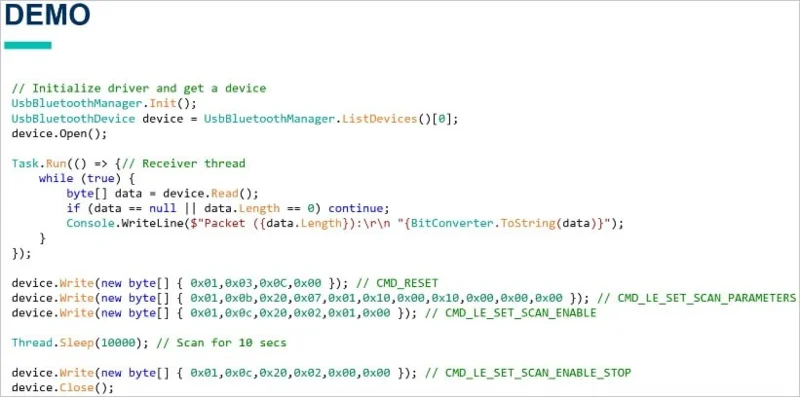
Scriptul de emitere a comenzii HCI
Riscuri potențiale
Riscurile care decurg din aceste comenzi includ implementarea rău intenționată la nivel de OEM și atacurile lanțului de aprovizionare.
În funcție de modul în care stiva Bluetooth gestionează comenzile HCI de pe dispozitiv, exploatarea backdoor de la distanță poate fi posibilă prin firmware rău intenționat sau o conexiune Bluetooth falsificată.
Acest lucru este valabil mai ales dacă atacatorul are deja acces root, instalează programe malware sau împinge o actualizare rău intenționată a dispozitivului, deschizând accesul la nivel scăzut.
Cu toate acestea, în general, a avea acces fizic la interfața USB sau UART a unui dispozitiv este mult mai periculos și un scenariu de atac mai realist.
„ Într-un scenariu în care puteți compromite un dispozitiv IoT care rulează un cip ESP32, ați putea să ascundeți un APT (Advanced Persistent Threat) în memoria ESP și să efectuați atacuri Bluetooth (sau Wi-Fi) împotriva altor dispozitive, controlând în același timp dispozitivul prin Wi-Fi/Bluetooth ”, explică echipa. „ Descoperirea noastră ar permite controlul deplin al cipului ESP32 și ar menține persistența în interiorul cipului prin comenzi care permit modificarea memoriei RAM și a Flash-ului. În plus, cu persistența în interiorul cipului, ar fi posibil să se răspândească la alte dispozitive, deoarece ESP32 permite atacuri Bluetooth avansate . ”
WebTech360 va continua să actualizeze informații despre această problemă, vă rugăm să acordați atenție.