Acasă
» Sfaturi pentru PC
»
Setați izolarea browserului Gooroom prin politica organizației dvs.
Setați izolarea browserului Gooroom prin politica organizației dvs.
Un portal intern care se deschide în browserul Gooroom greșit sau un site extern blocat indică de obicei o politică de încredere a browserului, mai degrabă decât o preferință normală de navigare. Protecția browserului oferită de Gooroom direcționează site-urile prin procese de browser de încredere sau nede încredere. În implementările Hancom Gooroom, furnizorul descrie GPMS ca o platformă centrală de gestionare a setărilor și spune că Gooroom Browser aplică politici diferite în funcție de destinație; consultați pagina produsului Hancom Gooroom . Utilizatorii obișnuiți pot avea nevoie de un administrator pentru a modifica clasificarea unui site. Începând cu 9 octombrie 2026, materialul public al furnizorului nu arată o cale curentă de meniu GPMS clic cu clic, așadar folosiți manualul pentru implementarea dvs. specifică în loc să ghiciți.
Ce controlează izolarea browserului Gooroom?
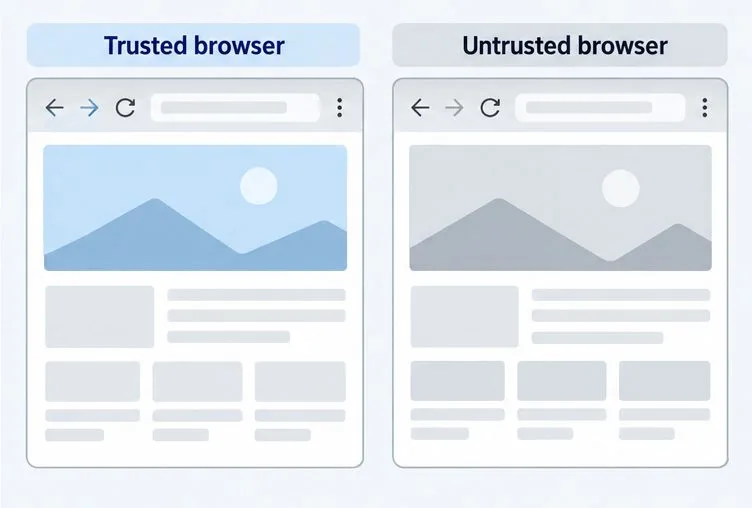
Browserul Gooroom este un browser bazat pe Chromium, cu procese și politici de navigare separate, de încredere și nede încredere, care pot diferi în funcție de destinație. Distincția face parte din designul de securitate Gooroom; nu este același lucru cu alegerea unui mod de confidențialitate sau modificarea unei permisiuni pentru site, cum ar fi accesul la cameră. Hancom descrie această protecție a browserului ca aplicarea de politici bazate pe destinația de acces, inclusiv gestionarea diferită pentru navigarea de încredere și nede încredere. Pagina sa de produs descrie, de asemenea, GPMS ca o modalitate de a gestiona centralizat setările dispozitivului.
„Gooroom OS” se poate referi la ediții sau implementări diferite. Hancom Gooroom și imaginea bazată pe Gooroom a unei organizații pot să nu expună aceleași instrumente sau meniuri de gestionare. Informațiile publice despre produs confirmă modelul de politică, dar nu publică navigarea GPMS curentă, numele câmpurilor de politică sau un comutator universal pentru utilizatorul final. Prin urmare, pașii de mai jos se concentrează pe un flux de lucru de configurare sigur, mai degrabă decât pe nume de butoane inventate.
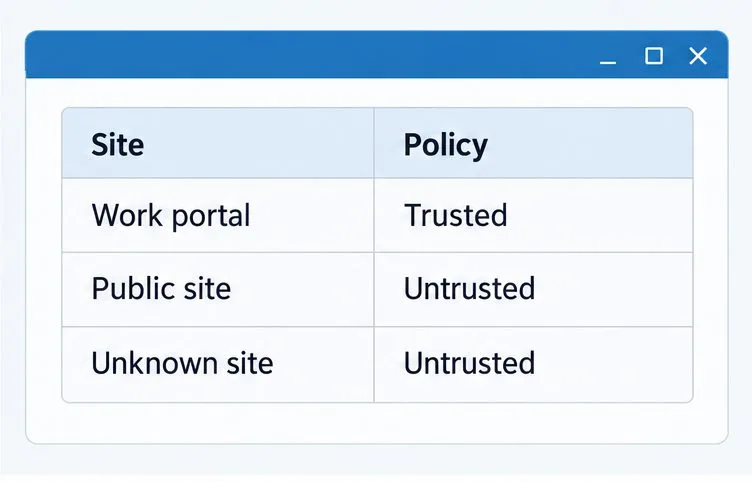
Cele patru panouri de interfață de mai jos sunt ilustrații explicative, nu capturi de ecran dintr-o anumită versiune Gooroom. Clasificările site-urilor eșantion nu sunt valori implicite pentru organizația dvs.
Înregistrați ediția și versiunea afișate pe dispozitiv înainte de a solicita o modificare a politicii.O fișă de lucru de planificare ajută un administrator să revizuiască clasificările propuse pentru amplasamente înainte de a le aplica.Utilizați documentația GPMS a organizației pentru controalele corecte din versiunea implementată.Protecția browserului oferită de Gooroom este concepută pentru a separa procesele de navigare de încredere de cele nede încredere.
Înainte de a modifica o politică de browser
Mai întâi identificați ediția și versiunea instalate și dacă computerul este gestionat de organizație. Înregistrați aceste informații din vizualizarea Despre sau din vizualizarea informațiilor despre sistem a sistemului, dacă este disponibilă. Dacă GPMS nu este prezent sau nu aveți un rol de administrator, solicitați administratorului dispozitivului să confirme ruta de politică acceptată. Nu încercați să editați fișierele de politică a browserului sau semnalizatoarele Chromium ca înlocuitor; este posibil ca aceste modificări să nu controleze protecția separată a browserului oferită de Gooroom și ar putea intra în conflict cu politica gestionată.
Pregătiți o listă scurtă de site-uri care necesită o gestionare diferită. Includeți numele de gazdă al fiecărui serviciu și motivul comercial pentru care trebuie să fie de încredere. Un flux de conectare poate redirecționa către mai multe nume de gazdă controlate de organizație, așa că întrebați proprietarul serviciului ce destinații sunt necesare. Nu clasificați un întreg domeniu public ca fiind de încredere doar pentru că este necesară o singură pagină.
Cum configurezi politica în siguranță?
Confirmați proprietarul politicii. Dacă dispozitivul dvs. este gestionat, trimiteți ediția, versiunea, site-ul afectat și comportamentul așteptat administratorului IT sau de securitate. Pentru un dispozitiv Hancom Gooroom, întrebați dacă implementarea respectivă utilizează politicile GPMS pentru browserul Gooroom. Dacă administrați o altă imagine Gooroom, utilizați ghidul de gestionare al acelei imagini.
Stabiliți clasificarea site-ului. Rugați proprietarul politicii să decidă dacă gazda exactă aparține procesului de încredere sau nede încredere. Păstrați site-urile necunoscute și publice în gestionarea nede încredere a organizației, cu excepția cazului în care proprietarul securității aprobă o excepție specifică. Separați clasificarea de încredere a site-ului de alte controale, cum ar fi dacă sunt permise descărcările; pagina produsului disponibilă publicului nu specifică acele câmpuri detaliate ale politicii.
Aplicați modificarea utilizând ghidul de administrare corespunzător. Un administrator autorizat trebuie să utilizeze GPMS sau metoda de gestionare documentată pentru versiunea instalată, să aplice regula gazdă aprobată grupului de utilizatori sau dispozitive vizat și să evite extinderea regulii dincolo de serviciul solicitat. Deoarece documentația publică nu arată calea curentă a consolei sau sintaxa politicii, opriți procesul și solicitați ghidul de implementare sau asistența furnizorului dacă controlul relevant nu este identificat clar. Nu copiați numele meniurilor dintr-o altă versiune Gooroom.
Testați mai întâi pe un dispozitiv gestionat. După ce administratorul raportează că politica a fost aplicată, închideți și redeschideți Gooroom Browser dacă instrucțiunile de implementare o cer. Testați un site intern aprobat și o destinație de testare neîncrezătoare aprobată. Nu utilizați un site rău intenționat activ pentru a testa izolarea.
Ce se întâmplă dacă un site se deschide în continuare în browserul greșit?
Colectați adresa exactă după redirecționări, fereastra sau browserul care s-a deschis, ediția și lansarea dispozitivului și ora testului. Furnizați aceste detalii administratorului de politici, astfel încât acesta să poată verifica regula atribuită și dacă aceasta a ajuns la dispozitiv. O gazdă de redirecționare lipsă sau o regulă aplicată grupului de dispozitive greșit poate explica o nepotrivire, dar administratorul ar trebui să verifice acest lucru în raport cu înregistrările politicii implementării.
Dacă site-ul este blocat, nu-l adăugați pe lista de încredere doar pentru a trece peste blocare. Mai întâi confirmați cu proprietarul serviciului că adresa este legitimă și obligatorie, apoi rugați administratorul de securitate să aleagă cea mai restrânsă excepție aprobată. Dacă indicatorul de browser sau starea de gestionare așteptată nu este vizibilă, utilizați metoda de verificare din documentația versiunii Gooroom; sursele publice nu definesc o pagină de stare universală.
Cum poți confirma că schimbarea a funcționat?
Solicitați administratorului să confirme că noua regulă este atribuită dispozitivului sau grupului de utilizatori corect. Apoi, verificați dacă site-ul de lucru aprobat se deschide în procesul browserului de încredere și dacă destinația de testare nede încredere rămâne în procesul nede încredere, utilizând indicatorii documentați pentru implementarea dvs. Dacă oricare dintre destinații este gestionată diferit, raportați adresa URL finală și opriți extinderea listei de încredere până când regula nu a fost verificată.