Acasă
» Cum să
»
Setați o parolă securizată pentru consola de administrare Collabora
Setați o parolă securizată pentru consola de administrare Collabora
Setați parola Consolei de administrare Collabora Online în modul în care este implementat serverul dvs.: pentru imaginea CODE Docker, configurați variabilele sale de mediu usernameși ; pentru o instalare de pachet Linux, executați . Apoi, reporniți sau recreați serviciul și conectați-vă la pagina de administrare pentru a confirma că noile acreditări funcționează.passwordcoolconfig set-admin-password
Consola de administrare folosește propriul formular de conectare; datele sale de autentificare sunt separate de contul dvs. de pe platforma de documente.
Știți ce parolă schimbați
Consola de administrare este pagina de gestionare a serviciilor Collabora Online. Este separată de contul de administrator pentru Nextcloud sau o altă platformă de stocare, iar schimbarea parolei nu modifică datele de autentificare ale utilizatorilor de documente sau acreditările utilizate de platforma dvs. pentru a se conecta la Collabora. Instalările Docker și cele bazate pe pachete utilizează, de asemenea, fluxuri de lucru de configurare diferite, așa că identificați implementarea înainte de a modifica orice.
Pentru CODE în Docker, documente Collabora usernameși passwordca setări de mediu container. Pentru instalările bazate pe pachete, instrumentul de configurare Collabora poate seta parola de administrator în mod interactiv. Referința de configurare curentă marchează utilizarea directă a admin_console.passwordsetării ca fiind depreciată pe majoritatea platformelor și recomandă PAM sau coolconfigîn schimb. Consultați documentația imaginii CODE Docker de la Collabora și referința de configurare Collabora .
Pregătiți-vă înainte de a schimba acreditările
Confirmați numele gazdei, containerul sau numele serviciului și dacă Collabora rulează în Docker sau ca pachet Linux. Dacă aveți mai multe instanțe, notați care dintre ele deservește utilizatorii.
Alegeți o parolă unică și stocați-o în managerul de parole sau în depozitul de secrete de implementare. Nu utilizați o parolă exemplu dintr-un tutorial.
Dacă gestionați Docker Compose, faceți o copie de rezervă sau validați fișierul Compose fără a valida niciun secret. Restricționați accesul la fișierul care conține secretul; variabilele de mediu sunt în continuare vizibile administratorilor care pot inspecta containerul.
Păstrați endpoint-ul de administrator în spatele controalelor de acces obișnuite. O parolă puternică ajută, dar nu înlocuiește limitarea accesului la pagina de administrare.
Setați parola pentru un container CODE Docker
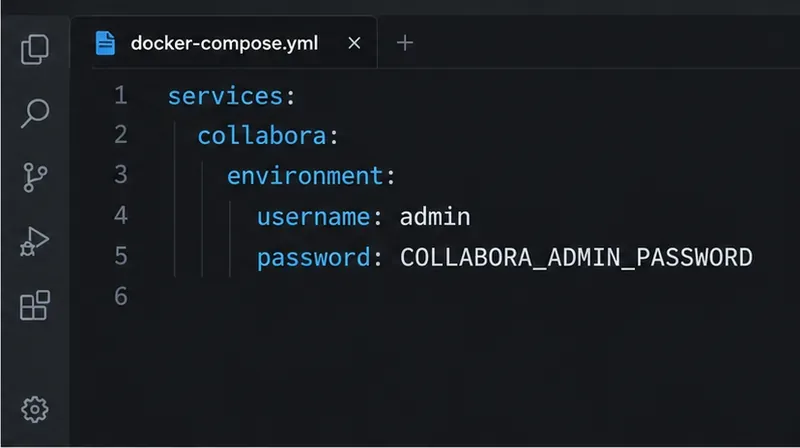
În serviciul Compose pentru Collabora, setați variabilele documentate usernameși password. Acest exemplu citește parola dintr-un .envfișier local în loc să pună secretul direct în fișierul Compose:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
În același director al proiectului, plasați secretul în .env:
Înlocuiți valoarea exemplu cu parola reală și nu faceți commit-uri .envîntr-un depozit partajat. Dacă serviciul Compose există deja, modificarea mediului său pe disc nu modifică mediul containerului care rulează. Recreați acel serviciu astfel încât noua setare să aibă efect:
docker compose up -d --force-recreate collabora
Folosește numele real al serviciului Compose dacă nu este collabora. Aceasta repornește containerul Collabora; nu șterge documentele, care sunt stocate de platforma conectată. Dacă implementarea este gestionată de Kubernetes, Helm sau un alt plan de control, modifică secretul sau valorile corespunzătoare acolo și aplică procesul normal de lansare al implementării respective, în loc să editezi manual un container care rulează.
Pentru o implementare Compose, plasați acreditările în mediul serviciului Collabora și păstrați secretul în afara fișierului YAML partajat.
Setați parola la instalarea unui pachet Linux
Pe un server unde Collabora a fost instalat ca pachet de sistem, rulați instrumentul de configurare pe serverul respectiv:
sudo coolconfig set-admin-password
Instrumentul solicită noua parolă, deci nu este nevoie să o includeți în comanda shell. Introduceți-o la prompt și repetați-o dacă vi se solicită. Apoi reporniți serviciul pentru a încărca configurația actualizată:
sudo systemctl restart coolwsd
Exemplul actual de instalare Ubuntu al Nextcloud folosește coolconfig set-admin-passwordși repornește coolwsddupă configurare. Managerul exact de pachete și servicii poate diferi pe alte distribuții; consultați instrucțiunile de instalare Collabora ale distribuției respective dacă comanda sau numele serviciului nu sunt disponibile. Exemplul Nextcloud este documentat în ghidul de configurare Ubuntu 24.04 .
Fluxul de lucru bazat pe pachete solicită noua parolă fără a o plasa în comanda în sine.
Conectați-vă și verificați rezultatul
Deschideți consola de administrare pentru gazda Collabora, de obicei la https://collabora.example.com/browser/dist/admin/admin.html, înlocuind gazda exemplu cu adresa URL publică a serverului. Conectați-vă cu numele de utilizator de administrator configurat și noua parolă. O conectare reușită confirmă faptul că consola acceptă acreditările; nu verifică în sine dacă editarea documentelor sau conexiunea WOPI este sănătoasă.
Dacă autentificarea eșuează în Docker, confirmați că ați editat proiectul Compose care deservește de fapt adresa URL respectivă, că numele variabilei este exact usernamesau passwordși că ați recreat containerul după modificare.
Dacă autentificarea eșuează după o actualizare a pachetului, verificați dacă coolwsdrepornirea a avut succes și dacă browserul ajunge la serverul dorit. Verificați jurnalele de service pentru erori de configurare fără a copia secretele într-o postare de asistență.
Dacă ați activat autentificarea PAM, valorile configurate admin_console.usernameși admin_console.passwordsunt ignorate. Folosiți în schimb contul și parola PAM configurate pentru gazdă; modificarea variabilelor de mediu CODE Docker nu va suprascrie PAM.
Dacă autentificarea funcționează, dar pagina de administrare nu se încarcă, verificați rutele Collabora și politica de acces a proxy-ului invers. O problemă de proxy sau de rețea este diferită de o parolă respinsă.
După repornire sau recrearea containerului, testați noile acreditări în consola de administrare de pe gazda Collabora corectă.
Greșeli frecvente de evitat
Nu confundați parola Consolei de administrare cu o parolă de administrator Nextcloud și nu lipiți secretul într-o comandă, de exemplu, docker run -e password=...dacă istoricul shell-ului sau inspecția proceselor l-ar putea expune. Pentru o implementare Compose, păstrați secretul într-un fișier de mediu protejat sau într-un manager de secrete disponibil și limitați accesul la gazda Docker. De asemenea, evitați editarea coolwsd.xmldirectă ca primă opțiune: Collabora identifică setarea parolei vechi ca fiind depreciată pe majoritatea platformelor.
Dacă nu vă puteți conecta după ce ați urmat calea corectă, confirmați mai întâi instanța și modul de autentificare, apoi verificați dacă noua configurație a fost aplicată efectiv. Această secvență distinge un container învechit sau o gazdă greșită de o greșeală de scriere a parolei și vă oferă un loc clar de investigat.