Pune ownCloud pe HTTPS cu Let's Encrypt și Nginx

Alegeți HTTP-01 sau DNS-01, configurați un proxy invers ownCloud și verificați dacă Certbot reînnoiește automat certificatele HTTPS.
Notă privind versiunea curentă: documentația actuală a ownCloud listează Classic 11.0 ca linie de versiune stabilă și precizează că Classic 11 acceptă doar instalarea bazată pe Docker. Punctul de automatizare fiabil pentru acea implementare este un cron job gazdă care rulează un script din directorul proiectului Docker Compose. Pentru o stivă bazată pe MariaDB, scriptul activează pentru scurt timp modul de întreținere, oprește serviciul web, exportă baza de date cu mysqldump, validează fișierul comprimat și pornește din nou ownCloud. ownCloud documentează modul de întreținere și dump-urile instrumentelor bazei de date ca parte a procedurii sale de backup .
Acest exemplu folosește numele oficiale ale serviciilor Compose owncloudși mariadb. Dacă rulați ownCloud Server 10.16, o instalare non-Docker sau PostgreSQL, utilizați numele serviciilor și comenzile specifice bazei de date pentru implementarea respectivă în loc să copiați scriptul neschimbat.
Executați copia de rezervă de pe gazda care rulează Docker Compose, nu din interiorul containerului web ownCloud. În directorul proiectului Compose, creați un fișier cu opțiuni client pe care clientul MariaDB îl poate citi fără a plasa o parolă în scriptul de copiere de rezervă sau în crontab:
mkdir -p secrets
nano secrets/db-backup-client.cnf
Introduceți contul bazei de date utilizat pentru dump-uri. Pentru stiva oficială de exemplu, parola root MariaDB este deja configurată în mediul de implementare; un cont dedicat de rezervă, cu doar privilegiile necesare versiunii MariaDB, este preferabil pentru producție.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Restricționați fișierul pe gazdă, astfel încât doar administratorul de implementare să îl poată citi:
chmod 600 secrets/db-backup-client.cnf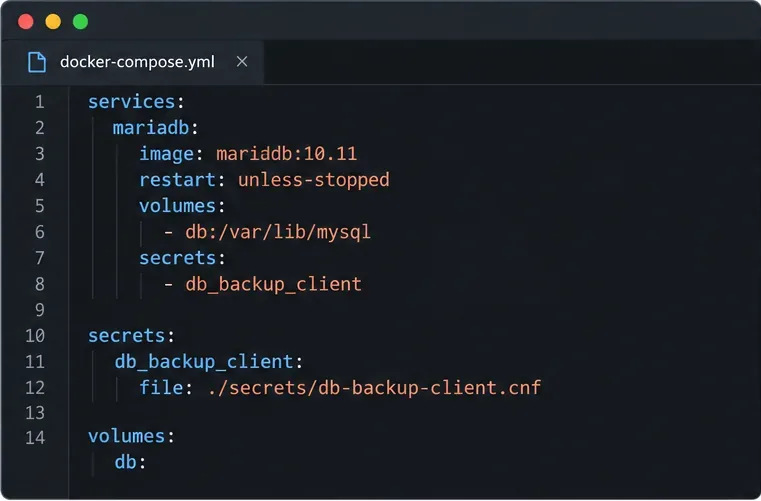
Montați fișierul ca secret Compose pe serviciul MariaDB. Adăugați secretsintrarea sub serviciul existent mariadbși declarați secretul la nivelul superior. Păstrați toate celelalte setări din fișierul Compose:
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose pune acest fișier la dispoziție în containerul MariaDB la adresa /run/secrets/db_backup_client. Recreați sau reporniți serviciul respectiv dacă implementarea Compose necesită aplicarea noii monte. Nu utilizați exemple de parole din documentație într-o instalare reală.
Creați /usr/local/sbin/owncloud-db-backupca utilizator root. Această versiune presupune că proiectul se află /srv/owncloudîntr-un director gazdă separat și scrie dump-uri în acesta. Modificați ambele căi pentru a se potrivi serverului dvs. Modul de întreținere și oprirea serviciului aplicației creează o scurtă întrerupere nocturnă, dar împiedică solicitările web să modifice datele în timpul exportului. Capcana de curățare încearcă să repornească serviciul și să dezactiveze modul de întreținere dacă o comandă eșuează.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT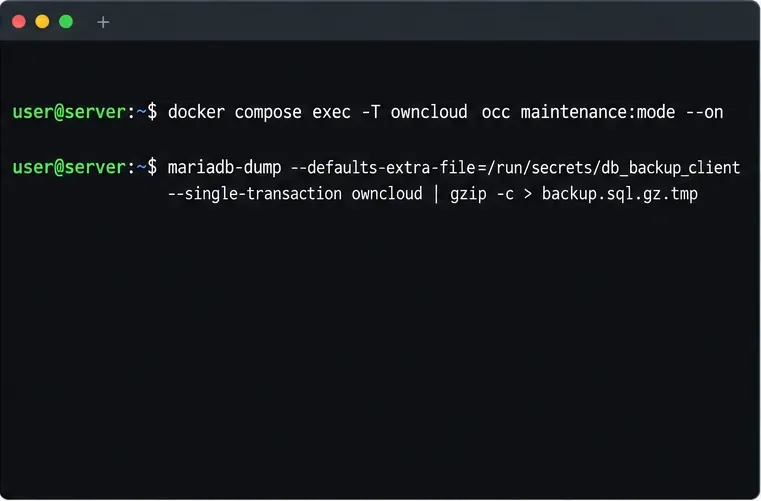
--single-transactioneste opțiunea bazei de date utilizată în exemplul de backup MariaDB/MySQL din ownCloud. Numele fișierului temporar împiedică o copie de rezervă incompletă să arate ca o copie de rezervă finalizată; gzip -tși test -strebuie să aibă succes înainte ca fișierul să fie redenumit. Blocarea previne suprapunerea unei rulări lente peste următoarea rulare programată. Dacă proiectul dvs. Compose utilizează un nume de bază de date diferit, modificați owncloudargumentul final pentru a se potrivi cu acesta.
Instalați scriptul și faceți-l executabil, apoi rulați-l manual o dată înainte de a-l programa. O rulare manuală vă permite să verificați căile Compose, montarea secretă, spațiul disponibil pe disc și recuperarea în modul de întreținere în timp ce puteți viziona jurnalele.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Dacă se termină și ownCloud revine la funcționarea normală, deschideți crontab-ul utilizatorului root și adăugați un job zilnic la ora 2:30. Cron folosește fusul orar local al gazdei; schimbați programul la o fereastră silențioasă în mediul dvs.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
Jobul rulează ca root deoarece trebuie să controleze Docker, să scrie în directorul de backup protejat și să creeze fișierul de blocare. Păstrați scriptul și baza de date secrete, accesibile doar administratorilor. Configurați rotația jurnalelor și o alertă sau o verificare de monitorizare pentru ieșirile de joburi diferite de zero; înregistrarea în jurnal cron în sine nu dovedește că există o copie de rezervă utilizabilă.
După rularea manuală și din nou după prima rulare programată, verificați dacă există un fișier nou cu marcaj temporal, dacă este negoț și dacă trece o verificare a integrității gzip:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
O verificare reușită gzip -tconfirmă că fluxul comprimat este lizibil; nu dovedește că MariaDB poate restaura codul SQL sau că instanța ownCloud restaurată funcționează. Restaurați periodic o copie într-o stivă de testare detașabilă folosind instrucțiunile de restaurare ownCloud . Nu testați niciodată importând peste baza de date live.
Păstrați dump-urile bazei de date în afara proiectului Compose și trimiteți o copie criptată într-un spațiu de stocare separat. Setați procesul de retenție în funcție de nevoile de recuperare și de capacitatea disponibilă și monitorizați destinația, astfel încât să nu se poată umple în mod silențios. Un dump al bazei de date în sine nu este o copie de rezervă ownCloud completă: ghidul actual de restaurare necesită și datele volumului Docker care conțin folderele apps, configși files, plus orice fișiere tematice personalizate sau chei de criptare amplasate separat.
Dacă instalarea dvs. ownCloud folosește PostgreSQL, treceți la formatul documentat pg_dumpși pg_restore; ghidul actual al serverului acceptă MySQL/MariaDB și PostgreSQL pentru producție. SQLite este descris pentru evaluare, nu pentru producție. De asemenea, rețineți că secțiunea „Backup Cron Jobs” din ownCloud se referă la păstrarea unui www-datacrontab existent; nu creează un dump recurent al bazei de date.
Alegeți HTTP-01 sau DNS-01, configurați un proxy invers ownCloud și verificați dacă Certbot reînnoiește automat certificatele HTTPS.
Configurați autentificarea oCIS LDAP, aliniați căutările de utilizatori și grupuri și verificați setările TLS și schemă înainte de implementare.
Adăugați un bucket Amazon S3 la ownCloud 10, pregătiți acreditări și endpoint-uri compatibile și verificați accesul fără a confunda o montare cu spațiul de stocare principal.
Planificați dump-uri MariaDB protejate pentru serverul ownCloud, gestionați modul de mentenanță în siguranță și verificați fiecare copie de rezervă înainte de a vă baza pe ea.
Planificați o migrare de la ownCloud 10 la oCIS cu aplicația acceptată, comenzi ordonate, verificări de identitate și o listă clară de date care necesită gestionare separată.
Înlocuiți logo-urile ownCloud Classic 10 și reglați culorile interfeței web cu o aplicație temă, evitând în același timp problemele legate de actualizare și verificarea integrității.
Atribuiți limite de stocare bazate pe octeți noilor utilizatori ownCloud Infinite Scale în funcție de rol, cu un exemplu proxy.yaml și o listă de verificare pentru verificarea sigură.
Restaurați sincronizarea desktopului ownCloud verificând numele de gazdă al serverului, lanțul de certificate, încrederea CA privată și problemele legate de portalul captiv fără a dezactiva verificarea TLS.
Folosește raportul fișiere nevalide pentru a identifica fișierele principale sau semnăturile aplicațiilor nepotrivite, pentru a restaura fișierele de lansare corecte și pentru a verifica în siguranță verificarea integrității.
Implementează ownCloud Infinite Scale din exemplul său oficial Compose, configurează domeniile și stocarea persistentă, apoi verifică TLS, containerele și prima autentificare.


