Acasă
» Cum să
»
Configurați în siguranță backup-ul și semnarea încrucișată a cheilor elementare
Configurați în siguranță backup-ul și semnarea încrucișată a cheilor elementare
Mai întâi configurați Element Secure Backup, salvați cheia de recuperare într-un loc privat, apoi verificați sesiunile pe care le utilizați. Copia de rezervă păstrează cheile criptate ale camerei, astfel încât o nouă sesiune să poată recupera istoricul mesajelor eligibile; semnarea încrucișată stabilește ce dispozitive aparțin identității dvs. Matrix. O parolă Matrix vă conectează, dar nu deblochează niciuna dintre funcțiile de criptare.
Ce protejează fiecare copierea de rezervă și semnarea încrucișată?
Copia de rezervă securizată stochează cheile de criptare end-to-end pe serverul dvs. de acasă Matrix în formă criptată. Cheia de recuperare (uneori numită cheie de securitate) deblochează acea copie de rezervă și vă poate ajuta să vă restaurați identitatea criptografică dacă pierdeți dispozitivele. Element spune că cheile sunt criptate pe dispozitiv înainte de a părăsi dispozitivul, astfel încât serverul de acasă nu le primește în formă lizibilă. Copia de rezervă poate restaura doar cheile mesajelor care au fost salvate; nu poate face disponibil fiecare mesaj criptat dacă cheia sa nu a fost niciodată copiată de rezervă sau păstrată.
Semnarea încrucișată permite identității criptografice a contului dvs. să semneze propriile dispozitive și ajută alte persoane să aibă încredere în identitatea dvs. pe diferite dispozitive. Când verificați o sesiune nouă, Element o leagă de un dispozitiv verificat anterior sau de materialul dvs. de recuperare. Acest lucru este diferit de simpla vizualizare a sesiunii listate în setările contului. Specificația de semnare încrucișată a Matrix descrie cheile care stabilesc această încredere; Întrebările frecvente despre criptare ale Element explică modul în care funcționează backup-ul și recuperarea cheilor în clienții săi.
Unde sunt setările în aplicația Element?
Pentru Element Web sau Desktop curent, deschideți meniul avatarului, alegeți Toate setările , apoi Criptare . În Element X sau Element Pro pe Android sau iOS, deschideți meniul profilului și alegeți Criptare . Aplicația mobilă Element Classic, mai veche, folosește etichete precum Securitate și confidențialitate sau Securitate , așa că este posibil ca meniurile sale să nu corespundă acestor pași. Instrucțiunile actuale de asistență ale Element recomandă să începeți de la Web/Desktop sau Element X/Pro atunci când aveți de ales.
Cum configurezi Secure Backup fără a pierde accesul?
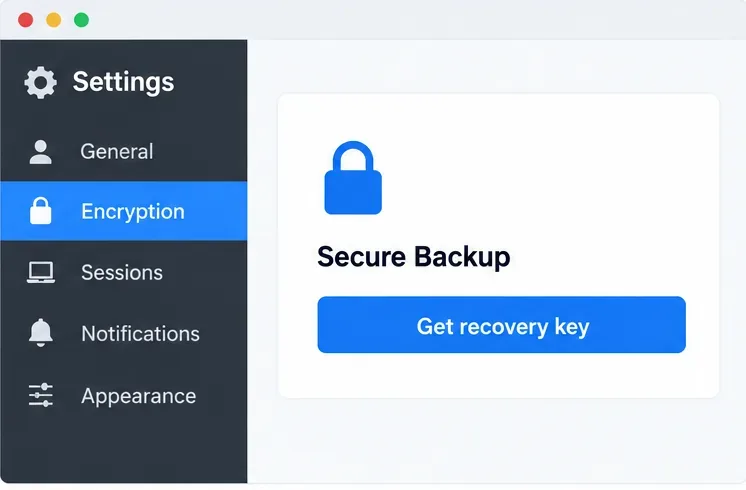
Începeți pe un dispozitiv pe care sunteți deja conectat(ă), de preferință unul despre care știți că este verificat. Nu vă deconectați de la ultima sesiune de încredere în timp ce configurați această funcție. În setările de criptare, căutați „ Obțineți cheie de recuperare” sau „Configurați copie de rezervă securizată” . Dacă aplicația afișează „Modificați cheia de recuperare” , înseamnă că copia de rezervă este deja configurată; verificați mai întâi dacă aveți încă cheia curentă în loc să o resetați.
Deschideți setările de criptare și găsiți „Obțineți cheia de recuperare” pentru a începe configurarea recuperării.
Alegeți Cheia de Securitate generată atunci când este oferită. Elementul poate oferi și o frază de securitate; dacă alegeți una, faceți-o lungă și unică și nu reutilizați parola contului. O cheie generată evită alegerea unei fraze ușor de ghicit. Urmați solicitarea de confirmare a aplicației și înregistrați cheia exact așa cum este afișată. Stocați-o într-un manager de parole de încredere sau notați-o și păstrați-o într-un loc sigur. Nu o lipiți într-un chat, nu o trimiteți la asistență și nu salvați o captură de ecran expusă. Oricine obține cheia de recuperare poate avea acces la cheile criptate din care ați făcut backup.
Alegeți cum să protejați copia de rezervă; cheia de securitate generată este setarea implicită mai sigură pentru majoritatea utilizatorilor.
Cheia de recuperare este separată de parola contului și de resetarea parolei bazată pe e-mail. Recuperarea parolei poate restaura conectarea la cont, dar nu recreează secretele de criptare lipsă. Păstrați dispozitivul original conectat până când ați verificat o altă sesiune și dacă cheia de recuperare funcționează.
Cum conectezi o sesiune cu semnătura încrucișată?
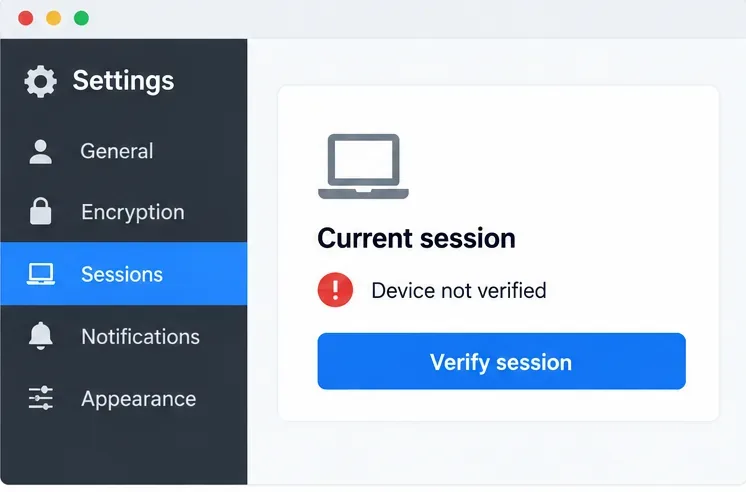
În Element Web/Desktop, deschideți Toate setările > Sesiuni , selectați sesiunea curentă și alegeți Verificare sesiune . Solicitarea exactă diferă în funcție de platformă, iar aplicațiile Element X/Pro actuale necesită verificarea dispozitivului la conectare. În Web, verificarea poate fi oferită, dar nu obligatorie, așadar verificați singur starea sesiunii.
O sesiune care spune „Dispozitiv neverificat” trebuie totuși conectată la identitatea de încredere a contului tău.
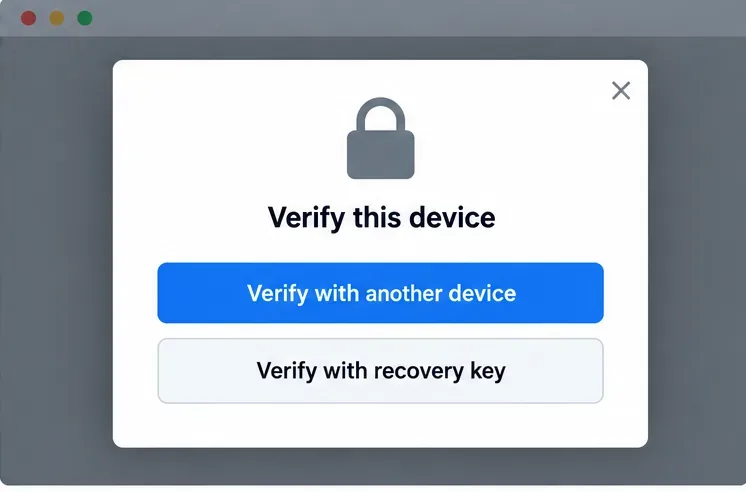
Alegeți „Verificați cu alt dispozitiv” dacă aveți încă o sesiune Element de încredere. Acceptați solicitarea pe dispozitivul respectiv, apoi comparați emoji-ul sau alt cod de verificare de pe ambele ecrane. Confirmați doar atunci când valorile se potrivesc exact și în aceeași ordine. Dacă aplicația oferă verificare prin cod QR, scanați-l de pe dispozitivul pe care îl verificați și aprobați solicitarea corespunzătoare pe dispozitivul de încredere. Nu aprobați niciodată o solicitare de verificare pe care nu ați inițiat-o.
Folosește o sesiune existentă de încredere sau cheia de recuperare pentru a verifica o nouă conectare.
Dacă nu este disponibil niciun alt dispozitiv de încredere, selectați Verificare cu cheia de recuperare și introduceți cheia salvată. În caz de succes, noua sesiune ar trebui să fie afișată ca verificată, adesea cu un scut verde, iar Element poate recupera cheile de cameră din backup. Un scut verde confirmă starea de încredere a sesiunii; nu dovedește că fiecare cheie de mesaj veche există în backup.
Cum poți verifica dacă recuperarea funcționează cu adevărat?
Mai întâi, reveniți la setările de criptare și confirmați că backup-ul este activ. O acțiune „Modificare cheie de recuperare” înseamnă de obicei că este configurat unul; unele versiuni de client afișează și un mesaj că sesiunea creează backup pentru chei. Apoi, testați cheia de recuperare salvată pe un profil separat de browser Element Web sau pe un alt dispozitiv, păstrând în același timp conectată sesiunea verificată curentă. Începeți o nouă autentificare, alegeți calea de verificare a cheii de recuperare și confirmați că Element acceptă cheia și marchează sesiunea ca verificată. Verificați un mesaj criptat mai vechi cunoscut după finalizarea recuperării cheii.
Dacă un mesaj tot nu se decriptează, acordați timp pentru recuperarea cheii și solicitați cheia dintr-o altă sesiune online verificată, dacă Element oferă această opțiune. Este posibil ca dispozitivul expeditorului să nu mai aibă cheia sau ca aceasta să nu fi intrat niciodată în backup. Nu resetați semnarea încrucișată și nu ștergeți Secure Backup ca o comandă rapidă de depanare. Dacă nu aveți nici o cheie de recuperare funcțională, nici o altă sesiune verificată, o resetare a identității poate fi singura modalitate de a recâștiga identitatea unui cont utilizabil, dar Element avertizează că istoricul criptat vechi poate deveni ilizibil, iar contactele pot vedea schimbarea identității. Păstrați cel puțin o sesiune verificată și o cheie de recuperare protejată, astfel încât să nu fiți forțat să faceți această alegere.