Acasă
» Cum să
»
Faceți serverul dvs. Matrix Synapse accesibil pentru federație
Faceți serverul dvs. Matrix Synapse accesibil pentru federație
Pentru a federa un server de acasă Matrix Synapse, faceți ca numele serverului său să fie detectabil și accesibil de pe internetul public prin HTTPS, apoi direcționați cererile Matrix de la server la server către Synapse. Într-o configurație obișnuită, un proxy invers gestionează TLS pe portul 443, iar un /.well-known/matrix/serverfișier indică domeniul dvs. Matrix către acel proxy. Dacă Synapse răspunde deja pe domeniul numelui serverului dvs. la portul 8448, este posibil să nu aveți nevoie de delegare.
Această prezentare generală folosește example.comnumele serverului Matrix ca și nume permanent și matrix.example.comca mașină sau punct final proxy. Înlocuiți ambele cu propriile nume. Un server de acasă stochează conturi și camere Matrix; federația permite serverelor de acasă să comunice. DNS, regulile firewall, sintaxa proxy, rețeaua de containere și certificatele depind de gazdă.
Înainte de a modifica configurația
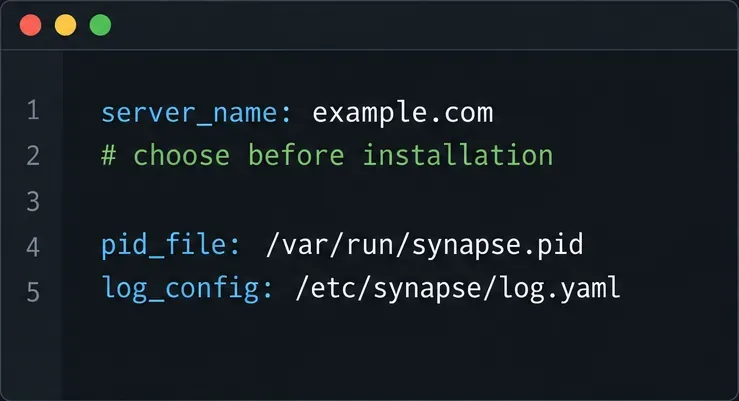
Decideți dacă ID-urile Matrice ale utilizatorilor ar trebui să arate ca @name:example.comsau @name:matrix.example.com. Valoarea lui server_namedevine homeserver.yamlparte a ID-urilor Matrice și a adreselor camerelor. Documentația de instalare a Synapse recomandă alegerea acesteia înainte de instalare, deoarece nu poate fi modificată ulterior fără consecințe. Dacă Synapse este deja utilizat, nu o modificați doar pentru a se potrivi cu o adresă web; utilizați delegarea pentru a păstra ID-urile existente.
Numele serverului face parte din ID-urile Matrix, așa că confirmați-l înainte de a continua.
Înainte de a edita, asigurați-vă că puteți accesa Synapse, proxy-ul și DNS-ul public și că aveți un certificat TLS valid pentru endpoint-ul de federație. Faceți o copie de rezervă homeserver.yamla cheii de semnare, care stabilește identitatea serverului de domiciliu. Păstrați acea cheie în siguranță; configurarea de rutină a federației nu necesită regenerarea ei.
Configurați ruta publică
1. Confirmați ascultătorul HTTP al Synapse
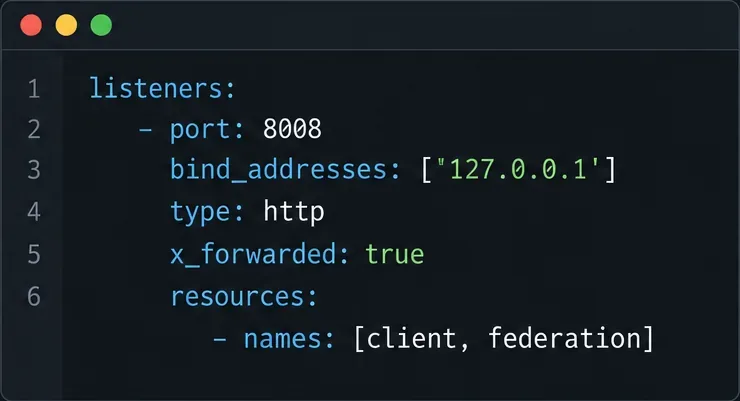
De obicei, Synapse ascultă HTTP pe portul 8008din spatele unui proxy invers. În listenerul care acceptă trafic proxy, setați x_forwarded: trueastfel încât Synapse să poată utiliza adresa și schema clientului redirecționate de proxy. Proxy-ul trebuie să seteze anteturile X-Forwarded-Forși corespunzătoare X-Forwarded-Proto, în loc să transmită valori arbitrare furnizate de clienți externi.
Ascultătorul acceptă HTTP de la un proxy local și activează gestionarea antetelor redirecționate de către Synapse.
Legarea la 127.0.0.1este potrivită atunci când proxy-ul rulează pe aceeași gazdă. Nu este potrivită atunci când proxy-ul se află într-un alt container sau mașină, cu excepția cazului în care adresa respectivă este accesibilă de la proxy. Într-o implementare de container, utilizați adresa de rețea sau numele serviciului pe care proxy-ul îl poate atinge și restricționați accesul prin rețeaua containerului sau firewall. Păstrați structura de ascultare existentă și editați valorile relevante; nu lipiți un fragment orbește peste restul configurației.
2. Rutați căile Matrice prin proxy
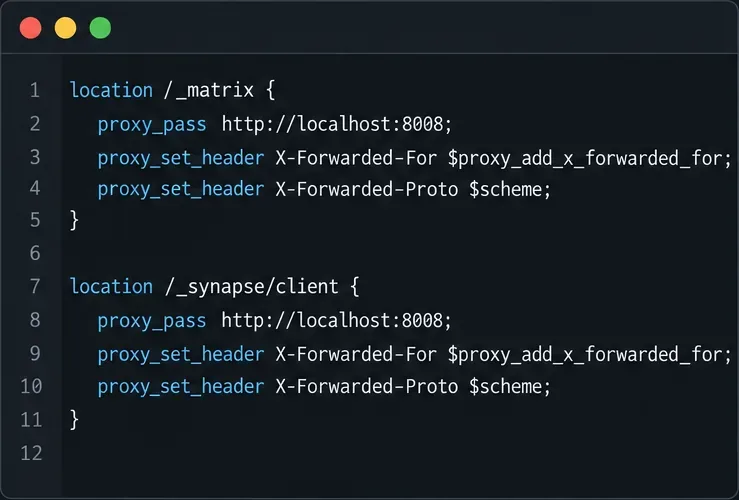
Configurați gazda virtuală HTTPS a proxy-ului să redirecționeze atât datele, cât /_matrixși /_synapse/clientcătre listener-ul HTTP al Synapse. Prima cale transportă API-uri Matrix, inclusiv federația; a doua este utilizată pentru endpoint-urile clientului Synapse. Urmați exemplul oficial pentru software-ul proxy, păstrați calea de solicitare și trimiteți anteturile redirecționate așteptate de Synapse. Nu normalizați, decodificați și nu rescrieți căile URI: Semnăturile de solicitare Matrix pot eșua dacă un proxy modifică calea codificată.
Proxy-ul trebuie să transmită ambele căi API Matrix către Synapse fără a rescrie URI-ul.
Configurația exactă diferă între Nginx, Caddy, Apache, echilibratoarele de încărcare și găzduirea gestionată. Folosiți sintaxa curentă a furnizorului și documentația Synapse pentru reverse-proxy ca referință. O regulă proxy care deservește clientul web, dar omite calea API de federație nu este suficientă.
3. Asigurați-vă că DNS, HTTPS și portul ales sunt de acord
De exemplu, matrix.example.comtrebuie să se rezolve către proxy sau către echilibratorul de încărcare, iar portul 443trebuie să fie accesibil din exterior. Proxy-ul are nevoie de un certificat valid pentru matrix.example.com. Dacă în schimb deserviți federația direct la example.com:8448, publicați ruta și certificatul respectiv și deschideți portul 8448. Utilizați fie portul direct 8448, implicit convențional, fie delegarea către o altă gazdă și un port, cum ar fi 443.
Confirmați regulile DNS, firewall-ului sau grupului de securitate în cloud și certificatul din afara rețelei private. Dacă o rețea CDN sau un tunel se află în față, suportul pentru traficul Matrix necesar depinde de configurația actuală a serviciului respectiv; verificați documentația sa și testați ruta reală, în loc să presupuneți compatibilitatea.
Publicați descoperirea federației atunci când este nevoie
4. Adăugați delegarea serverului pentru un endpoint separat
Dacă domeniul Matrix ID este , example.comdar Synapse este accesibil la matrix.example.com:443, serviți acest JSON prin HTTPS la https://example.com/.well-known/matrix/server:
{
  "m.server": "matrix.example.com:443"
}
Această înregistrare de descoperire a federației deleagă example.com către endpoint-ul HTTPS de la adresa matrix.example.com pe portul 443.
Portul 443 este explicit în acest exemplu; dacă omiteți un port, Matrix Discovery va avea implicit valoarea 8448. Nu confundați acest fișier cu /.well-known/matrix/client, care ajută clienții să găsească API-ul client-server și este separat de federația server-server. Synapse poate servi el însuși un fișier binecunoscut al serverului atunci când domeniul nume-server este rutat direct către Synapse, dar cu un endpoint separat, în mod normal, fișierul este publicat pe serverul web al domeniului nume-server.
Descoperirea prin federație este specificată de Matrix și documentată de Synapse. Specificația Matrix permite descoperirea prin /.well-known/matrix/server; verificați instrucțiunile de delegare Synapse înainte de a alege o altă metodă, cum ar fi o înregistrare SRV, care afectează și așteptările TLS.
Testare din afara serverului
5. Verificați înregistrarea, apoi executați o verificare a federației
Solicitați adresa URL de descoperire de la o mașină din afara rețelei private a serverului. Ar trebui să returneze obiectul JSON de mai sus prin HTTPS, fără o pagină de conectare, redirecționare HTML, avertisment de certificat sau site web fără legătură. Apoi verificați dacă numele de gazdă delegat se rezolvă, certificatul său este valid și portul său anunțat ajunge la Synapse. Folosiți verificatorul de configurare și procedura de reîncărcare a proxy-ului înainte de testare.
În cele din urmă, introduceți numele serverului (de exemplu, example.com, nu numele de gazdă delegat, cu excepția cazului în care acesta este numele dvs. de gazdă server_name) în instrumentul oficial Matrix Federation Tester . Ghidul de federație Synapse sugerează, de asemenea, testarea prin alăturarea la o cameră publică, cum ar fi #synapse:matrix.org. O verificare reușită confirmă că verificările comune de descoperire și accesibilitate au trecut; nu garantează că fiecare server la distanță sau fiecare operațiune din cameră va funcționa, deoarece politicile la distanță și condițiile rețelei variază.
Dacă testerul raportează că serverul dvs. nu poate fi accesat, verificați domeniul și portul încercat, DNS-ul, regulile firewall-ului, numele certificatului, căile proxy, anteturile redirecționate și dacă o redirecționare a modificat solicitarea. Documentația actuală a federației Synapse avertizează în mod specific că serverele de federare Synapse pot să nu respecte redirecționările HTTP 308 în anumite cazuri. Evitați să vă bazați pe o redirecționare 308 pentru endpoint-ul federației și retestați după corectare. Consultați documentația corespunzătoare versiunii Synapse instalate pentru comportamentul specific versiunii.
Federația necesită servere de acasă la distanță pentru a descoperi și a accesa API-ul dvs. de federație. Nu se poate ști doar din configurare dacă acest lucru funcționează pentru fiecare server la distanță. Confirmați ruta cu testerul și cu o intrare reală într-o cameră, apoi investigați endpoint-ul sau eroarea specifică care a eșuat.
Aceste panouri de interfață sunt exemple schematice de date de configurare și descoperire, nu capturi de ecran de pe un server live. Referințele documentației au fost verificate la 10 octombrie 2026.