Acasă
» Cum să
»
Instalați un server Synapse Matrix în spatele Cloudflare în siguranță
Instalați un server Synapse Matrix în spatele Cloudflare în siguranță
Pentru a plasa un server Synapse Matrix în spatele proxy-ului standard orange-cloud al Cloudflare, trimiteți atât API-ul clientului, cât și traficul de federație de intrare prin HTTPS pe portul 443. Mențineți TLS activat de la Cloudflare la origine cu Full (strict), direcționați căile Matrix neschimbate către Synapse, publicați descoperirea federației care indică numele dvs. de gazdă 443 și ocoliți memoria cache pe căile API. Nu direcționați o înregistrare proxy normală către portul de federație implicit 8448 al Matrix: proxy-ul standard al Cloudflare nu listează acel port ca fiind acceptat.
Verificați dacă configurația 443 se potrivește serverului dvs.
Acest exemplu presupune că Synapse rulează în spatele unui proxy invers, cum ar fi Nginx, Caddy sau Traefik. Synapse poate rămâne pe rețeaua sa privată Docker pe portul HTTP 8008; proxy-ul frontal gestionează TLS public. Federația poate utiliza HTTPS 443 atunci când descoperirea direcționează serverele de acasă la distanță acolo. Synapse acceptă 443 ca alternativă la portul implicit 8448, în timp ce Cloudflare listează 443, dar nu 8448, printre porturile sale proxy standard. Consultați ghidul pentru porturile Synapse și lista de porturi acceptate de la Cloudflare .
Folosește această abordare atunci când clienții și federația ar trebui să partajeze un nume de gazdă HTTPS prin proxy. Dacă trebuie să păstrezi federația pe 8448, folosește o înregistrare exclusiv DNS sau un produs Cloudflare care acceptă acel port TCP. Exemplul folosește example.orgpentru ID-uri de matrice, cum ar fi @alice:example.orgși matrix.example.orgpentru Synapse. Înlocuiește numele de gazdă, dar păstrează Synapse-ul existent server_name; modificarea acestuia modifică ID-urile de matrice ale utilizatorilor.
Instalați DNS, TLS și proxy-ul invers
1. Proxy doar pentru numele de gazdă HTTP(S)
În Cloudflare DNS, setează înregistrarea A/AAAA pentru matrix.example.orgla adresa publică a proxy-ului invers și marchează-l ca Proxied. example.orgNumele gazdei trebuie să ajungă și la un server web pentru fișierele de descoperire. Elimină o înregistrare AAAA inutilizabilă. Păstrează înregistrările MX, doar pentru e-mail și non-HTTP doar pentru DNS. Cloudflare termină TLS la marginea sa și deschide o conexiune separată la originea ta.
Folosește ca proxy gazda web Matrix și numele de gazdă care deservește descoperirea; păstrează înregistrările de e-mail doar pentru DNS.
În setările Cloudflare SSL/TLS, selectați Complet (strict). Proxy-ul de origine trebuie să accepte HTTPS pe 443 și să prezinte un certificat neexpirat , emis de o autoritate de încredere sau de o autoritate de certificare Cloudflare Origin. Aceasta criptează și validează ambele componente; Modul flexibil poate lăsa conexiunea de origine necriptată sau poate provoca bucle de redirecționare. Consultați ghidul de configurare Complet (strict)matrix.example.org Cloudflare .
2. Transmiteți cererile Matrix către Synapse fără a le rescrie
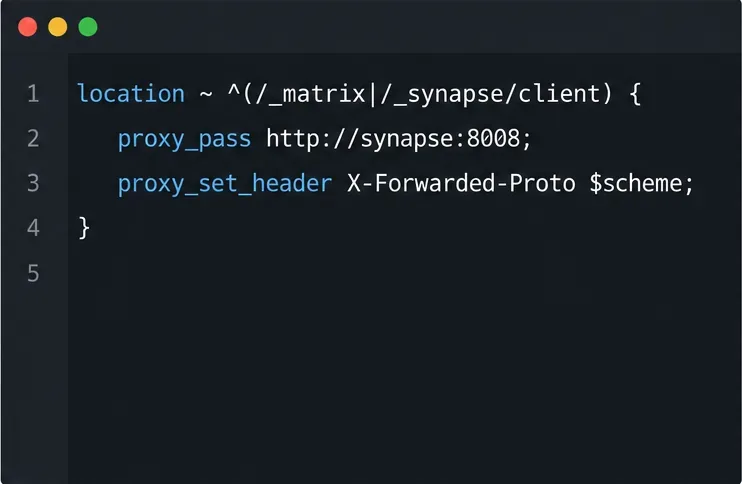
Configurați gazda virtuală HTTPS a proxy-ului invers pentru matrix.example.orga transmite căile care încep cu /_matrixși /_synapse/clientcătre Synapse în rețeaua privată, de obicei http://synapse:8008în Compose. Păstrați calea completă a solicitării, redirecționați gazda originală și setați X-Forwarded-Forși X-Forwarded-Proto. Aceste rute includ apeluri API client și puncte finale de federație; evitați trimiterea doar a paginii de pornire a browserului către Synapse sau eliminarea unui prefix de cale.
Redirecționează ambele familii de căi API Matrix către Synapse și păstrează calea de solicitare și anteturile de redirecționare.
În listenerul HTTP existent al Synapse, setați x_forwarded: trueastfel încât să citească adresa clientului și schema de la proxy. Nu legați un listener containerizat la 127.0.0.1, deoarece blochează accesul altor containere. Păstrați portul 8008 privat pentru Compose. Consultați instrucțiunile de proxy invers al Synapse pentru sintaxa proxy-ului specific.
Publicați descoperirea și împiedicați memorarea în cache a API-ului
3. Spuneți celorlalte servere de acasă să utilizeze portul 443
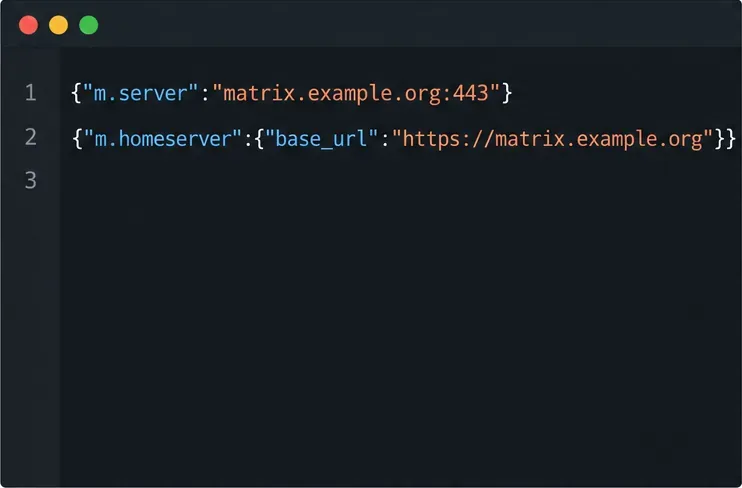
Deoarece ID-urile Matrice ale utilizatorilor utilizează ` example.orgwhile Synapse is reached at matrix.example.org, servesc un fișier de descoperire a federației la https://example.org/.well-known/matrix/server. Returnează starea 200, conținutul JSON și această valoare:
{"m.server":"matrix.example.org:443"}
Explicitul :443trimite servere de acasă la distanță către portul proxy acceptat. Specificația federației Matrix definește această m.serverdelegare. Dacă numele serverului Synapse în sine este matrix.example.org, servește fișierul bine cunoscut corespunzător acolo sau folosește opțiunea Synapse serve_server_wellknownatunci când numele de gazdă respectiv direcționează către Synapse pe 443.
Pentru descoperirea automată a clientului, serviți https://example.org/.well-known/matrix/clientcu {"m.homeserver":{"base_url":"https://matrix.example.org"}}. Clienții browser au nevoie și de anteturile CORS necesare conform specificației client-server Matrix . Setați Synapse-urile public_baseurlla adresa URL HTTPS pe care utilizatorii ar trebui să o introducă. Consultați specificația de descoperire a serverului Matrix și referința de configurare Synapse .
Serviți delegarea federației pe domeniul Matrix ID și direcționați clienții către adresa URL a serverului principal HTTPS.
4. Ocoliți memoria cache și evitați provocările browserului pe căile de protocol
Creați o regulă de cache pentru matrix.example.orgcăile corespondente care încep cu /_matrix/sau /_synapse/client/și selectați Ocoliți memoria cache . Aceasta protejează API-urile de conectare, sincronizare, federație și media de regulile personalizate de cache-everything. Verificați și regulile WAF, bot și redirecționare: Clienții Matrix nu pot rezolva provocările legate de interstiție în browser. Mențineți protecțiile activate și definiți domeniul de aplicare al oricărei excepții de la căile de protocol. Cloudflare descrie ocolirea în instrucțiunile tabloului de bord .
Verificare din afara rețelei dvs.
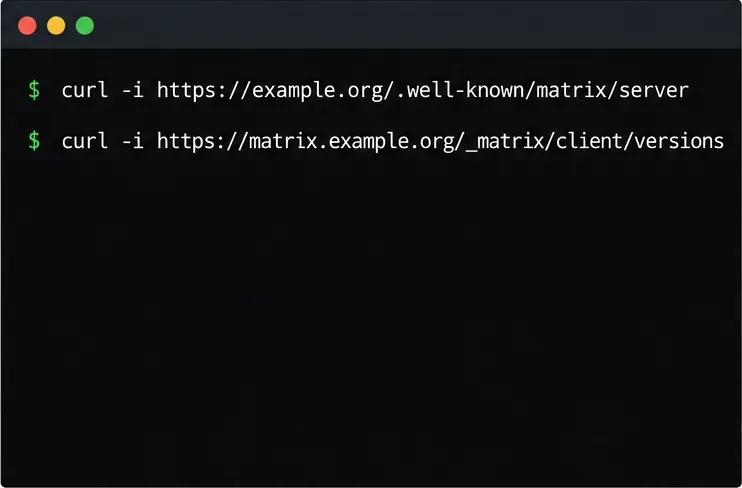
Rulați aceste verificări de pe o mașină din afara rețelei locale a serverului, astfel încât solicitarea să urmeze DNS-ul public și Cloudflare:
Verificați descoperirea publică a federației și API-ul clientului prin numele de gazdă Cloudflare.
Confirmați că prima solicitare returnează JSON cu m.serversetat la matrix.example.org:443, fișierul client denumește adresa URL de bază HTTPS, iar ultimele două returnează JSON valid în loc de o pagină de provocare Cloudflare, 404 sau 502. Apoi conectați-vă de pe un client și testați o sincronizare a camerei, încărcați un fișier și federați-vă cu o cameră de pe un alt server de acasă. Serverele Matrix stochează în cache răspunsurile de descoperire a federației, astfel încât serverele la distanță pot păstra o valoare anterioară pentru o perioadă după ce o modificați; utilizați anteturile de cache ale răspunsului și acordați timp pentru ca înregistrările din cache să expire.
Dacă încărcarea fișierelor eșuează cu HTTP 413, comparați dimensiunea fișierului cu limita actuală de încărcare a zonei Cloudflare și cu cea a Synapse max_upload_size; proxy-ul invers are și el propria limită de corp al cererii. Valoarea implicită documentată a Synapse este de 50 MB, iar limita implicită a corpului pentru Nginx poate fi mai mică. Limitele Cloudflare variază în funcție de plan și pot fi ajustate în cadrul regulilor planului, așadar verificați documentația actuală a limitei de încărcare înainte de a crește limita Synapse. Dacă API-ul funcționează, dar federația eșuează, verificați mai întâi dacă adresa URL cunoscută a serverului este publică, certificatul numelui său de gazdă este valid și portul delegat este explicit 443. Dacă păstrați intenționat portul 8448, opriți transmiterea prin proxy a acelei înregistrări prin proxy-ul DNS standard Cloudflare și utilizați în schimb un nume de gazdă de federație direct, exclusiv DNS.