Acasă
» Sfaturi pentru PC
»
Cum se bootează dual-boot Ubuntu 24.04 și Windows 11 cu BitLocker activat
Cum se bootează dual-boot Ubuntu 24.04 și Windows 11 cu BitLocker activat
Da, Ubuntu 24.04 LTS și Windows 11 pot coexista în timp ce Windows păstrează protecția BitLocker, dar metoda de instalare în siguranță depinde de aspectul discului. Dacă aveți o a doua unitate fizică pentru Ubuntu, în general puteți lăsa unitatea Windows criptată și instala Ubuntu pe cealaltă unitate. Dacă ambele sisteme de operare trebuie să partajeze o unitate, calea de instalare ghidată documentată de Canonical necesită dezactivarea BitLocker și permiterea decriptării de către Windows înainte ca programul de instalare Ubuntu să modifice aspectul unității respective.
Această distincție este importantă: suspendarea BitLocker nu este același lucru cu dezactivarea acestuia. O unitate suspendată este în continuare criptată, iar tratarea ei ca fiind decriptată poate duce la un program de instalare nesigur sau blocat. Instrucțiunile de mai jos respectă documentația programului de instalare Ubuntu Desktop 24.04 LTS și instrucțiunile Microsoft disponibile începând cu 9 octombrie 2026; etichetele exacte ale firmware-ului și ale programului de instalare variază în funcție de computer.
Poți păstra BitLocker activat pe tot parcursul instalării?
Pe un disc fizic separat, de obicei da. Documentația de instalare a Ubuntu oferă în mod explicit un disc separat, necriptat, atunci când BitLocker împiedică instalarea alături de volumul Windows. Windows își păstrează unitatea C: criptată cu BitLocker; Ubuntu folosește o unitate diferită. Modificările de bootare pot determina Windows să solicite în continuare cheia de recuperare.
Pe un disc fizic partajat, nu presupuneți acest lucru. Canonical spune că programul de instalare ghidat Ubuntu nu poate inspecta în mod fiabil o instalare Windows criptată pentru a o instala alături de aceasta. Pentru procesul documentat de instalare a discului partajat, decriptați complet Windows, instalați Ubuntu, apoi decideți dacă ediția și dispozitivul Windows pot reactiva criptarea. Recriptarea nu este garantată pentru fiecare configurație. Consultați
BitLocker-ul Canonical în timpul instalării Ubuntu .
Situație
Calea de instalare recomandată
Implicații BitLocker
Două unități fizice interne; este disponibilă o a doua unitate adecvată
Instalați Ubuntu doar pe a doua unitate; confirmați modelul și capacitatea discului înainte de a aproba modificările
Windows C: poate rămâne criptat
O unitate internă, Windows și Ubuntu trebuie să o partajeze
Copiere de rezervă, decriptare Windows, creare spațiu, utilizare opțiunea 24.04 ghidat alături atunci când este oferită
BitLocker este temporar dezactivat; verificați dacă poate fi reactivat ulterior.
Mașina gestionată de serviciu sau criptarea nu trebuie niciodată dezactivate
Obțineți autorizație IT și un disc separat aprobat sau utilizați o mașină virtuală/WSL în schimb
Nu ocoliți politicile de criptare ale companiei
Ce ar trebui să verificați înainte de a schimba discul?
1. Găsiți cheia de recuperare și confirmați starea de criptare
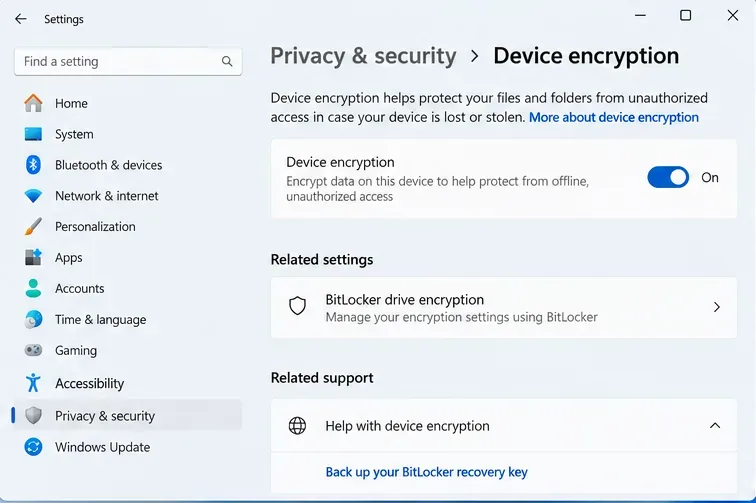
În Windows 11, deschideți Setări > Confidențialitate și securitate > Criptare dispozitiv dacă elementul respectiv există. Windows Home poate utiliza Criptarea dispozitivului pe hardware-ul compatibil, în timp ce gestionarea Criptării unității BitLocker este oferită pe Pro, Enterprise și Education. Căutați Gestionare BitLocker dacă panoul de control clasic este disponibil. Rețineți ce volume sunt criptate.
Faceți o copie de rezervă a cheii de recuperare de 48 de cifre într-un loc unde va fi accesibilă fără a porni acest PC. Pentru multe dispozitive personale, Microsoft oferă acces la cheia de recuperare prin contul Microsoft conectat la computer; dispozitivele de la locul de muncă sau de la școală pot stoca chei la organizație. Verificați dacă ID-ul cheii de recuperare afișat pe un ecran de recuperare este compatibil cu înregistrarea cheii salvate. Urmați
instrucțiunile Microsoft pentru a găsi o cheie de recuperare BitLocker . Nu continuați dacă nu puteți recupera cheia.
Setările de criptare a dispozitivului Windows 11 afișează criptarea activată și un link către informații despre cheia de recuperare. Confirmați starea propriului sistem și salvați cheia de recuperare reală înainte de a modifica setările de pornire.
2. Faceți copii de rezervă ale fișierelor și identificați unitățile fizice
Copiați fișierele importante Windows într-un spațiu de stocare independent și verificați dacă le puteți deschide. O cheie de recuperare deblochează un volum criptat; nu înlocuiește o copie de rezervă a fișierelor. Păstrați la îndemână suporturi de recuperare pentru Windows și un încărcător funcțional.
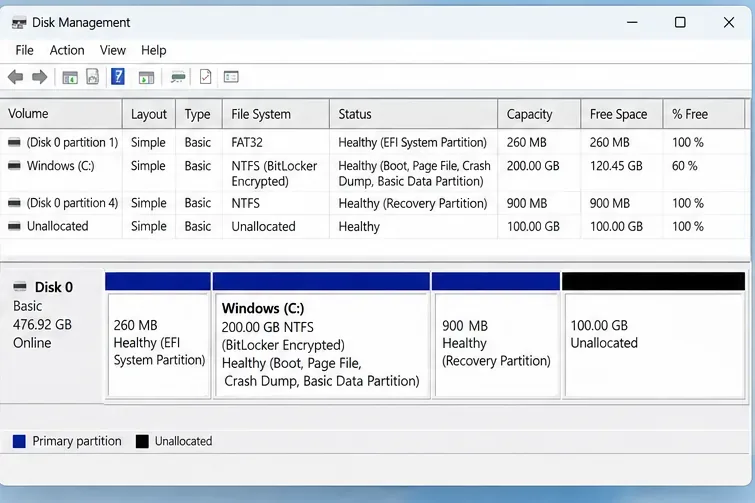
Deschideți Disk Management (apăsați Windows + R , Enter diskmgmt.msc). Înregistrați numărul discului Windows, capacitatea, partiția de sistem EFI, volumul C: și partiția de recuperare. Dacă aveți două unități fizice, identificați-o pe a doua după capacitatea și modelul acesteia. Numerele de disc și numele Linux, cum ar fi [numele], /dev/nvme0n1se pot schimba; verificați dispozitivul real în timpul instalării.
Pentru metoda discului partajat, vizați un spațiu de stocare minim de cel puțin 25 GB pentru instalatorul Ubuntu ; alocarea a aproximativ 50–80 GB sau mai mult este o sugestie practică de planificare pentru aplicații și fișiere personale, nu o cerință canonică. Păstrați suficient spațiu liber pe Windows pentru actualizări.
Gestionarea discurilor distinge volumul sistemului de operare Windows, partițiile EFI și de recuperare și spațiul nealocat. Identificați discul fizic corect, în loc să vă bazați doar pe litera unității sale.
3. Computerul dvs. utilizează UEFI și Secure Boot?
În Windows, rulează msinfo32și verifică BIOS Mode . Instalările moderne de Windows 11 utilizează în mod normal UEFI cu o tabelă de partiții GUID (GPT). Pornește și USB-ul Ubuntu în modul UEFI; combinarea modurilor de boot UEFI și legacy complică bootarea duală.
De obicei, nu există niciun motiv pentru a dezactiva Secure Boot doar pentru a instala Ubuntu 24.04. Dezactivarea Secure Boot, ștergerea TPM sau schimbarea modului de stocare a firmware-ului pot declanșa recuperarea sau pot împiedica pornirea Windows. Dacă Ubuntu raportează o problemă de stocare Intel RST, opriți-vă și consultați documentația relevantă a controlerului de stocare Ubuntu înainte de a modifica setările firmware-ului.
Pornirea rapidă Windows folosește și o formă de hibernare, așa cum se explică în documentația Microsoft
privind stările de alimentare ale sistemului . Pentru acces fiabil la sistemele de fișiere Windows partajate, evitați montarea unui volum Windows hibernat pentru scrierea din Ubuntu. O repornire normală a Windows efectuează o închidere mai completă decât închiderea cu pornire rapidă, iar o închidere completă explicită este preferabilă atunci când lucrați cu mai multe sisteme de operare.
Cum pregătești partiția Windows pe un PC cu un singur disc?
4. Dezactivați BitLocker și așteptați decriptarea completă
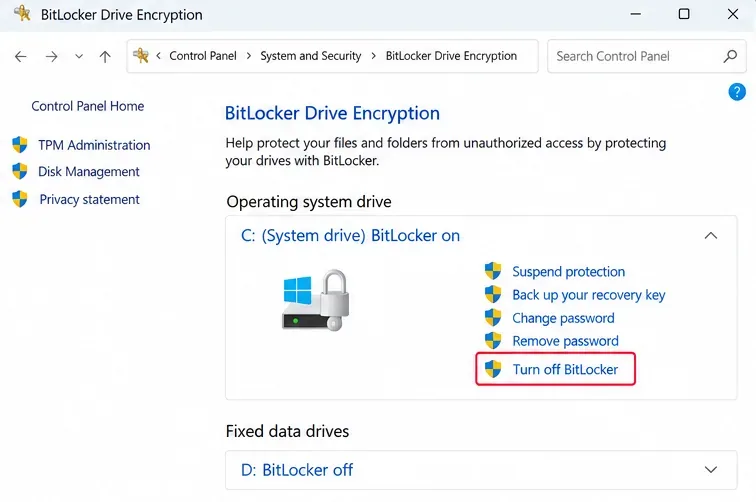
Urmați acest pas doar pentru calea discului partajat. În Windows, alegeți Dezactivare BitLocker pentru volumul sistemului de operare sau dezactivați Criptarea dispozitivului, acolo unde acesta este controlul disponibil. Confirmați solicitarea de decriptare și mențineți PC-ul alimentat în timp ce rulează. Nu selectați doar Suspendare protecție : Microsoft afirmă că suspendarea lasă datele criptate și stochează o cheie de ștergere temporară, ceea ce nu îndeplinește cerința prealabilă documentată de Canonical.
Nu întrerupeți procesul de pornire a programului de instalare. Dacă vedeți o condiție BitLocker care așteaptă activarea , urmați instrucțiunile speciale ale Canonical, în loc să presupuneți că discul este necriptat; o astfel de configurație poate bloca în continuare programul de instalare Ubuntu. De asemenea, verificați în prealabil dacă ediția dvs. de Windows vă permite să activați din nou criptarea. Canonical avertizează în mod specific că este posibil ca unele versiuni de Windows să nu o permită. Consultați
procedura Ubuntu 24.04 pentru dezactivarea BitLocker și comparația Microsoft privind suspendarea și decriptarea .
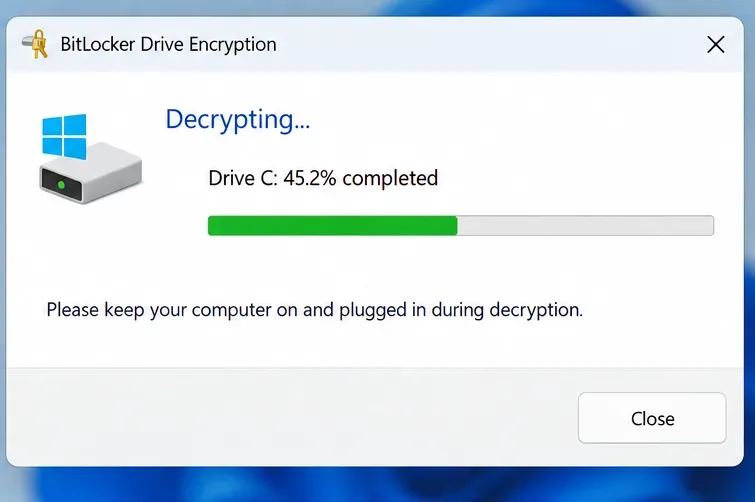
Panoul de control BitLocker distinge între Suspendarea protecției și Dezactivarea BitLocker. Pentru fluxul de lucru ghidat pe aceeași unitate de la Canonical, alegeți decriptarea completă în loc de simpla suspendare a protecției.Windows afișează progresul decriptării în timp ce BitLocker este dezactivat. Așteptați până când operațiunea se termină și discul este complet decriptat înainte de a repartiționa.
5. Micșorează C: în Windows, lăsând spațiu nealocat
Când decriptarea se termină, reporniți Windows și confirmați că datele sunt accesibile. Apoi redeschideți Disk Management, faceți clic dreapta pe C: și alegeți Shrink Volume . Introduceți cantitatea pe care intenționați să o rezervați pentru Ubuntu. De exemplu, o solicitare de micșorare cu aproximativ 60.000 MB creează aproximativ 60 GB de spațiu; numărul este doar un exemplu, nu o cantitate garantată pe care un anumit PC o poate elibera.
Lăsați zona rezultată ca Nealocată . Nu creați un volum NTFS acolo, ștergeți partiția de sistem EFI, eliminați o partiție de recuperare Windows sau formatați C:. Dacă Windows oferă prea puțin spațiu de micșorare, opriți și rezolvați limitările spațiului pe disc Windows, în loc să forțați un editor de partiții Linux să mute structurile Windows protejate.
Documentația Microsoft Disk Management descrie funcția de micșorare încorporată.
Cum instalezi Ubuntu 24.04 fără a suprascrie Windows?
6. Scrieți programul de instalare Ubuntu pe o unitate USB
Descărcați un fișier ISO pentru desktop Ubuntu 24.04 LTS de la Canonical, apoi utilizați un program de scriere a imaginilor USB adecvat, cum ar fi Rufus, pentru a crea programul de instalare bootabil. Canonical recomandă o unitate USB de 8 GB sau mai mare . Copierea fișierului ISO într-un folder USB obișnuit nu este suficientă, iar crearea unității bootabile șterge conținutul existent.
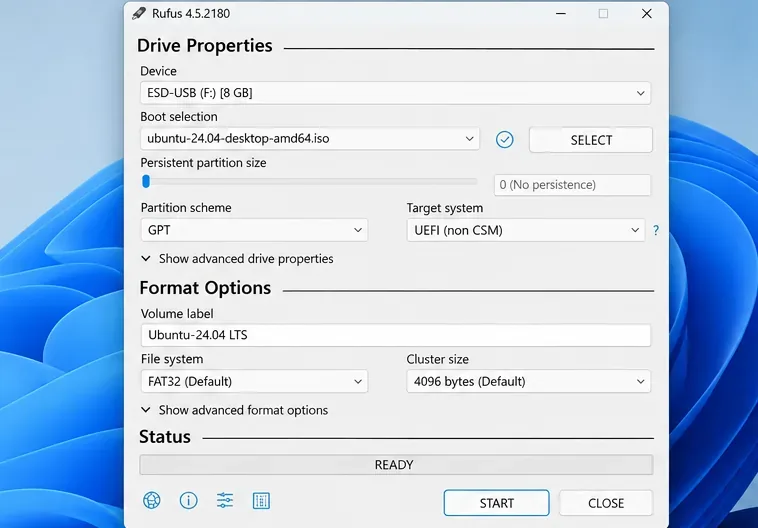
Pe un computer convențional cu Windows 11 UEFI/GPT, Rufus ar trebui să utilizeze în mod normal setări compatibile cu UEFI. Verificați din nou selecția Dispozitivului USB înainte de a începe. Consultați instrucțiunile Canonical pentru
USB bootabil Ubuntu 24.04 .
Rufus afișează o imagine ISO a desktopului Ubuntu, o unitate USB selectată, schema de partiție GPT și sistemul țintă UEFI. Dispozitivul USB afișat este unitatea care va fi suprascrisă.
7. Porniți USB-ul în modul UEFI și verificați sesiunea live
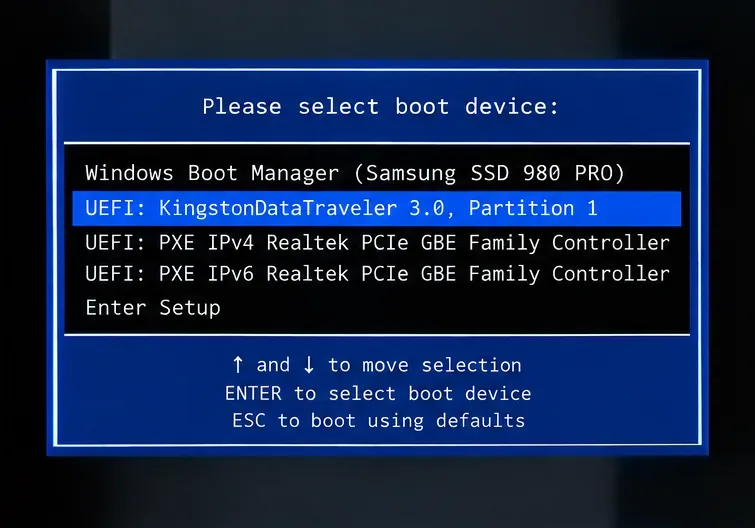
Reporniți și deschideți meniul de bootare unică a firmware-ului. Tasta variază în funcție de producător; F12 , Esc , F10 și F2 sunt posibilități comune. Alegeți opțiunea USB marcată UEFI , dacă sunt listate mai multe versiuni. Alegeți Încercați Ubuntu atunci când este disponibilă, apoi verificați detectarea Wi-Fi, a tastaturii, a afișajului și a spațiului de stocare înainte de instalare.
O sesiune live este o verificare utilă a compatibilității, dar nu garantează că fiecare interacțiune cu driverul sau cu discul criptat va funcționa după instalare. Dacă programul de instalare nu poate vedea a doua unitate dorită sau afișează un avertisment privind controlerul de stocare, opriți-vă în loc să ghiciți modificările de firmware.
Selectorul de bootare al firmware-ului evidențiază un dispozitiv USB UEFI, separat de Windows Boot Manager. Folosește tasta meniului de boot și numele dispozitivelor furnizate de producătorul computerului.
8. Alegeți discul țintă și verificați fiecare modificare a partiției
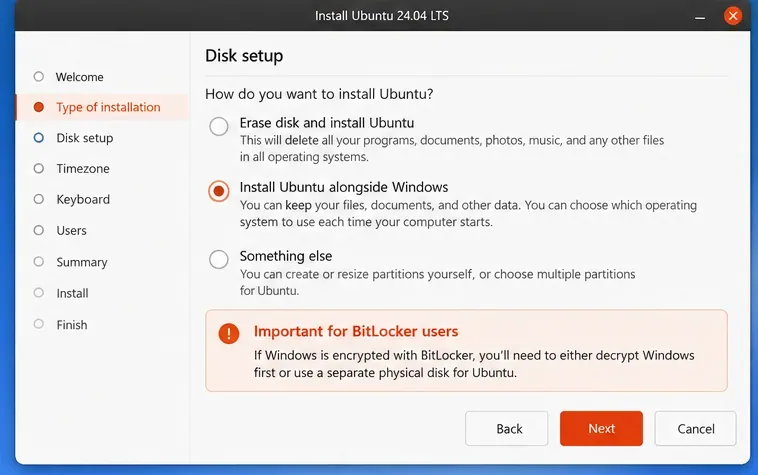
În programul de instalare Ubuntu Desktop, selectați calea de instalare interactivă și treceți la Configurarea discului . Pentru o singură unitate care a fost deja complet decriptată, utilizați opțiunea Instalare Ubuntu alături de aceasta atunci când programul de instalare recunoaște Windows și oferă această opțiune. Examinați divizarea propusă și utilizați spațiul pe care l-ați pus intenționat la dispoziție. Dacă aspectul detectat este neclar, anulați și reveniți la Windows.
Pentru două unități fizice , selectați al doilea disc specific. Documentele canonice utilizează „Ștergere disc” și „Instalare Ubuntu pe o altă unitate” ca o posibilă rută, dar aceasta șterge complet unitatea selectată . Alegeți-o doar atunci când a doua unitate nu conține nimic de care aveți nevoie și ați verificat pozitiv modelul și dimensiunea acesteia. Dacă păstrați datele pe acel disc, un utilizator calificat trebuie să planifice manual partițiile. Nu alegeți niciodată opțiunea de ștergere pe unitatea Windows.
Partiționarea manuală este destinată utilizatorilor avansați. Dacă este necesar, recunoașteți partiția de sistem EFI existentă și partițiile de recuperare Windows, evitați formatarea lor și atribuiți sistemele de fișiere Linux doar spațiului liber sau discului Linux destinat. Configurațiile firmware-ului variază, așa că nu presupuneți un număr de partiție EFI sau un /dev/nvme...nume de dispozitiv fix.
Ghidul de instalare Ubuntu 24.04 de la Canonical explică opțiunile ghidate și limitările configurării manuale a discului.
Opțiunile de configurare a discului compară instalarea alături de Windows cu opțiunea de ștergere distructivă. Textul de pe ecran variază în versiunile Ubuntu 24.04; un avertisment BitLocker înseamnă că trebuie să reevaluați starea discului sau a decriptării, nu să ocoliți avertismentul.
9. Finalizați instalarea și porniți ambele sisteme de operare
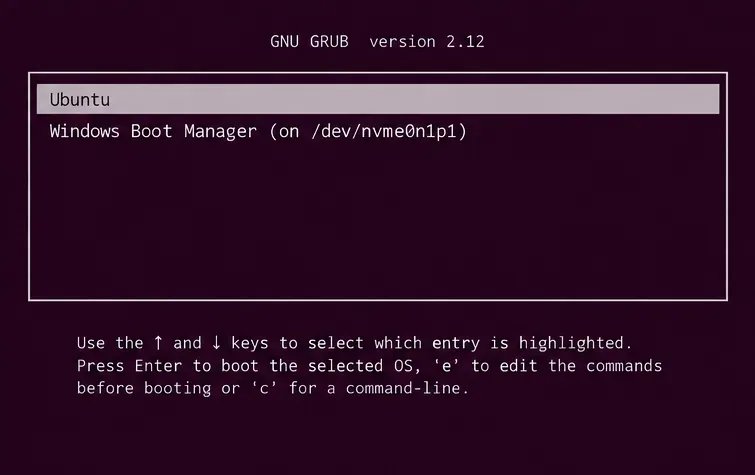
Verificați rezumatul final al instalării și confirmați că sistemul de operare Windows și partițiile de recuperare nu sunt marcate pentru ștergere sau formatare. Alegeți un nume de utilizator și o parolă Ubuntu, finalizați instalarea și scoateți USB-ul când vi se solicită. În funcție de firmware, un meniu GRUB poate lista Ubuntu și Windows Boot Manager sau poate fi necesar să selectați sistemul de operare utilizând meniul de boot unic al firmware-ului.
Mai întâi porniți Ubuntu și confirmați că directorul principal, conexiunea la internet și spațiul de stocare funcționează. Apoi porniți Windows. O cale de boot modificată poate provoca recuperarea BitLocker chiar dacă volumul Windows criptat nu a fost niciodată suprascris. Dacă vi se solicită, introduceți cheia de recuperare salvată din 48 de cifre , verificați dacă Windows pornește și păstrați cheia disponibilă pentru modificări viitoare de firmware sau bootloader.
Un meniu de boot GRUB poate oferi Ubuntu și Windows Boot Manager. Unele sisteme UEFI folosesc în schimb propriul selector de boot, iar intrările afișate depind de instalarea finalizată.
Ar trebui să reactivați BitLocker după o instalare pe disc partajat?
Numai dacă Windows oferă o modalitate acceptată de a face acest lucru. Reveniți la Windows, verificați instalarea, deschideți setările de criptare corespunzătoare pentru ediția dvs. și confirmați dacă BitLocker sau Device Encryption pot fi activate. Dacă este disponibilă, activați protecția, permiteți finalizarea criptării și salvați informațiile de recuperare noi/curente . Păstrați Ubuntu separat de volumul de date criptate Windows și testați din nou pornirea Windows după finalizarea criptării.
Nu presupuneți că, deoarece BitLocker a funcționat înainte de instalarea Ubuntu, se va reactiva automat ulterior. Edițiile Windows, politicile organizaționale, cerințele hardware și configurația contului afectează disponibilitatea. Pe calea cu două unități unde BitLocker nu a fost niciodată dezactivat, verificați starea acestuia în loc să îl activați inutil.
Pentru un terminal Windows deschis cu drepturi de administrator, manage-bde -status C:raportează procentul de conversie și starea protecției. Un C: protejat și complet criptat ar trebui să arate că criptarea este completă și protecția este activată; dacă aceste rezultate diferă, verificați înainte de a considera datele Windows ca fiind criptate. Microsoft descrie aceste câmpuri în
referința sa de stare manage-bde .
Ce se întâmplă dacă Windows pornește la ecranul de recuperare BitLocker?
Folosește cheia salvată al cărei ID corespunde cu promptul de recuperare. Acest lucru se poate întâmpla după modificări ale căilor de boot EFI, Secure Boot, firmware-ului sau mediului de boot măsurat de TPM. Nu dovedește în sine că fișierele Windows au fost șterse de Ubuntu. După ce Windows pornește, confirmă starea unității de sistem și investighează orice prompt recurent înainte de a modifica din nou setările de boot.
Dacă Ubuntu pornește, dar Windows nu apare în GRUB, verificați meniul de boot unic al firmware-ului pentru Windows Boot Manager . O intrare GRUB lipsă este diferită de o partiție Windows lipsă. Evitați rularea comenzilor aleatorii de reparare a bootării sau recrearea partițiilor EFI fără a confirma aspectul dispozitivului. Dacă niciunul dintre sistemele de operare nu pornește normal, utilizați suportul de recuperare și copiile de rezervă; acordați prioritate recuperării datelor față de experimentarea cu bootloader-ul.
Dacă Ubuntu solicită o parolă pentru deblocarea discului, aceasta este distinctă de cheia de recuperare Windows. Criptarea LUKS opțională a Ubuntu și criptarea experimentală bazată pe TPM au propriile cerințe preliminare și mecanisme de recuperare. Canonical documentează
opțiunile avansate de criptare a discului și limitările criptării bazate pe TPM ; nu presupuneți că o configurare Ubuntu criptată este inclusă automat într-o instalare convențională.
Cum puteți verifica dacă configurarea dual-boot s-a finalizat?
Windows: Pornește, se deschid fișierele existente, Windows Update funcționează, iar BitLocker afișează starea de protecție pe care o intenționezi de fapt.
Ubuntu: Pornește independent, își vede propriul sistem de fișiere și funcționează componente hardware cheie precum Wi-Fi, sunet și grafică.
Opțiune de bootare: Ambele intrări ale sistemului de operare sunt accesibile prin GRUB sau meniul de boot UEFI fără a schimba modurile controlerului de stocare.
Recuperare: Cheile de recuperare Windows curente sunt stocate separat de mașină; se face și o copie de rezervă a oricăror acreditări de criptare a discului Ubuntu.
Partiții: Zonele C:, EFI și de recuperare din Windows rămân intacte; Ubuntu ocupă doar spațiul liber sau pe disc planificat.
Dacă chiar și una dintre aceste verificări eșuează, opriți modificarea partițiilor sau a setărilor firmware-ului și diagnosticați eroarea specifică. Starea finală sigură nu este doar atingerea unui desktop Ubuntu o singură dată: este capacitatea de a reporni în oricare dintre sisteme, de a păstra criptarea dorită și de a recupera accesul dacă lanțul de bootare se modifică.