Montați o partajare SMB/CIFS în ownCloud fără o montare Linux
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Răspuns scurt: consolidați Debian 12 selectând versiunea CIS Benchmark și profilul stației de lucru corespunzătoare, aplicând recomandările acestora într-un mediu de testare recuperabil, apoi colectând dovezi pentru fiecare control. O mână de comenzi shell nu pot certifica o mașină ca fiind compatibilă cu CIS. Versiunea benchmark, profilul, domeniul de aplicare, excepțiile și metoda de verificare, toate contează.
Scenariu ilustrativ: imaginați-vă un administrator pe nume Maya care pregătește un desktop Debian 12 utilizat pentru activități interne de birou. Acesta este un exemplu ipotetic, nu o implementare sau un test raportat. Maya dorește o bază justificabilă fără a se bloca accidental sau a întrerupe funcțiile desktopului. Aceeași secvență de decizii îi ajută pe administratori să adapteze benchmark-ul la o stație de lucru reală.
Începeți cu benchmark-ul exact, nu cu o listă de verificare generică pentru „Debian hardening”. Începând cu 9 octombrie 2026, CIS listează CIS Debian Linux 12 Benchmark v2.0.0 . Descărcați documentul oficial și înregistrați versiunea și detaliile de publicare; o revizuire viitoare poate modifica recomandările. CIS declară că PDF-urile sale de benchmark sunt disponibile gratuit pentru utilizare necomercială, în timp ce unele instrumente de evaluare și kituri de compilare necesită abonament. Consultați pagina curentă CIS Debian Linux Benchmark înainte de a selecta materialele de evaluare.
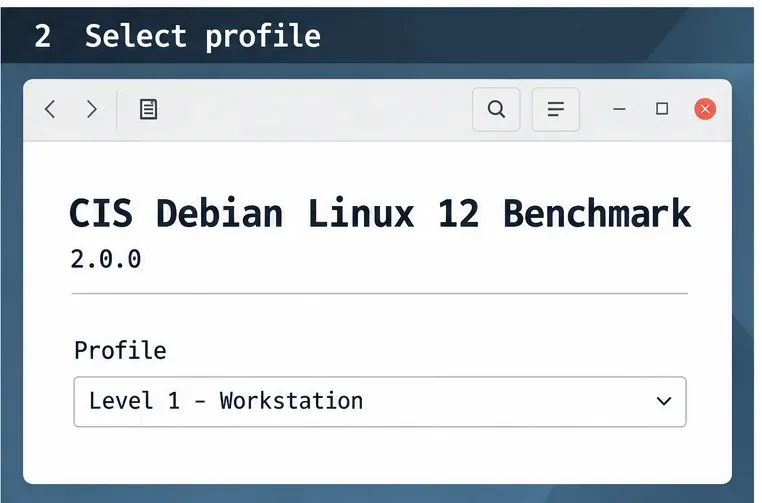
Alegeți profilul care corespunde modului în care este utilizat computerul și domeniului de aplicare pe care trebuie să îl îndepliniți. Dacă benchmark-ul actual Debian 12 oferă un profil de stație de lucru, revizuiți acel profil pentru un desktop; nu presupuneți că controalele serverului se potrivesc unui endpoint grafic. Dacă organizația dvs. denumește un profil diferit sau o linie de bază personalizată, urmați această cerință și documentați maparea. Maya ar înregistra mai întâi versiunea benchmark-ului și profilul de stație de lucru ales în tichetul său de modificare, în loc să aplice fiecare recomandare fără discriminare.
Înainte de a edita setările de sistem, realizați o copie de rezervă restaurabilă și testați-o pe o mașină virtuală sau pe o stație de lucru de rezervă. Confirmați că aveți o consolă locală funcțională, un mediu de recuperare și acces la copia de rezervă. Pentru o mașină virtuală, realizați o instantanee și verificați dacă știți cum să o restaurați. O instantanee nu înlocuiește o copie de rezervă separată dacă discul virtual sau gazda se pot defecta.
Păstrați un jurnal de modificări cu numărul recomandării, setarea originală, noua setare, motivul și comanda de revenire la normal sau copia fișierului. Aplicați un grup mic de modificări conexe, reporniți sau reporniți doar serviciul relevant și verificați conectarea, rețeaua, sunetul, imprimarea și aplicațiile necesare. Maya poate utiliza acest proces etapizat pentru a identifica ce modificare specifică a cauzat o regresie, în loc să se confrunte cu un lot mare de modificări nedepistabile.
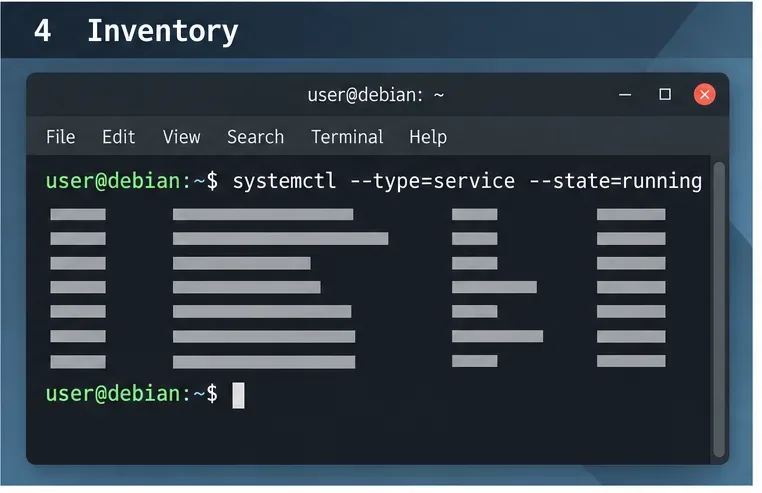
Mai întâi, capturați o linie de bază. Examinați versiunea sistemului de operare, pachetele instalate, serviciile care rulează, unitățile activate, socketurile de ascultare, utilizatorii locali și regulile actuale ale firewall-ului. De exemplu:
cat /etc/os-release
systemctl --type=service --state=running
systemctl list-unit-files --state=enabled
ss -lntup
getent passwd
Aceste comenzi oferă inventar, nu un verdict de conformitate. Comparați rezultatul cu controalele care se aplică profilului ales. Investigați listenerele sau serviciile neașteptate, dar distingeți componentele esențiale ale desktopului de software-ul opțional orientat spre rețea. Înregistrați de ce este necesar un serviciu înainte de a decide dacă îl păstrați.
Aduceți sistemul la o stare de suport, cu patch-uri aplicate, înainte de a evalua configurația. Debian 12 Bookworm este acum versiunea stabilă (old-stable); informațiile despre lansarea curentă a Debian menționează că perioada LTS se încheie pe 30 iunie 2028. Acoperirea poate varia în funcție de arhitectură și pachet, așa că verificați dacă pachetele de pe mașina dvs. sunt suportate. Citiți informațiile despre lansarea Debian Bookworm și pagina de securitate Debian LTS pentru domeniul de aplicare și recomandările actuale.
Pe un sistem gestionat, urmați procesul de depozit și întreținere al organizației dvs. Pe o mașină de testare personală, examinați modificările în așteptare înainte de a le aplica:
sudo apt update
sudo apt full-upgrade
Reporniți sistemul când este necesar pentru o actualizare, apoi verificați din nou sistemul și înregistrați data. unattended-upgradesPachetul Debian poate automatiza actualizările atunci când este configurat corespunzător, dar automatizarea nu elimină necesitatea de a verifica dacă sursele de securitate corecte sunt activate și dacă actualizările se instalează efectiv.
Folosește recomandările de servicii și pachete din testul de performanță ca sugestii de revizuire. Dezactivează sau elimină doar componentele care sunt inutile și sigure pentru modificare. Un desktop poate depinde de servicii pentru rețea, imprimare, Bluetooth, gestionarea afișajului, acces la distanță sau asistență hardware. Răspunsul corect depinde de munca utilizatorului și de politica organizației.
Înainte de a modifica o unitate, inspectați starea și dependențele acesteia. Preferați o modificare reversibilă a nivelului de serviciu în locul eliminării pachetelor până când înțelegeți impactul. După fiecare modificare, verificați dacă desktopul pornește în continuare și dacă funcțiile aprobate funcționează în continuare. Maya ar putea, de exemplu, să documenteze faptul că este necesar un serviciu de administrare la distanță pentru echipa sa de asistență și să îl trateze ca pe o excepție aprobată cu controale compensatorii, în loc să îl dezactiveze doar pentru a face o listă de verificare să arate mai curată.
Verificați calitatea de membru al administratorului, conturile inactive, politica de parole și modul în care administratorii se conectează de la distanță. Eliminați accesul numai după confirmarea proprietății și a căilor de recuperare. Aplicați recomandarea CIS precisă, în loc să copiați o setare dintr-un ghid fără legătură. Pentru SSH, sshd_config(5)opțiunile de documente Debian, cum ar fi PermitRootLoginși PermitEmptyPasswords; consultați manualul de configurare a serverului Debian Bookworm OpenSSH .
Dacă gazda are nevoie de SSH, testați o a doua sesiune administrativă înainte de a o închide pe prima. Validați configurația cu sudo sshd -tînainte de a reîncărca serviciul. Nu dezactivați autentificarea cu parolă până când accesul bazat pe cheie nu a fost configurat și testat pentru fiecare cont necesar. Dacă accesul la distanță nu este necesar, urmați criteriile de referință și politica organizațională pentru dezactivarea acestuia și păstrați recuperarea consolei.
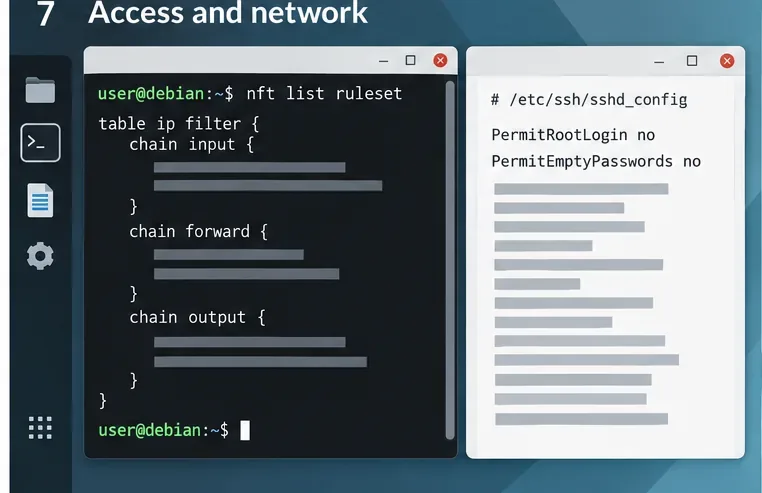
Mai întâi identificați traficul de intrare și de ieșire necesar, inclusiv DHCP, DNS, IPv6, asistență la distanță, imprimare și orice servicii locale. Debian folosește nftables ca framework de filtrare a pachetelor; consultați secțiunea Manualul administratorului Debian despre filtrarea pachetelor . Nu lipiți un set generic de reguli de firewall pe o stație de lucru fără a-l adapta la nevoile gazdei.
Inspectați regulile curente cu sudo nft list ruleset. Dacă editați /etc/nftables.conf, verificați sintaxa înainte de a le încărca: sudo nft -c -f /etc/nftables.conf. Păstrați disponibilă o cale de consolă sau în afara benzii și testați regulile înainte de a le activa persistent. Verificați comportamentul atât pentru IPv4, cât și pentru IPv6 și toate funcțiile necesare ale desktopului. Manualul oficial Debian Bookworm nft documentează opțiunile de comandă. Un firewall este un strat de apărare, nu un substitut pentru aplicarea de patch-uri, controalele contului sau securitatea aplicațiilor.
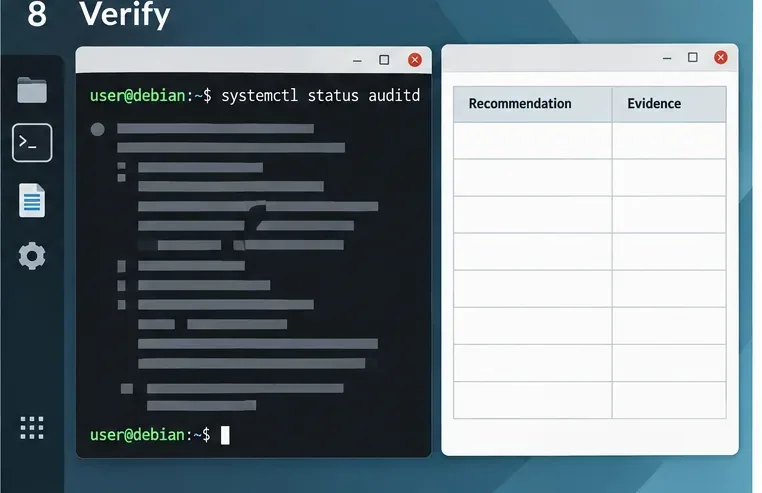
Evaluați fiecare recomandare aplicabilă în raport cu versiunea și profilul de referință exacte. Înregistrați o stare, cum ar fi acceptat, eșuat, neaplicabil sau excepție, în funcție de metoda de evaluare a organizației dvs. și atașați dovezi: ieșirea comenzii, calea de configurare, starea pachetului sau o referință de excepție aprobată. Nu marcați un control ca fiind acceptat doar pentru că o comandă aferentă a fost executată.
Înregistrarea în jurnal a auditului poate sprijini investigarea și colectarea de dovezi. Pachetul Debian auditdoferă instrumente în spațiul utilizatorului pentru sistemul de audit al kernelului Linux; instalarea sa singură nu dovedește că regulile necesare sunt configurate sau că păstrarea jurnalelor respectă politica. Utilizați recomandările specifice de audit ale benchmark-ului și verificați înregistrările reale și comportamentul serviciilor. Pagina de benchmark a CIS identifică în prezent CIS-CAT Pro și Build Kits ca resurse pentru membri; verificați pagina oficială actuală pentru disponibilitatea instrumentelor și licențiere.
Repetați evaluarea după remediere și după modificări semnificative ale sistemului. Păstrați rezultatele, excepțiile și dovezile împreună cu înregistrarea activelor. Benchmark-ul oferă o bază de configurare; conformitatea depinde de cerințele aplicabile și de o evaluare completă și documentată. Acest ghid explică un flux de lucru sigur, dar nu certifică desktopul ipotetic Maya sau orice mașină reală.
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Eliminați fiecare versiune de fișier ownCloud Server Classic stocată pentru un cont sau pentru toți utilizatorii și faceți diferența între o eliminare completă și o expirare bazată pe retenție.
Urmăriți un refuz al conexiunii mobile ownCloud verificând adresa URL a serverului, rețeaua telefonică, endpoint-ul HTTPS și jurnalele serverului în ordinea corectă.
Înlocuiți rularea joburilor la cerere cu un cronometru systemd care rulează comanda occ system:cron acceptată de ownCloud la fiecare 15 minute.
Urmăriți cererea WebDAV prin Apache, Nginx sau un proxy invers, apoi confirmați că sincronizarea ownCloud funcționează cu un test PROPFIND autentificat.
Remediați avertismentul privind lipsa adresei de ieșire din Nextcloud prin setarea adresei URL canonice și verificarea DNS, HTTPS și a rutării reverse-proxy de pe server.
Configurați APCu și Redis printr-un socket Unix local pentru cache-ul Nextcloud și blocarea fișierelor, cu pași pentru versiunile actuale și mai vechi de Nextcloud.
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Activează blocarea fiabilă a fișierelor Nextcloud, alege backend-ul Redis sau Valkey potrivit și verifică dacă avertismentul dispare fără a risca modificări simultane ale fișierelor.
Corectează rezultatele comune ale scanărilor Nextcloud cu actualizări actuale, HTTPS și HSTS, încredere precisă în reverse-proxy și verificări pe serverul public.