Montați o partajare SMB/CIFS în ownCloud fără o montare Linux
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Pentru a conecta Seafile cu Collabora Online, activați HTTPS pe Seafile, implementați Collabora și direcționați integrarea Office a Seafile către endpoint-ul de descoperire al Collabora. Dacă ambele servicii rulează pe aceeași rețea Docker, ghidul de integrare actual al Seafile utilizează adresa URL internă http://collabora:9980/hosting/discovery; dacă Collabora rulează pe o gazdă separată, utilizați în schimb adresa URL HTTPS publică.
Manualul actual de administrare Seafile documentează o collabora.ymlintegrare și setări Compose dedicate în seahub_settings.py. Fișierele exacte de implementare pot diferi în funcție de versiunea Seafile, așadar folosiți manualul corespunzător versiunii instalate atunci când adaptați aceste exemple.
seahub_settings.py.Seafile și Collabora comunică folosind WOPI. Seafile furnizează informații de acces la documente, iar Collabora solicită fișierul de la Seafile. URL-ul de descoperire îi spune lui Seafile ce serviciu Collabora să utilizeze și ce capacități de editor promovează.
Deschideți Seafile într-un browser și confirmați că adresa sa normală începe cu https://și că certificatul său este valid. Pentru implementarea Docker a Seafile, manualul său actual afișează setarea SEAFILE_SERVER_PROTOCOL=httpsîn .envfișier, apoi finalizarea configurării HTTPS prin proxy-ul invers configurat. Nu continuați cu un endpoint Seafile public simplu-HTTP.
# In the Seafile deployment .env file
SEAFILE_SERVER_PROTOCOL=https
Păstrați certificatul și cheia privată sub controlul proxy-ului TLS sau al managerului de certificate. Această setare nu emite un certificat și nu configurează un proxy invers; finalizați pașii HTTPS pentru implementare înainte de a activa editarea online Office.
Pentru configurarea documentată a Docker pe aceeași gazdă, utilizați fișierul Collabora Compose furnizat de Seafile în loc să asamblați o definiție de container fără legătură. În directorul de implementare Seafile, descărcați fișierul pentru versiunea manuală corespunzătoare și adăugați-l collabora.ymlla COMPOSE_FILElista existentă din .env. Păstrați fișierele Compose deja utilizate de instalarea dvs.
# Example for a Seafile 14.0 deployment
wget https://manual.seafile.com/14.0/repo/docker/collabora.yml
Setați variabilele Collabora documentate de Seafile în .env:
COLLABORA_IMAGE=collabora/code
COLLABORA_PORT=6232
COLLABORA_USERNAME=your_admin_username
COLLABORA_PASSWORD=use_a_long_unique_secret
COLLABORA_ENABLE_ADMIN_CONSOLE=true
COLLABORA_ENABLE_FILE_LOGGING=false
Folosește o parolă puternică și unică și restricționează accesul la .envfișier, deoarece acesta conține acreditări. Portul exemplu este portul expus în configurația de integrare Seafile; nu presupune că este portul public de pe proxy-ul invers. Urmează collabora.ymlfișierul corespunzător și aranjamentul proxy pentru versiunea ta.
După ce serviciul este adăugat la implementare, porniți sau actualizați stiva Compose folosind procedura Seafile obișnuită. Evitați publicarea portului intern al Collabora direct pe internet, cu excepția cazului în care designul dvs. îl impune în mod explicit și ați securizat endpoint-ul.
Editați fișierul activ seahub_settings.pyși adăugați setările de integrare. Pentru configurarea Compose pe aceeași gazdă, manualul Seafile utilizează numele serviciului și portul intern Collabora:
OFFICE_SERVER_TYPE = 'CollaboraOffice'
ENABLE_OFFICE_WEB_APP = True
OFFICE_WEB_APP_BASE_URL = 'http://collabora:9980/hosting/discovery'
WOPI_ACCESS_TOKEN_EXPIRATION = 30 * 60

OFFICE_WEB_APP_FILE_EXTENSION = (
    'odp', 'ods', 'odt', 'xls', 'xlsb', 'xlsm', 'xlsx',
    'ppsx', 'ppt', 'pptm', 'pptx', 'doc', 'docm', 'docx'
)

ENABLE_OFFICE_WEB_APP_EDIT = True
OFFICE_WEB_APP_EDIT_FILE_EXTENSION = (
    'odp', 'ods', 'odt', 'xls', 'xlsb', 'xlsm', 'xlsx',
    'ppsx', 'ppt', 'pptm', 'pptx', 'doc', 'docm', 'docx'
)
URL http://-ul de aici este adresa internă serviciu-la-serviciu din rețeaua Docker documentată a Seafile. Site-ul Seafile orientat spre browser necesită în continuare HTTPS. Nu copiați această adresă internă într-o implementare cu gazdă separată.
Pentru Collabora pe o altă gazdă, configurați Collabora în spatele HTTPS pe portul public standard, cu proxy-ul invers redirecționând cererile către portul de ascultare al Collabora. Setați adresa URL de bază la numele dvs. public real de gazdă, de exemplu:
OFFICE_WEB_APP_BASE_URL = 'https://office.example.com/hosting/discovery'
Asigurați-vă că numele de gazdă din URL se rezolvă și prezintă un certificat valid de la clienții care trebuie să deschidă documente. De asemenea, configurați lista de acces permise WOPI a Collabora pentru a accepta gazda serverului Seafile. Documentația oficială Docker a Collabora descrie aliasgroupvariabila de mediu pentru declararea gazdei WOPI permise; potriviți exact gazda și schema utilizate de Seafile și evitați accesul wildcard larg pe un server de producție.
Reporniți Seafile astfel încât Seahub să încarce noile setări Python. Folosiți procedura de repornire pentru pachetul, stiva Compose sau configurarea Kubernetes; numele serviciilor și comenzile variază în funcție de implementări. Dacă ați adăugat un nou fișier Compose, confirmați că rulează containerul Collabora înainte de a testa fluxul de lucru al browserului.
Deschideți un document Office acceptat din interfața web Seafile. Fișierul ar trebui să se deschidă în editorul Collabora, să afișeze conținutul său și să salveze o mică modificare de test înapoi în Seafile. Deschiderea cu succes a unui document este mai utilă decât verificarea exclusivă a paginii de descoperire, deoarece aceasta exercită transferul de fișiere din browser, Seafile, Collabora și WOPI.
OFFICE_WEB_APP_BASE_URLcă este accesibil din serviciul Seafile. Folosește numele intern al serviciului Docker numai atunci când ambele containere partajează acea rețea.OFFICE_WEB_APP_FILE_EXTENSIONși OFFICE_WEB_APP_EDIT_FILE_EXTENSION. Păstrați aceste liste limitate la formatele de care au nevoie utilizatorii dvs. și pe care le acceptă implementarea Collabora.seahub_settings.pyși ați repornit serviciul Seafile corect.Pentru un nod Collabora independent, Seafile direcționează în mod specific administratorii către documentația de implementare Collabora în loc să utilizeze fișierul inclus collabora.yml. Fișierul inclus este destinat aceluiași aranjament de gazdă/rețea Docker descris mai sus.
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
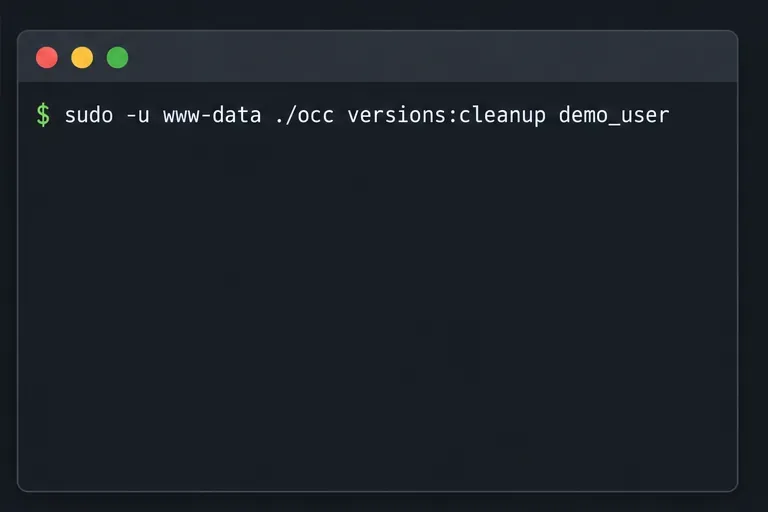
Eliminați fiecare versiune de fișier ownCloud Server Classic stocată pentru un cont sau pentru toți utilizatorii și faceți diferența între o eliminare completă și o expirare bazată pe retenție.
Urmăriți un refuz al conexiunii mobile ownCloud verificând adresa URL a serverului, rețeaua telefonică, endpoint-ul HTTPS și jurnalele serverului în ordinea corectă.
Înlocuiți rularea joburilor la cerere cu un cronometru systemd care rulează comanda occ system:cron acceptată de ownCloud la fiecare 15 minute.
Urmăriți cererea WebDAV prin Apache, Nginx sau un proxy invers, apoi confirmați că sincronizarea ownCloud funcționează cu un test PROPFIND autentificat.
Remediați avertismentul privind lipsa adresei de ieșire din Nextcloud prin setarea adresei URL canonice și verificarea DNS, HTTPS și a rutării reverse-proxy de pe server.
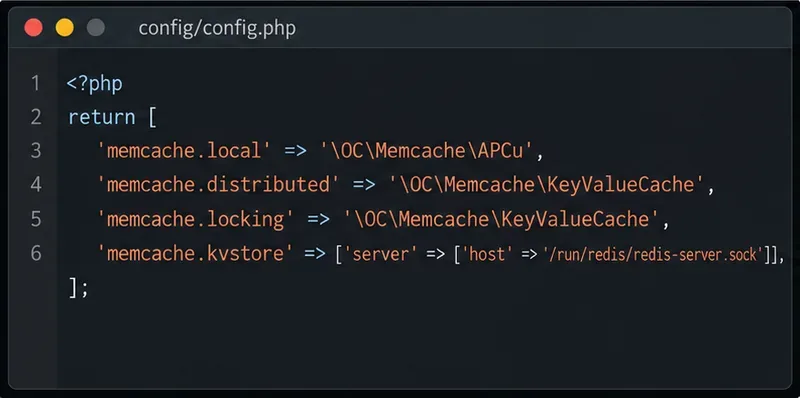
Configurați APCu și Redis printr-un socket Unix local pentru cache-ul Nextcloud și blocarea fișierelor, cu pași pentru versiunile actuale și mai vechi de Nextcloud.
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Activează blocarea fiabilă a fișierelor Nextcloud, alege backend-ul Redis sau Valkey potrivit și verifică dacă avertismentul dispare fără a risca modificări simultane ale fișierelor.
Corectează rezultatele comune ale scanărilor Nextcloud cu actualizări actuale, HTTPS și HSTS, încredere precisă în reverse-proxy și verificări pe serverul public.