Montați o partajare SMB/CIFS în ownCloud fără o montare Linux
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Pentru a crea o randare personalizată a fonturilor în Collabora Online CODE care rulează în Docker, păstrați fișierele de fonturi pe gazdă și montați același director atât în directorul de fonturi de sistem al containerului, cât și în systemplate-ul documentului său. Systemplate-ul furnizează fișiere proceselor izolate din document; montarea fonturilor doar în /usr/share/fontspoate face ca o familie să apară în meniul de fonturi fără a o face să fie randată în document. Acest ghid utilizează Docker Compose și calea curentă a imaginii CODE /opt/cool/systemplate; verificați calea dacă utilizați o altă linie de imagine.
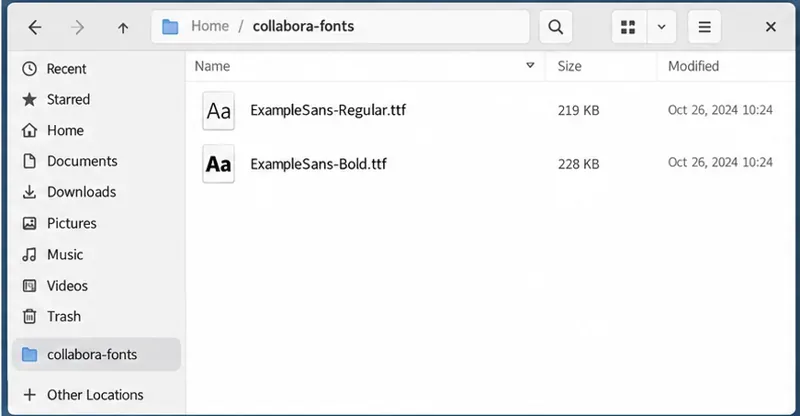
O montare bind doar pentru citire este de obicei cea mai simplă opțiune pentru o gazdă Docker. Aceasta păstrează fișierele de fonturi atunci când containerul CODE este recreat sau actualizat și puteți verifica exact ce fișiere poate citi containerul. Folosiți fișiere de fonturi pe care sunteți autorizat să le instalați și să le redistribuiți pe server. Nu copiați întregul director de fonturi al unui sistem desktop decât dacă ați verificat licențele sale și aveți nevoie de acele fișiere.
Folosiți fișiere de fonturi necomprimate în formate acceptate de mediul dvs., de obicei TrueType ( .ttf) sau OpenType ( .otf). Includeți stilurile de care au nevoie documentele dvs., cum ar fi normal, aldin, italic și aldin italic. Păstrați numele de familie și numele fișierelor clare și asigurați-vă că utilizatorul containerului poate citi fiecare director și fișier. Un font care conține un singur stil poate determina Collabora să înlocuiască o altă față atunci când un document solicită aldin sau italic.
Mai întâi creați un director gazdă dedicat și copiați fișierele autorizate în el:
sudo mkdir -p /srv/collabora/fonts
sudo cp BrandSans-Regular.ttf BrandSans-Bold.ttf /srv/collabora/fonts/
sudo chmod -R a+rX /srv/collabora/fonts
Înlocuiți numele fișierelor exemplu cu fișierele de fonturi reale. Permisiunea de citire contează deoarece procesul CODE rulează ca un cont neprivilegiat în imaginile curente. Mențineți calea directorului stabilă; montările bind-urilor Compose se vor referi la aceasta.
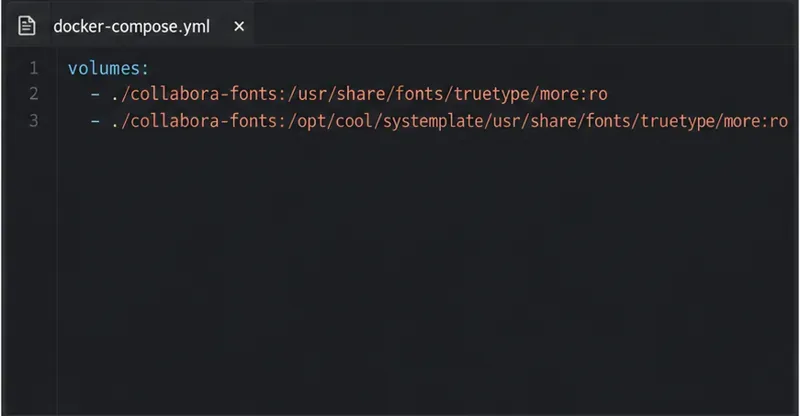
În serviciul existent collaboradin docker-compose.yml, adăugați aceste intrări de volum. Păstrați imaginea existentă, porturile, lista de domenii permise, setările SSL, secretele și politica de repornire; fragmentul de cod de mai jos arată doar montările de fonturi.
services:
  collabora:
    volumes:
      - /srv/collabora/fonts:/usr/share/fonts/truetype/more:ro
      - /srv/collabora/fonts:/opt/cool/systemplate/usr/share/fonts/truetype/more:ro
Prima țintă face fonturile disponibile pentru descoperirea obișnuită de fonturi a containerului. A doua țintă le plasează în șablonul utilizat pentru pregătirea mediilor de documente izolate. Manualul SDK-ului Collabora documentează acest model de volum cu două locații pentru Docker. Nu montați peste întregul director /usr/share/fontssau peste directorul systemplate: acest lucru poate ascunde fonturile deja furnizate de imagine.
Calea systemplate este sensibilă la versiune. Metadatele actuale ale imaginii CODE 26.04 se identifică /opt/cool/systemplatedrept calea șablonului de sistem, iar documentația curentă a Collabora folosește acea locație. Dacă rulați o imagine mai veche sau o compilare specifică furnizorului, verificați documentația sau configurația de pornire a acelei imagini înainte de a edita calea țintă.
După salvarea fișierului Compose și plasarea fișierelor de fonturi pe gazdă, recreați serviciul CODE astfel încât Docker să aplice montările bind:
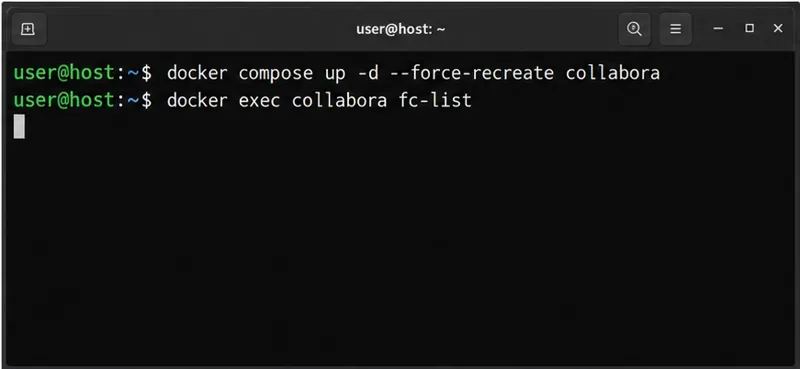
docker compose up -d --force-recreate collabora
docker compose exec -T collabora fc-list
În rezultat, căutați numele familiei de fonturi sau calea fișierului montat. Pentru a restrânge lista, adăugați grepnumele familiei raportat de fontul în sine prin linie verticală, de exemplu:
docker compose exec -T collabora fc-list | grep -i "Brand Sans"Dacă comanda nu raportează nicio potrivire, verificați calea gazdei, permisiunile fișierului, indentarea montării și jurnalele containerului. Puteți inspecta montările efective cu docker inspectpe containerul care rulează sau puteți utiliza docker compose configpentru a detecta erorile de indentare YAML. Rularea docker compose downnu este în mod normal necesară doar pentru a aplica modificarea volumului; recrearea serviciului este suficientă.
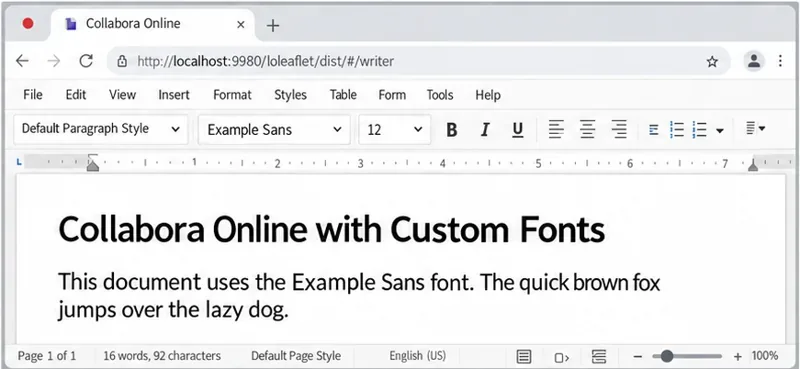
Deschideți un document de test prin integrarea normală Nextcloud sau WOPI, selectați un scurt exemplu de text și alegeți familia personalizată din selectorul de fonturi. Tastați o linie nouă cu fontul respectiv, salvați, închideți și redeschideți fișierul. Verificați textul obișnuit și cel îngroșat și comparați sfârșiturile de linie sau aspectul paginii cu documentul sursă. O familie care apare în meniu este doar o verificare a descoperirii; textul vizibil după redeschidere este verificarea utilă a randării.
fc-listieșirea și jurnalele de pornire a containerului.O montare bind menține fonturile independente de imaginea CODE, dar nu garantează un aspect identic pe fiecare client sau în fiecare document. Înlocuirea fonturilor, lipsa glifelor, versiunile diferite de fonturi și formatarea specifică documentului pot modifica în continuare încadrarea pe rând. Pentru detalii suplimentare de configurare, utilizați documentația de instalare a fonturilor Collabora , ghidul său pentru imaginile CODE Docker și manualul SDK-ului Collabora Online . Exemplul Docker din manual și documentația imaginii curente ar trebui verificate din nou atunci când schimbați versiunile CODE.
Conectați o partajare de rețea Windows sau Samba la ownCloud prin intermediul spațiului de stocare extern, verificați acreditările și depanați în siguranță folderele inaccesibile.
Eliminați fiecare versiune de fișier ownCloud Server Classic stocată pentru un cont sau pentru toți utilizatorii și faceți diferența între o eliminare completă și o expirare bazată pe retenție.
Urmăriți un refuz al conexiunii mobile ownCloud verificând adresa URL a serverului, rețeaua telefonică, endpoint-ul HTTPS și jurnalele serverului în ordinea corectă.
Înlocuiți rularea joburilor la cerere cu un cronometru systemd care rulează comanda occ system:cron acceptată de ownCloud la fiecare 15 minute.
Urmăriți cererea WebDAV prin Apache, Nginx sau un proxy invers, apoi confirmați că sincronizarea ownCloud funcționează cu un test PROPFIND autentificat.
Remediați avertismentul privind lipsa adresei de ieșire din Nextcloud prin setarea adresei URL canonice și verificarea DNS, HTTPS și a rutării reverse-proxy de pe server.
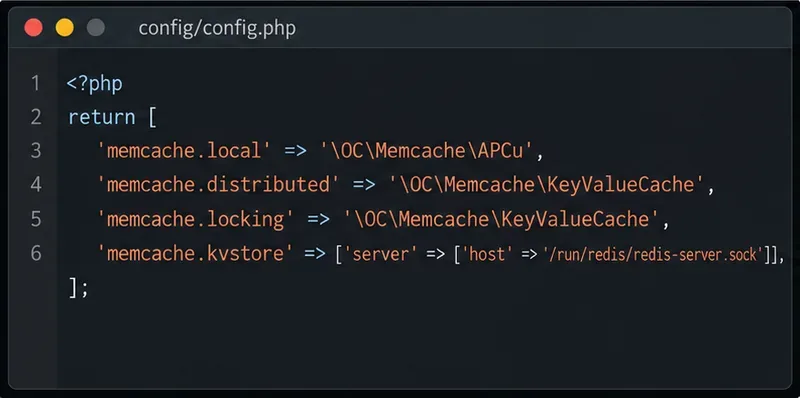
Configurați APCu și Redis printr-un socket Unix local pentru cache-ul Nextcloud și blocarea fișierelor, cu pași pentru versiunile actuale și mai vechi de Nextcloud.
Verificați modul cron al Nextcloud, reparați serviciul systemd și cronometrul și verificați dacă joburile de fundal rulează după pornire și la fiecare cinci minute.
Activează blocarea fiabilă a fișierelor Nextcloud, alege backend-ul Redis sau Valkey potrivit și verifică dacă avertismentul dispare fără a risca modificări simultane ale fișierelor.
Corectează rezultatele comune ale scanărilor Nextcloud cu actualizări actuale, HTTPS și HSTS, încredere precisă în reverse-proxy și verificări pe serverul public.