Conectați Seafile și Collabora cu URL-ul WOPI corect

Activați editarea securizată a documentelor în Seafile configurând URL-ul de descoperire, HTTPS și accesul WOPI din Collabora pentru implementarea dvs.
Când Collabora Online CODE raportează „Gazdă WOPI neautorizată”, adăugați gazda de stocare a fișierelor propriu-zisă - de obicei originea Nextcloud - la lista de gazde WOPI permise a CODE. Gazda trebuie să corespundă cu originea pe care CODE o primește în solicitarea WOPI, nu cu adresa URL publică a serverului Collabora. În Docker, acest lucru este de obicei configurat cu aliasgroup1variabila de mediu.
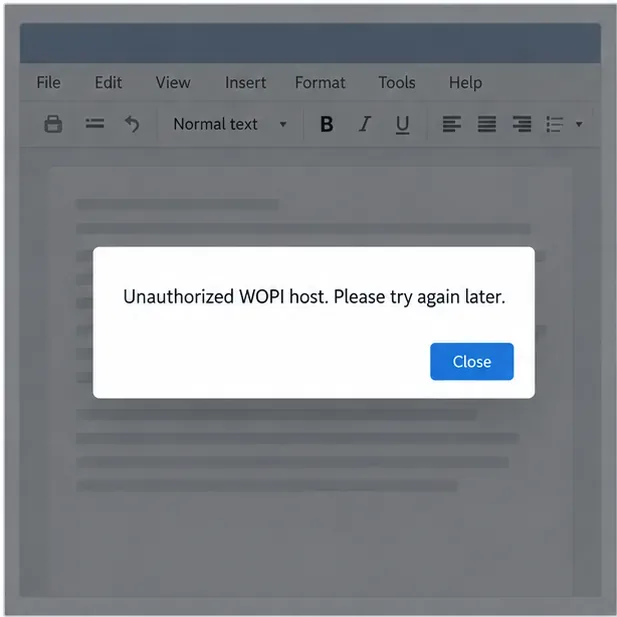
WOPI înseamnă Web Application Open Platform Interface (Interfață pentru Platformă Deschisă pentru Aplicații Web), protocolul utilizat de un server de birou pentru a deschide și salva fișiere prin intermediul unei platforme de stocare. Gazda WOPI este platforma de stocare respectivă, cum ar fi Nextcloud. CODE verifică gazda numită în solicitarea WOPI în raport cu gazdele în care are încredere. Dacă solicitarea numește, cloud.example.comdar CODE este configurat să aibă încredere doar în [trust only] office.example.com, editorul poate refuza sesiunea înainte de a se deschide.
Pentru o configurație auto-găzduită, numele de gazdă din cerere poate fi un nume Docker intern, cum ar fi [ nextcloudnumele de server], mai degrabă decât numele de gazdă afișat în browser. Un proxy invers, un port diferit sau adrese URL publice și interne separate pot, de asemenea, să facă originea diferită. Configurați ceea ce folosește de fapt cererea, nu ceea ce pare a fi numele serverului „principal”.
docker compose logs --since=10m collabora, înlocuind collaboracu numele serviciului dvs.No acceptable WOPI hosts found matching the target host [cloud.example.com] in config. Înregistrați gazda țintă afișată între paranteze. Nu copiați și nu partajați o adresă URL WOPI completă: aceasta poate conține un token de acces de scurtă durată.WOPISrc, dacă este disponibilă în jurnalele de integrare, păstrând în același timp privat orice token de șir de interogare.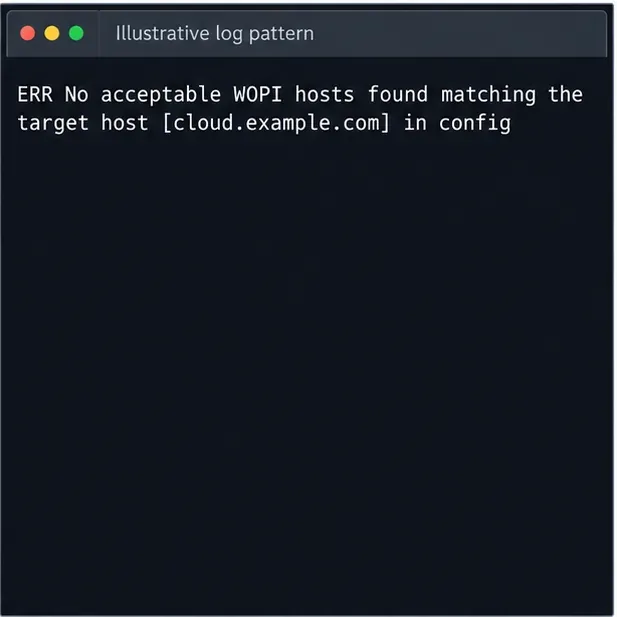
Pentru imaginea oficială CODE Docker, setați aliasgroup1originea WOPI exactă de încredere. Pentru o singură instalare Nextcloud, un serviciu Compose poate include:
services:
  collabora:
    image: collabora/code
    environment:
      aliasgroup1: "https://cloud.example.com:443"
Înlocuiți exemplul cu gazda Nextcloud reală și cu schema și portul pe care le utilizează solicitarea WOPI. Păstrați eticheta de imagine existentă, setările de administrator, rețeaua și alte opțiuni de serviciu în fișierul Compose. Exemplul utilizează o origine HTTPS cu portul 443; o implementare diferită poate utiliza un alt port sau o origine internă.

După editarea fișierului Compose, recreați containerul CODE astfel încât să primească mediul actualizat:
docker compose up -d --force-recreate collaboraFolosește numele real al serviciului Compose în locul lui collabora. O simplă repornire poate să nu încarce valorile modificate ale mediului containerului; recrearea serviciului aplică configurația actualizată. Dacă configurați CODE prin fișierul său XML, verificați storage.wopigrupurile de aliasuri din configurația efectivă. Manualul oficial Collabora SDK documentează grupurile de aliasuri Docker și aliasurile gazdei WOPI; urmează sintaxa pentru versiunea de CODE pe care o rulezi.
Collabora și Nextcloud pot aplica fiecare o restricție legată de WOPI, dar răspund la întrebări diferite:
| Setare | Ce verifică | Corecție tipică |
|---|---|---|
Lista de gazde permise CODE WOPI ( aliasgroup1) | Ce nume de gazdă de stocare acceptă CODE într-o solicitare WOPI | Permite trimiterea originii reale Nextcloud către CODE |
| Nextcloud „Listă de permisiuni pentru solicitările WOPI” | Ce adrese IP sursă pot trimite solicitări WOPI către Nextcloud | Permite adresa pe care Nextcloud o vede pentru containerul CODE sau proxy-ul |
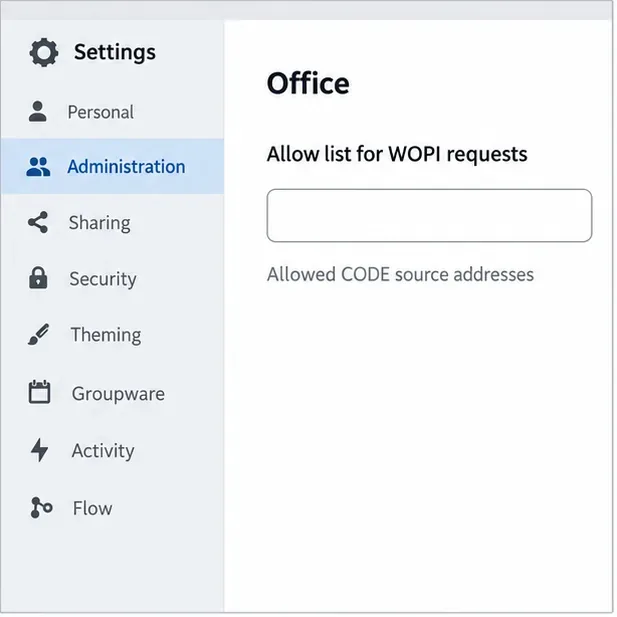
Modificarea listei de adrese IP sursă permise a Nextcloud nu va corecta respingerea unui nume de gazdă de către CODE. În schimb, adăugarea unui nume de gazdă la CODE nu autorizează adresa IP sursă a CODE la Nextcloud. Documentația Nextcloud recomandă restricționarea solicitărilor WOPI la adresele IP ale serverului Collabora; utilizați adresa observată de Nextcloud, care poate diferi atunci când sunt implicate containere sau un proxy invers.
cloud.example.com: permiteți acea gazdă Nextcloud și originea corespunzătoare în CODE.nextcloud: CODE primește probabil un nume de gazdă Docker-network; decideți dacă este intenționată acea origine internă, apoi configurați gazda de încredere corespunzătoare și asigurați accesibilitatea DNS/rețelei.Nu rezolvați o neconcordanță acordând încredere fiecărei gazde sau utilizând un wildcard nerestricționat într-o implementare de producție. Mențineți lista de permisiuni limitată la originile de stocare cunoscute. Dacă se intenționează utilizarea mai multor gazde de stocare, configurați grupurile de alias documentate pentru versiunea de CODE instalată, în loc să ghiciți comportamentul wildcard-urilor.
Deschideți un document prin aceeași integrare Nextcloud care a eșuat. Apoi verificați jurnalele CODE recente: mesajul de respingere „Fără gazde WOPI acceptabile” ar trebui să dispară. Confirmați că documentul se încarcă și poate fi salvat; dacă apare o eroare nouă, utilizați mesajul acesteia pentru a identifica următorul strat. Pentru cele două verificări ale gazdelor și fluxul de depanare Nextcloud, consultați depanarea Nextcloud Office și configurarea Nextcloud Office . Pentru grupurile de aliasuri CODE Docker, consultați manualul Collabora Online SDK 25.04 ; utilizați documentația corespunzătoare versiunii instalate dacă configurația acesteia diferă.
Activați editarea securizată a documentelor în Seafile configurând URL-ul de descoperire, HTTPS și accesul WOPI din Collabora pentru implementarea dvs.
Testați clipboard-ul sistemului, ajustați permisiunile browserului și identificați când o integrare Collabora încorporată necesită o modificare a politicii iframe.
Montați fișierele de fonturi în placa de sistem Docker și Collabora, astfel încât fonturile personalizate să apară în editor și să fie redate corect în documente.
Faceți o copie de rezervă a fișierului coolwsd.xml și a surselor sale de implementare, restaurați-le în siguranță și verificați CODUL înainte ca utilizatorii să revină la editare.
Permiteți originea exactă Nextcloud sau altă origine WOPI în CODE, apoi verificați lista de gazde permise active și distingeți-o de restricția IP sursă a Nextcloud.
Urmăriți conexiunile de browser, WOPI și WebSocket ale Collabora pentru a afla de ce un document nu se deschide, apoi aplicați remedierea care corespunde configurării Nextcloud.
Implementați replici CODE Collabora cu Helm, păstrați fiecare document pe un singur pod prin afinitate WOPI și verificați intrarea, plasarea nodurilor și editarea Nextcloud.
Urmărește o confirmare de conectare socket eșuată de la browser la coolwsd, apoi potrivește ruta reverse-proxy cu versiunea Collabora, inclusiv modificarea Apache din CODE 26.04.
Urmăriți erorile de verificare WOPI din Collabora până la chei nepotrivite, date de descoperire învechite, deviații de ceas sau modificări ale URL-ului proxy - fără a slăbi validarea.
Resetați zoom-ul browserului, testați o sesiune curată și identificați când un meniu cu dimensiune incorectă necesită o actualizare a serverului Collabora.






